Dopo scuole e frigoriferi cresce la domanda: chi protegge l’Italia dagli attacchi informatici, quali bersagli preoccupano gli esperti e quali nuove misure arrivano oggi tra Viminale, Senato ed Europa.
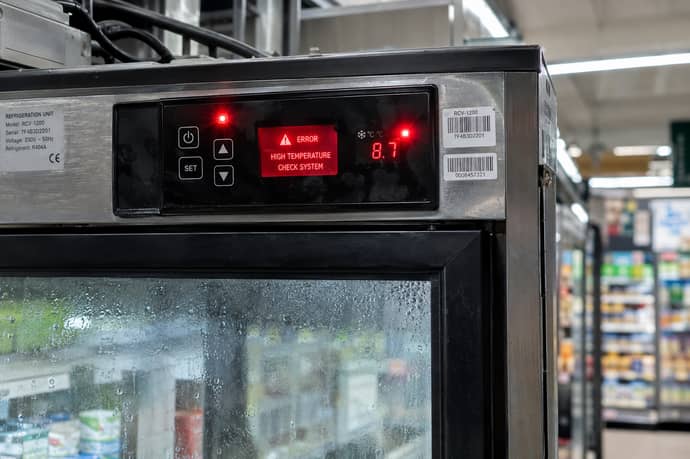
Nelle ultime due settimane l’Italia ha visto una sequenza di episodi che hanno riportato la sicurezza informatica al centro del dibattito: il 2 novembre gli attacchi ai frigoriferi dei supermercati, l’11 novembre un’email di minaccia che ha raggiunto circa 6.300 scuole, il 10 novembre il Comitato per l’ordine e la sicurezza pubblica al Viminale. Ora la domanda è doppia: chi difende il Paese e quali altri bersagli potrebbero essere colpiti. Va detto subito che su chi sia dietro gli episodi nessuna fonte ha indicato un responsabile, e che quanto segue sui possibili obiettivi è analisi e ipotesi, non previsione ufficiale.
Chi difende l’Italia: una rete, non un comando
La difesa cyber italiana non ha un’unica regia, e proprio questo è il punto del dibattito. Il perno civile è l’Agenzia per la cybersicurezza nazionale (Acn), istituita nel giugno 2021, che coordina la sicurezza informatica e ospita il Csirt Italia, la squadra che monitora le minacce e gestisce gli incidenti. La responsabilità generale delle politiche spetta al presidente del Consiglio. Nell’Agenzia, per via di un decreto del 2021, siede il Nucleo per la cybersicurezza, dove si ritrovano gli altri attori: secondo il direttore Andrea Quacivi si è riunito 26 volte nel 2026, più di una volta a settimana negli ultimi due mesi.
Accanto all’Acn operano la Polizia postale, che protegge le infrastrutture informatiche critiche nazionali e contrasta i reati informatici, i servizi di intelligence, il Ministero della Difesa e il Ministero degli Esteri, che dal 1° gennaio 2026 ha una direzione cyber e un centro operativo attivo 24 ore su 24. Secondo Il Sole 24 Ore, da gennaio il centro avrebbe bloccato oltre 630.000 eventi e tentativi malevoli. A livello politico entra in gioco il Comitato per l’ordine e la sicurezza pubblica convocato dal ministro dell’Interno Matteo Piantedosi il 10 novembre, mentre il Copasir, il comitato parlamentare sull’intelligence, segue la vicenda: il presidente Lorenzo Guerini ha detto il 5 novembre che gli attacchi preoccupano perché sfruttano vulnerabilità legate in parte ai mancati aggiornamenti.
Sul piano delle regole, la legge 90 del 2024 obbliga amministrazioni centrali, regioni, comuni con oltre 100mila abitanti e aziende sanitarie a segnalare gli incidenti all’Acn entro 24 ore e a nominare un referente per la cybersicurezza. La direttiva europea Nis2, recepita nel 2024, impone obblighi a organizzazioni pubbliche e private di settori come energia, trasporti, sanità e infrastrutture digitali, con responsabilità anche per gli organi direttivi.
Quanto vale la difesa, e dove sono i punti deboli
Sui numeri, i dati disponibili per il 2025 raccontano un’Italia sempre più sotto pressione. Il Csirt ha gestito 2.729 eventi, il 38% in più rispetto al 2024, e secondo il rapporto Clusit gli incidenti gravi in Italia sono stati 507, contro 357 dell’anno prima. Il settore più colpito è quello governativo, militare e delle forze dell’ordine, con oltre il 28%. Chi ha analizzato i dati avverte però che l’aumento può dipendere anche da una maggiore capacità di rilevare e segnalare gli attacchi, non solo da una crescita reale.
Sulle risorse il quadro è più sfumato. L’Acn dispone di circa 135 milioni di euro nel 2027 di finanziamento ordinario, ma la legge di bilancio 2025 ha ridotto il primo fondo a 15 milioni annui dal 2026 al 2037, rispetto ai 150 previsti in origine. Ci sono poi 623 milioni del Pnrr per la cybersicurezza di pubbliche amministrazioni e infrastrutture digitali e, per la Difesa, investimenti programmati per 1,91 miliardi. Sono cifre che arrivano da una sola fonte e che non permettono di dire da sole se la difesa sia sufficiente.
Il governo, dopo i frigoriferi, ha sostenuto che i negozi colpiti avessero sistemi di sicurezza obsoleti e autenticazione carente, mentre la maggior parte delle attività italiane sarebbe protetta; il titolare di una delle catene colpite, Decò, indica invece un diverso percorso di accesso, tramite i call center che monitorano gli impianti. Sono versioni diverse e non verificate, e non è chiaro quale sia corretta.
I possibili obiettivi dopo scuole e frigoriferi
Nessuna autorità ha elencato i prossimi bersagli. Possiamo però dire dove le fonti vedono vulnerabilità. Il primo terreno sono i dispositivi collegati a internet e non aggiornati: i frigoriferi sono un esempio, e secondo la società di analisi Forescout sono esposti in rete circa 12.976 servizi di refrigerazione in 99 Paesi. Un’analisi di Agenda Digitale parla di una vulnerabilità cyber-fisica che riguarda supermercati, infrastrutture critiche e installazioni militari; e il presidente del Copasir ha collegato i supermercati a un attacco a un ospedale francese, dove erano conservate sacche di sangue, definendo il tema molto sensibile per la salute.
Il secondo terreno è quello degli allarmi falsi: email e messaggi inviati in massa a scuole, università e anche, secondo alcune ricostruzioni, a voli. Un esperto, Marco Lombardi, scrive su Avvenire che sono falsi nella minaccia ma veri negli effetti, e che il livello di allarme potrebbe restare alto. Tra i settori obbligati da Nis2 e legge 90 (energia, trasporti, sanità, enti locali) ci sono poi realtà in cui un blocco avrebbe conseguenze immediate, ma qui nessuna fonte dice che siano nel mirino: è un’inferenza nostra.
Un altro fronte è la catena dei fornitori. Quacivi cita il caso Microsoft di questa settimana, spiegando che un aggiornamento andato male in una parte del mondo può creare uno squilibrio a catena a livello mondiale; abbiamo trovato questo riferimento solo nella sua intervista. L’Acn, dopo i frigoriferi, ha invitato le aziende a verificare la sicurezza dei propri sistemi e dei collegamenti con i fornitori.
Le nuove iniziative: controlli, leggi e Europa
Dopo la riunione del 10 novembre il Viminale rafforzerà il monitoraggio dei sistemi più vulnerabili. Secondo un’analisi di settore, nei primi nove mesi del 2026 l’Acn ha individuato quasi 45mila asset e servizi a rischio; i dettagli dei nuovi protocolli non sono ancora noti. L’Agenzia ha emanato misure di base per le amministrazioni, che devono classificare dati e servizi in tre livelli, ordinari, critici e strategici, e ne sta preparando di rafforzate.
In Parlamento c’è il ddl Difesa, presentato il 10 settembre e in esame al Senato: definisce uno spazio cibernetico di interesse nazionale, attribuisce al Capo di Stato maggiore il ruolo di autorità cyber della Difesa e prevede circa 1.200 specialisti cyber militari. L’esame degli emendamenti in commissione dovrebbe chiudersi il 17 novembre e il voto è atteso a dicembre. Il ministro Guido Crosetto propone un comando unificato, mentre Quacivi sostiene che serva una visione comune e un coordinamento stretto, ma non per forza un unico comando.
In Europa, il governo ha trasmesso a ottobre al Parlamento lo schema di decreto per il Cyber Resilience Act, con obblighi principali che si applicheranno dall’11 dicembre 2027, e a Bruxelles si lavora al Cyber Security Act 2. Per i cittadini, infine, il consiglio più concreto resta quello dell’Acn: aggiornare gli smartphone, perché le novità introducono protezioni contro le ultime minacce. Quacivi non vede la necessità di tenere in casa contanti, scorte di cibo e farmaci.


Marcello Tansini
Nato a Milano nel 1979, laureato alla Bocconi dopo il liceo classico ai Salesiani di Milano. Uno dei pionieri dell'Internet italiano, uno dei fondatori tra l'altro del celebre sito degli anni 90-2000 webmasterpoint.org, si occupa di organizzare tutta la parte editoriale di Businessonline, ma scrive anche lui stesso sia sulle tematiche legate ai suoi studi che alle sue passioni. In modo particolar...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra