
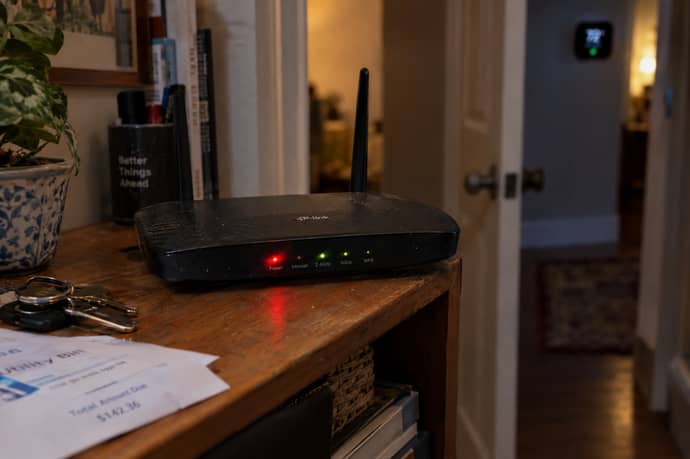
Una casa su tre è a rischio hacker e un attacco può costare alle famiglie fino a 10mila euro. Tra attacchi recenti e nuove regole per i produttori, ecco cosa cambia davvero e cosa fare subito in casa.
Gli attacchi informatici non riguardano più solo grandi aziende e banche. Nei primi giorni di novembre hanno colpito frigoriferi di supermercati, sistemi di raffreddamento del sangue in Francia e i dati personali di un ministro. In questo quadro Consumers’ Forum lancia l’allarme sulle famiglie: una casa su tre è potenzialmente a rischio, con danni fino a 10mila euro a nucleo. Le regole per i produttori arrivano, ma non subito.
Gli attacchi di questi giorni
Il caso che ha fatto più rumore è quello della catena del freddo. Il 2 novembre sono stati manomessi i sistemi di controllo di frigoriferi e congelatori in oltre 100 supermercati europei, con temperature salite e merce da buttare. L’ACN ha emesso un alert il giorno stesso: ha ricevuto la notifica di un incidente da un’azienda toscana di ristorazione collettiva e ha rilevato, senza notifica, un attacco a un’impresa emiliana di surgelati. Per il 3 novembre ha convocato un incontro con federazioni di settore e grande distribuzione. Le misure indicate sono chiare: verificare se i sistemi di controllo e teleassistenza sono esposti su internet, isolarli, rafforzare gli accessi con VPN e autenticazione a più fattori, controllare gli account privilegiati e aggiornare o sostituire i dispositivi non più supportati.
Nella notte tra il 3 e il 4 novembre un attacco ha colpito anche i sistemi di raffreddamento che conservano parte del sangue raccolto dall’EFS francese. Alcune sacche sono state portate a temperature molto alte, ma il contenuto non è stato danneggiato perché il problema è stato intercettato in tempo, e un legame con i frigoriferi dei supermercati non è chiaro.
La rivendicazione per i supermercati è arrivata da due gruppi filorussi, NoName057(16) e Z-Pentest, ma gli esperti dubitano dell’attribuzione. Nessuna autorità ha collegato ufficialmente gli episodi, e secondo la ricostruzione de Il Post il metodo riguarda per lo più apparecchiature obsolete, senza aggiornamenti di sicurezza. Il 7 novembre il ministro degli Esteri Antonio Tajani ha dichiarato che i suoi dati personali erano finiti sul dark web.
Sul fronte finanziario, il direttore generale dell’ACN, Andrea Quacivi, ha avvertito la Commissione d’inchiesta sul sistema bancario che il rischio può avere effetti sull’affidabilità dei servizi. Nei primi nove mesi del 2026, secondo i dati del CSIRT, il settore finanziario ha subito 168 tentativi di attacco e 47 incidenti con impatto confermato, con la posta elettronica come porta d’ingresso privilegiata. Davanti al Senato, il 13 ottobre, l’ACN aveva indicato circa 45mila asset e servizi a rischio, di cui oltre 3.200 potenzialmente compromessi, sempre nei primi nove mesi.
Il filo comune è semplice: dispositivi vecchi, non aggiornati o esposti su internet sono il punto d’ingresso. È lo stesso schema che vale per la casa.
Una casa su tre a rischio: i numeri di Consumers’ Forum
L’allarme arriva da Consumers’ Forum, che riunisce associazioni di consumatori, imprese e categorie. Le case italiane contengono 100,1 milioni di dispositivi connessi: circa 50,3 milioni di smartphone, 22,2 milioni di smart tv, 20,2 milioni di computer e 7,4 milioni di tablet, a cui si aggiungono antifurto, videocamere, caldaie, termostati, elettrodomestici connessi e assistenti vocali.
La diffusione corre. Secondo l’Osservatorio Eumetra nel 2017 solo il 4% delle famiglie aveva dotazioni smart home o smart speaker; nel 2026 sono il 33%. Per l’Osservatorio del Politecnico di Milano, nel 2025 il 63% dei consumatori possedeva almeno un dispositivo smart home e il mercato valeva un miliardo di euro, con un aumento dell’11%.
Cosa può andare storto? Un router non protetto, una telecamera con password di fabbrica, un elettrodomestico con software non aggiornato o un impianto di videosorveglianza: ognuno può diventare un ingresso per i criminali. Le conseguenze vanno dalla violazione della privacy al furto di dati per frodi, estorsioni e ransomware, fino alla manomissione di serrature, allarmi e climatizzazione. Il rischio più grave, avverte Consumers’ Forum, è che i dispositivi diventino strumenti per attaccare altri utenti e infrastrutture.
Il costo è concreto: fino a 1.500 euro per ripristinare la rete, pagare l’assistenza, sostituire i dispositivi e recuperare gli account; 10.000 euro e oltre nei casi di furti di denaro, identità digitale compromessa, estorsioni o perdita di dati.
Cosa cambia con le nuove regole: il Cyber Resilience Act
Le autorità intervengono con il Cyber Resilience Act, il regolamento europeo (Ue) 2024/2847 che impone ai produttori di dispositivi con elementi digitali di progettarli, aggiornarli e mantenerli in modo sicuro. Il calendario è a tappe.
Dall’11 settembre 2026 i produttori devono già segnalare vulnerabilità attivamente sfruttate e incidenti gravi: preallarme entro 24 ore, notifica completa entro 72 ore, relazione finale entro 14 giorni dalla correzione (o un mese per un incidente grave), tramite la piattaforma gestita da ENISA. Dall’11 dicembre 2027 si applicano gli obblighi principali, compresa la marcatura CE come segno di conformità. È questa la data a cui si riferisce l’allarme: fino ad allora i requisiti essenziali di sicurezza non sono ancora obbligatori.
In Italia il decreto di attuazione ha avuto l’esame preliminare del Consiglio dei ministri il 2 ottobre 2026. L’ACN sarà autorità di vigilanza del mercato, con la possibilità di avvalersi della Guardia di finanza. Banca d’Italia, Consob, Ivass e il Garante vigileranno nei rispettivi ambiti. Le sanzioni previste dal regolamento arrivano fino a 15 milioni di euro o al 2,5% del fatturato mondiale, a seconda di quale sia più alto, per i requisiti essenziali e per gli obblighi di segnalazione. I consumatori potranno segnalare vulnerabilità e incidenti direttamente al CSIRT Italia. Il testo non è però definitivo: servono ancora pareri e il via libera finale prima della pubblicazione in Gazzetta Ufficiale.
Su questo tema Consumers’ Forum organizza il 18 novembre a Roma, con l’ufficio italiano del Parlamento europeo, il convegno “Il consumatore ibrido: infrastrutture, regolazione, tecnologie”. Sono attesi Arera, Garante privacy, Art, Anac, Agcm, Agcom, Consob, Ivass e Banca d’Italia. Il presidente Furio Truzzi chiede regole che tengano il passo con la tecnologia.
Cosa fare adesso, senza aspettare il 2027
Tra oggi e il dicembre 2027 la protezione dipende da chi usa i dispositivi. Le indicazioni dell’ACN per le imprese valgono come regola generale anche in casa, e coincidono con gli esempi di Consumers’ Forum:
- Cambia le password di fabbrica di router, telecamere e dispositivi smart.
- Aggiorna il software: un elettrodomestico o un router non aggiornato è un punto d’ingresso.
- Sostituisci i dispositivi non più supportati dai produttori.
- Attiva l’autenticazione a più fattori sugli account importanti.
- Evita di esporre su internet telecamere e sistemi di controllo che non servono da remoto.
Arch. Giuseppe Bergodi
Giuseppe Bergodi è un esperto consulente immobiliare con oltre 35 anni di esperienza nel settore. Laureato in Architettura presso il Politecnico di Milano, ha dedicato la sua carriera alla valutazione e gestione di proprietà residenziali e commerciali. Grazie alla sua profonda conoscenza del mercato immobiliare milanese, offre analisi dettagliate e strategie efficaci per ottimizzare gli investi...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra


