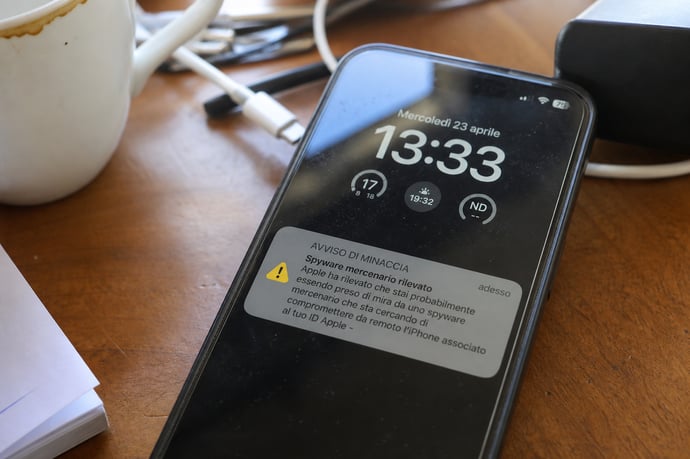
Gli spyware mercenari minacciano anche utenti comuni, come dimostrano i recenti avvisi Apple e casi italiani. Quali sono le tecniche di spionaggio su iPhone, come riconoscerle, difendersi e proteggere la tua privacy digitale.
Siamo di fronte a una nuova minaccia invisibile: cifre allarmanti parlano di notifiche inviate da Apple a utenti sparsi in oltre 110 Paesi, Italia compresa, riguardo sofisticati programmi di spionaggio capaci di colpire anche utenti "ordinari". La privacy digitale è sotto assedio, e non solo i personaggi pubblici, ma anche privati cittadini possono diventare bersaglio di spyware mercenario.
Basta un clic per cadere vittima di questi attacchi, spesso attraverso vulnerabilità che non richiedono nessuna azione da parte dell’utente. Un panorama così insidioso apre interrogativi cruciali: come funzionano queste minacce, quali tecniche usano e come distinguerle dai normali rischi informatici?
L’Italia non è un’eccezione; anzi, casi emblematici come lo scandalo Exodus e numerose indagini delle procure italiane dimostrano la vulnerabilità anche del tessuto digitale nazionale. Nel contesto attuale, conoscere i segnali, i metodi di attacco e le strategie difensive diventa un elemento essenziale per tutela e consapevolezza. Il crescente utilizzo di sistemi relazionali e sociali aumenta la portata e la frequenza degli attacchi.
Apple avverte milioni di utenti: cosa significa l’allerta spyware mercenario
Apple ha ufficialmente lanciato un segnale di allarme inviando notifiche a una vasta platea di utenti in tutto il mondo. Queste notifiche annunciano potenziali tentativi di attacco tramite "spyware mercenario", strumenti informatici nati per la sorveglianza mirata ma capaci di colpire chiunque, senza distinzione tra celebrità e cittadini comuni.
Il termine "spyware mercenario" si riferisce a software altamente sofisticati, progettati da aziende specializzate nella sorveglianza digitale. Questi strumenti vengono commercializzati su scala globale e utilizzati da organizzazioni, governi e gruppi criminali per installarsi segretamente nei dispositivi delle vittime. In molti casi, l’installation avviene tramite attacchi di tipo zero-click – vulnerabilità che non richiedono alcuna interazione da parte del bersaglio.
- L’Italia è tra i Paesi notificati: Apple ha incluso tra le aree a rischio anche il nostro Paese, sottolineando la diffusione universale del problema.
- Obiettivo: più consapevolezza e autodifesa. La notifica serve a sensibilizzare chi la riceve sull’elevato rischio, incentivando l’immediato aggiornamento del sistema operativo e l’adozione di tecniche difensive avanzate, come la Modalità isolamento.
- Coinvolgimento vasta gamma di utenti: le segnalazioni non si rivolgono più solo a politici o attivisti, ma anche ad utenti privati, manager, professionisti e cittadini senza ruoli di rilievo pubblico.
Cos’è uno spyware mercenario e perché colpisce anche cittadini comuni
I software di spionaggio mercenario rappresentano la nuova frontiera dell’invasione della privacy digitale. Non si tratta di semplici app spia installate da partner gelosi o colleghi indiscreti, ma di strumenti professionali sviluppati per svolgere sorveglianza totale e invisibile.
Cosa li rende tanto pericolosi?
- Accesso esteso ai dati: questi programmi possono acquisire conversazioni, foto, audio, video, messaggi, posizione GPS, cronologia web, registri delle chiamate, e controllare anche le app di messaggistica crittografata.
- Operatività nascosta: spesso agiscono senza mostrare icone o nomi evidenti sul dispositivo, sono capaci di cambiare nome o di sparire dall’elenco delle app installate, sfruttando permessi di sistema o lacune di sicurezza.
- Metodi di infezione diversificati: vengono diffusi tramite email di phishing, messaggi SMS, link infetti, profili MDM (Mobile Device Management), exploit "zero-day" o silent push. Parte di questi attacchi avviene persino senza necessità di clic, sfruttando le connessioni di rete e le relazioni tra dispositivi e account (parental control, gestione aziendale, credenziali iCloud, ecc.).
- Nel contesto italiano, sono stati rilevati casi di spyware diffusi tramite app ingannevoli o profili fasulli, portando anche centinaia di persone comuni a essere intercettate per errore – come emerso dallo scandalo Exodus.
- L’utilizzo dei social network, la presenza di device IoT (telecamere connesse, baby monitor, sistemi di allarme) e la scarsa consapevolezza delle tecniche di attacco aumentano il rischio per chiunque.
Attacchi zero-click: come funzionano e quali vulnerabilità sfruttano
Gli attacchi cosiddetti “zero-click” costituiscono l’apice della sofisticazione informatica: non necessitano di alcuna azione o errore da parte dell’utente per installare uno spyware.
- Come funzionano: sfruttano vulnerabilità sconosciute (zero-day) nei sistemi di messaggistica, nelle chiamate online, nei protocolli push, nei file multimediali ricevuti via app, negli allegati e nei browser integrati.
- Meccanismi di penetrazione: spesso basta ricevere un iMessage, una chiamata FaceTime, un file o una notifica silenziosa per attivare il codice malevolo senza bisogno di rispondere o fare clic. Il software si annida così nel sistema operativo, ottenendo spesso privilegi di amministratore.
- Reti relazionali e account condivisi: gli attaccanti spesso colpiscono attraverso relazioni digitali: ad esempio, tentano accessi tramite dispositivi collegati al medesimo Apple ID, account iCloud compromessi, o utilizzando permessi concessi inconsapevolmente a servizi o app "affidabili".
La vulnerabilità “zero-click” ha reso obsoleta la certezza che cautela e attenzione bastino a proteggere il dispositivo. L’aggiornamento costante del sistema operativo e l’utilizzo delle nuove modalità di isolamento offerte da Apple rappresentano le uniche barriere realmente affidabili contro queste minacce mutevoli.
Italia sotto osservazione: il caso Exodus e i casi recenti di spyware nei dispositivi Apple
L’Italia ha vissuto casi di ampia risonanza legati allo spionaggio tramite software invasivi, a partire dalla vicenda Exodus sviluppata in Calabria da eSurv.
- Lo spyware Exodus, progettato per scopi giudiziari, ha involontariamente colpito centinaia di cittadini non sotto indagine a causa di errori di programmazione e controlli insufficienti, intercettando dati sensibili (telefonate, messaggi, posizione, cronologia browser).
- L’incidente ha rivelato la possibilità di abusi e lacune nei controlli, con informazioni collezionate e trasmesse a server remoti senza pieno monitoraggio dello Stato.
- La versione per iPhone, anche se in teoria meno invasiva rispetto a quella Android, ha utilizzato certificati aziendali Apple per bypassare i filtri dell'App Store, dimostrando che nessuna piattaforma è immune alle tecniche di attacco.
L’Italia resta in prima linea per tre motivi principali: alta penetrazione di iPhone tra i privati cittadini, utilizzo esteso di strumenti digitali nella PA e frequentazione massiccia di piattaforme social, che agevola campagne mirate di phishing e attacchi zero-click.
Come capire se il tuo iPhone è spiato: segnali e tecniche di rilevamento
Gli sviluppatori di spyware lavorano per restare nell’ombra, ma alcuni segnali aiutano a scoprire una possibile infezione. Nessun sintomo è definitivo, ma la contemporaneità di più segnali aumenta il livello di sospetto, come:
- Consumo anomalo della batteria: se il dispositivo si scarica rapidamente anche in standby o mostra surriscaldamenti atipici, potrebbe essere attivo un processo nascosto.
- Aumento improvviso nell’uso dei dati mobili: molti spyware trasmettono in background audio, posizione, o chat; un balzo nei giga mensili senza nuove app installate è un campanello d’allarme significativo.
- App sconosciute o servizi generici: la presenza di nomi come "System Service", "Updater" o simili può nascondere app di sorveglianza installate da terzi.
- Comportamenti strani: lo schermo si accende da solo, telefonate che si interrompono improvvisamente, pop-up non familiari o notifiche insolite.
- Problemi nelle chiamate: eco, fruscii, rumori o interferenze durante le chiamate possono indicare processi in ascolto.
- Riavvii spontanei o rallentamenti inspiegabili: le app malevole possono sovraccaricare il sistema causando crash o shutdown improvvisi.
Il monitoraggio costante dei dati e delle performance del dispositivo consente di intercettare la maggior parte dei comportamenti sospetti prima che la situazione diventi irrecuperabile.
Proteggersi dallo spionaggio: aggiornamenti, modalità isolamento e altre best practice
La prevenzione è oggi l’unica vera barriera allo spionaggio digitale. Accanto agli aggiornamenti costanti del sistema operativo, Apple mette a disposizione strumenti avanzati:
- Modalità isolamento: ideata per prevenire intrusioni tramite messaggi, allegati e servizi considerati a rischio. Attivandola si limitano drasticamente le possibilità per lo spyware di sfruttare falle del sistema.
- Aggiornamenti automatici: mantenere sempre attiva l’opzione, in modo che le correzioni di sicurezza siano applicate in tempo reale.
- Verifica permessi app e configurazione sicurezza: controllare regolarmente quali app hanno accesso a microfono, fotocamera, posizione e dati sensibili. Negare l’accesso se non strettamente necessario.
- Password robuste e autenticazione a due fattori: l’autenticazione aggiuntiva previene accesi non autorizzati anche a seguito di fughe di dati.
- Scaricare solo da fonti ufficiali: evitare installazioni dirette via link o QR code e installare app esclusivamente dall’App Store.
- Disattivare Bluetooth e AirDrop quando non necessari per ridurre i vettori di attacco locale.
Gli errori più comuni da evitare nella sicurezza dell’iPhone
Spesso le infezioni derivano da abitudini errate o mancanza di attenzione. Gli errori ricorrenti includono:
- Mantenere le password di default o deboli su dispositivi smart e app di videosorveglianza collegati alla rete di casa.
- Scaricare app da fonti sconosciute o cliccare su link non verificati ricevuti via SMS, email o social network.
- Non aggiornare regolarmente il sistema o rimandare l’installazione degli update suggeriti dal telefono.
- Condividere l’account Apple ID con più persone o dispositivi esterni alla propria sfera privata.
- Ignorare notifiche di accessi insoliti o richieste di autorizzazione ai servizi di localizzazione e microfono.
- Non impostare autenticazione a due fattori per account Apple e app principali.
- Lasciare Bluetooth attivo e cellulare incustodito anche per brevi periodi in ambienti pubblici.


Marianna Quatraro
Laureata in Lingue e Letterature Straniere e Scienze dalla Comunicazione, giornalista pubblicista dal 2008, collaboratrice presso testate locali e nazionali, con ottime competenze linguistiche straniere, specializzata in campo letterario ed economico, collabora con la testata online Businessonline trattando in particolar modo il mondo delle pensioni, argomento di cui si occupa ormai da circa 20 an...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra