Due nuovi decreti IA 2026 ridefiniscono il quadro normativo italiano su intelligenza artificiale, interessando polizia, scuola, lavoro, responsabilità civile e gestione dati, tra governance e tutele.
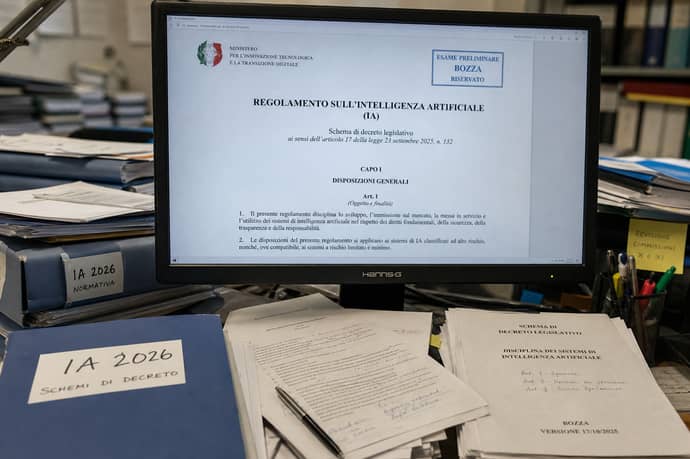
L'approvazione preliminare dei due decreti legislativi sull'applicazione dell'intelligenza artificiale segna una svolta nella regolamentazione nazionale, rendendo l'Italia uno dei primi Paesi europei a dotarsi di un impianto organico e coerente sulle regole per l'impiego dell'IA nei settori chiave della società. I testi sono stati adottati in attuazione della Legge n. 132/2025, che ha definito i principi basilari per l'utilizzo di questi sistemi, richiamando l'impostazione dell'AI Act europeo (Regolamento UE 2024/1689) e integrandone le prescrizioni sul territorio italiano.
L'obiettivo del nuovo quadro regolatorio, approvato il 10 giugno, va oltre la semplice armonizzazione con le regole comunitarie, ponendo al centro la tutela dei diritti fondamentali, la trasparenza dei processi decisionali, la sicurezza e la promozione di un utilizzo responsabile delle soluzioni automatizzate. Le nuove disposizioni abbracciano diversi ambiti di rilievo pubblico: attività lavorativa e formativa, pubblica sicurezza, servizi scolastici e sanitari, responsabilità derivanti dall'adozione di sistemi automatizzati, oltre alla gestione, protezione e addestramento dei dati.
Sistema di governance e nuovi poteri delle autorità nazionali
L'assetto di governance delineato dai decreti è articolato su più livelli istituzionali, secondo quanto previsto sia dalle disposizioni nazionali sia dal regolamento europeo. L'Agenzia per l'Italia Digitale (AgID) assumerà il ruolo di autorità di notifica, incaricata della valutazione degli organismi di conformità e responsabile dello Spazio di sperimentazione italiano per l'IA, un ambiente regolato dove start-up e sviluppatori possono testare soluzioni innovative in condizioni di sicurezza normativa.
La vigilanza sul mercato e il potere sanzionatorio spetteranno all'Agenzia per la Cybersicurezza Nazionale (ACN), che fungerà anche da interlocutore unico verso l'Unione Europea. Nel comparto finanziario e assicurativo, la competenza resterà alle rispettive Authority di settore (Banca d'Italia, CONSOB, IVASS); il Garante per la protezione dei dati personali manterrà poteri specifici sulle applicazioni ad alto rischio, come le tecnologie biometriche e i sistemi utilizzati per attività giudiziarie, di contrasto e controllo delle frontiere.
Le sanzioni amministrative introdotte sono in linea con quelle dell'AI Act, raggiungendo anche il 7% del fatturato annuale globale o 35 milioni di euro per infrazioni gravi. Allo stesso tempo, si prevedono misure di favore per PMI e start-up, riconoscendo l'esigenza di sostenere l'innovazione nazionale.
Le authority avranno poteri di ispezione senza preavviso, richiesta d'informazioni, monitoraggio dei sistemi e irrogazione delle sanzioni. Sono previsti anche poteri prescrittivi e la possibilità di intervento sulle procedure interne dei singoli settori regolamentati, in modo da garantire un'applicazione uniforme delle normative, rafforzando il presidio pubblico sulle tecnologie ad alto rischio e la collaborazione tra enti pubblici, aziende e università.
Regole per l'IA nel mondo del lavoro e della scuola
La nuova disciplina impone regole stringenti per l'utilizzo dell'intelligenza artificiale nei processi di selezione, valutazione e gestione del rapporto di lavoro. Nei casi in cui i sistemi automatizzati incidano su decisioni come assunzioni, licenziamenti o modifiche contrattuali, è tassativamente vietato che la scelta sia esclusivamente demandata a processi automatici: la supervisione umana resta sempre necessaria.
Tra le principali tutele spicca l'obbligatorietà della trasparenza nei confronti dei lavoratori, che devono essere informati dell'esistenza di sistemi automatizzati nei processi decisionali da cui siano toccati direttamente. Licenziamenti o sanzioni disposti in violazione di questo principio sono dichiarati nulli, tutelando chi subisse provvedimenti emessi da algoritmi non soggetti a controllo umano. L'impegno formativo occupa una posizione preminente nel nuovo quadro regolatorio:
- Scuole pubbliche e private inseriranno nei curricula percorsi su competenze scientifiche, digitali, creative e artistiche, valorizzando particolarmente le discipline STEAM (scienze, tecnologia, ingegneria, arte, matematica) con riferimento alle applicazioni dell'IA.
- Saranno finanziate attività di formazione continua per il personale docente, amministrativo e sanitario.
- Ordini e associazioni professionali disciplineranno autonomamente percorsi di aggiornamento sull'uso responsabile degli strumenti digitali intelligenti
Norme sull'utilizzo dell'IA nelle attività di polizia e sicurezza
Il secondo decreto disciplina l'impiego dell'IA da parte delle forze di polizia e per la sicurezza pubblica, riservando particolare attenzione alle garanzie di legalità, proporzionalità e sorveglianza umana.
L'identificazione biometrica remota, basata ad esempio sul riconoscimento facciale in tempo reale, è consentita solo per esigenze di primaria gravità come la prevenzione di minacce alla sicurezza, indagini su sequestri, terrorismo o ricerca di scomparsi:
- Necessaria un'autorizzazione preventiva da parte dell'autorità giudiziaria, con limiti temporali stringenti (massimo 15 giorni).
- In caso di urgenza, può essere attivata previa comunicazione e dovrà ottenere la convalida del magistrato in 48-72 ore o i dati raccolti saranno distrutti.
I sistemi di IA costituiranno supporti all'azione umana e mai sostitutivi della decisione di polizia. Ogni output dovrà ottenere la validazione formale di operatori qualificati, che manterranno la responsabilità finale. La collaborazione tra forze dell'ordine, università e soggetti privati consentirà lo sviluppo di sistemi all'interno delle sandbox regolatorie, favorendo la sperimentazione controllata di nuovi strumenti per l'investigazione.
Principi per l'addestramento e gestione dei dati nell'IA
Nell'ambito delle nuove regole, la disciplina dei dati e degli algoritmi destinati all'addestramento dei sistemi di IA riveste una funzione centrale. Il decreto specifica rigorosi criteri per garantire sia la qualità del dato sia la tutela dei diritti degli interessati, anche nei casi in cui i dati vengano usati a fini di ricerca pubblica o sviluppo commerciale.
Le partecipanti ai processi di addestramento dovranno attenersi a obblighi di valutazione dell'impatto e di trasparenza, notificando agli organi competenti le finalità, la natura e la tipologia dei dati trattati. Sono previste tutele per l'esercizio dei diritti dei soggetti rappresentati nei dati, inclusi strumenti risarcitori e cautelari in caso di trattamento illecito o inappropriato.
L'innovazione normativa principale consiste nella supervisione pubblica sui flussi di dati utilizzati per l'addestramento e lo sviluppo degli algoritmi. La titolarità dei modelli addestrati con dati operativi sensibili rimane alle forze di polizia nei casi di impiego pubblico, prevenendo cessioni non autorizzate a terzi e l'uso improprio dei dati raccolti per scopi differenti rispetto alle finalità originarie.
Il contenzioso e le controversie relativi a violazioni nella gestione e nell'addestramento dei sistemi di IA saranno affidati a sezioni specializzate in materia d'impresa, assicurando competenza tecnica e tempestività nel trattamento delle problematiche emergenti.
Responsabilità civile e penale, usi illeciti e nuove regole
Il quadro delle responsabilità connesse all'implementazione dei sistemi intelligenti si arricchisce di nuove fattispecie penali e regole innovative in materia di responsabilità civile. Viene introdotto il reato di omessa adozione di misure di sicurezza per sistemi di IA ad alto rischio: sia gli sviluppatori, sia gli operatori professionali che non adottino adeguate protezioni rischiano la detenzione fino a cinque anni (dieci in caso di pericolo per la sicurezza nazionale).
Dal punto di vista civile, la presunzione del nesso di causalità tra il danno e la violazione delle regole europee sul funzionamento o l'addestramento dell'IA agevola le posizioni dei soggetti danneggiati, che potranno accedere altresì a un'azione diretta contro la compagnia assicuratrice del responsabile. Il legislatore introduce strumenti specifici a tutela delle vittime di danni:
- Il giudice può imporre la produzione dei registri tecnici e del codice sorgente degli algoritmi, bilanciando la trasparenza col rispetto dei segreti commerciali.
- Conseguenze processuali sono fissate nei casi di mancata collaborazione nella produzione della documentazione tecnica.
- Si agevola l'onere della prova per il danneggiato.
Leggi anche
- Le regole nei 2 decreti IA 2026 approvati su polizia, scuola, lavoro e responsabilità civile e rapporti con intelligenza artificiale
- Cosa permetterà di fare la nuova super App di OpenAI che sostituisce ChatGPT
- ChatGPT sparisce proprio quando tutti lo usano di più: il paradosso di OpenAI va in Borsa cancellando il suo prodotto più famoso


Marcello Tansini
Nato a Milano nel 1979, laureato alla Bocconi dopo il liceo classico ai Salesiani di Milano. Uno dei pionieri dell'Internet italiano, uno dei fondatori tra l'altro del celebre sito degli anni 90-2000 webmasterpoint.org, si occupa di organizzare tutta la parte editoriale di Businessonline, ma scrive anche lui stesso sia sulle tematiche legate ai suoi studi che alle sue passioni. In modo particolar...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra