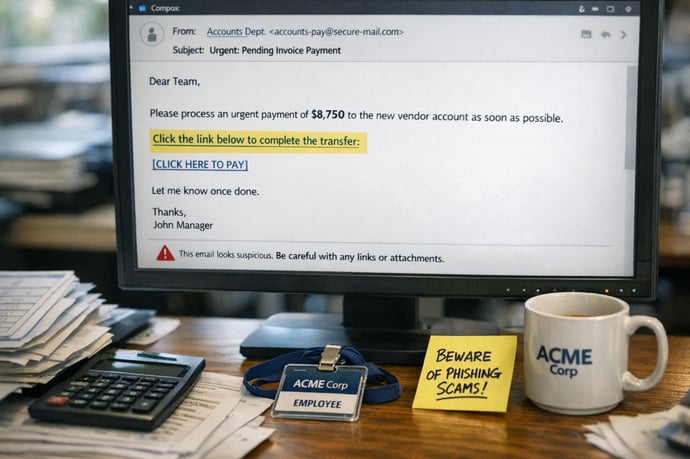
Nel contesto lavorativo, una truffa informatica può avere serie conseguenze disciplinari e patrimoniali per i dipendenti. Le responsabilità imposte dalla legge, le condizioni.
In un contesto in cui il phishing e le frodi BEC stanno diventando sempre più sofisticati, la responsabilità personale del lavoratore è oggi al centro di un acceso dibattito giuridico e aziendale. Le decisioni assunte dalle corti negli ultimi mesi hanno radicalmente innalzato le aspettative di controllo e cautela sugli addetti amministrativi e contabili. Oggi più che mai, è la competenza individuale a fare la differenza tra tutela e rischio di licenziamento su motivazioni oggettive e persino di dover risarcire personalmente le somme perse dall'azienda. Non è più la sola tecnologia a difendere, ma la cultura della sicurezza - e la diligenza personale - di ogni lavoratore.
Cosa prevede la legge: diligenza e responsabilità del lavoratore
L'ordinamento italiano richiede che il dipendente eserciti una diligenza proporzionata al suo ruolo, come previsto dall'art. 2104 del Codice Civile. Non basta seguire automaticamente gli ordini o agire con routine: chi gestisce denaro, flussi di pagamento o dati aziendali sensibili deve adottare una soglia di attenzione molto più alta della media. La digitalizzazione dei cicli operativi - in particolare l'uso massivo dell'e-mail come canale per disposizioni di bonifico e ordini di pagamento - ha alzato il livello di rischio: un solo errore può causare danni gravi e spesso irreparabili:
- Non è ammesso il comportamento automatico: le sentenze chiariscono che il dipendente deve fermarsi, controllare attentamente l'identità del mittente, la coerenza del messaggio e la regolarità della richiesta. Quotidianamente si verificano tentativi di truffa che sfruttano anche piccolissime variazioni nell'indirizzo e-mail o nel tono adottato dal mittente.
- Mancata verifica delle procedure: ignorare la necessità di allegare documentazione adeguata, trascurare i protocolli che impongono doppia firma e controlli incrociati tra più uffici, rappresenta una grave violazione degli obblighi di diligenza minimi.
Quando scatta il licenziamento per giusta causa
La misura massima - il recesso immediato per giusta causa ai sensi dell'art. 2119 c.c. - entra in gioco quando la condotta del dipendente rompe in modo definitivo la fiducia alla base del rapporto di lavoro. Il rischio concreto di licenziamento disciplinare si materializza quando la disattenzione provoca un danno economico significativo per l'azienda e viene ritenuta frutto di imprudenza, superficialità e grave inosservanza delle procedure di sicurezza interne.
Analisi di un caso reale: Una contabile con oltre 30 anni di servizio, abituata ad operare senza procedure antitruffa strutturate, ha eseguito un bonifico internazionale di 16.000 euro sulla base di una e-mail risultata poi fraudolenta. Nonostante alcuni segnali inequivocabili (mancanza di giustificativi, richiesta anomala, allerta arrivata dal vero presidente), la lavoratrice non ha effettuato controlli aggiuntivi né si è attivata tempestivamente per bloccare il trasferimento:
- La Suprema Corte, ordinanza n. 3263/2026, ha giudicato legittimo il licenziamento disciplinare e la richiesta di restituzione delle somme, ritenendo la condotta gravemente negligente e incompatibile con il livello di affidamento richiesto in ruoli di responsabilità sulla gestione dei fondi.
- Pagamenti ad aziende sconosciute senza verifica delle coordinate
- Trasferimenti di fondi con documentazione fiscale assente o palesemente anomala
- Violazione delle procedure interne, soprattutto in contesti in cui la doppia autorizzazione è richiesta
Obbligo di risarcimento e responsabilità patrimoniale:
Oltre al licenziamento, la sanzione può includere l'obbligo di rifondere, in tutto o in parte, il danno subito dall'impresa. Secondo un orientamento ormai consolidato della Cassazione, chi compie un errore grave che consente il perfezionarsi di una truffa informatica, può essere chiamato a risarcire personalmente le cifre sottratte dai criminali.
- Il rimborso non dipende dal dolo: basta la colpa grave, cioè la mancata vigilanza su anomalie facilmente riscontrabili per chi ha maturato esperienza nel controllo dei flussi finanziari.
- Recente conferma normativa - Sentenza Cassazione n. 3263/2026: la dipendente, pur non avendo tratto alcun vantaggio personale dalla frode, è stata obbligata a restituire la somma di 16.000 euro inviata fraudolentemente all'estero.
|
Errore umano |
Responsabilità patrimoniale |
Note |
|
Nessun controllo nonostante anomalie |
Sì |
Licenziamento + richiesta risarcimento |
|
Reazione tempestiva all'errore |
Possibile mitigazione |
Sanzione conservativa alternativa in casi marginali |
La formazione e le procedure di sicurezza
Uno degli errori più diffusi tra i lavoratori è ritenere che l'assenza di formazione specifica in materia di cybersecurity possa rappresentare una scusante efficace. La giurisprudenza, tuttavia, fa ricadere sugli operatori esperti la responsabilità di adottare le cautele dettate dall'esperienza professionale, indipendentemente dalla partecipazione a corsi o alla presenza di manuali aziendali strutturati:
- Nessuna formazione, nessun alibi: Ai lavoratori qualificati è richiesto di riconoscere segnali elementari di rischio, come indirizzi mittente sospetti, urgenza immotivata, coordinate bancarie insolite.
- Elevamento degli standard digitali minimi: Il legislatore e le autorità come l'Agenzia per la Cybersicurezza Nazionale hanno definito nuovi livelli di accortezza, integrando la compliance alle direttive europee come NIS 2 e ai requisiti dell'art. 32 GDPR. La responsabilità aziendale si accompagna così a quella personale: assenza di procedure o corsi non libera dagli obblighi elementari di verifica nel compimento di atti che possono recare gravi danni economici.
I lavoratori, però, restano chiamati a non affidarsi ciecamente alla buona fede dei processi digitali e a utilizzare il proprio giudizio analitico e prudente, soprattutto nelle transazioni anomale.
Errori e comportamenti post-errore: come influiscono
Il modo in cui il dipendente si comporta dopo il rilevamento di un errore incide fortemente sul giudizio disciplinare e sulla scelta tra licenziamento e sanzione conservativa:
- Passività dopo l'errore è indice di scarso orientamento all'obiettivo e può aggravare ulteriormente la posizione, soprattutto se ci sono i margini per tentare il blocco del bonifico o la denuncia alle autorità competenti.
- Reattività e trasparenza vengono invece valorizzate: segnalare immediatamente l'accaduto e collaborare con la direzione nella ricerca di rimedi operativi e finanziari potrebbe attenuare la gravità dell'inadempimento.
Ignorare invece i segnali, lasciando invariato lo stato delle cose e non intraprendendo alcuna azione di contenimento del danno, rappresenta per la magistratura un'aggravante alla condotta originaria.
Cnsigli per lavoratori e aziende contro phishing e BEC
Per ridurre il rischio di cadere in trappole digitali, è essenziale adottare una strategia pragmatica volta sia alla prevenzione che alla pronta reazione:
- Confermare ogni ordine via e-mail attraverso un secondo canale (telefonata, messaggio diretto, piattaforma di comunicazione interna).
- Verificare attentamente nomi, indirizzi e coordinate bancarie con particolare riguardo alle piccole variazioni nei dati.
- Non procedere a pagamenti internazionali senza la presenza di documentazione fiscale completa e attendibile.
- Informare la direzione di ogni richiesta atipica o che suggerisca di aggirare le normali procedure.
- Sospettare delle richieste che arrivano in orari insoliti o con urgenze ingiustificate.
- Promuovere in azienda formazione periodica e simulazioni anti-phishing, anche rivolgendosi a professionisti del settore.



Marcello Tansini
Nato a Milano nel 1979, laureato alla Bocconi dopo il liceo classico ai Salesiani di Milano. Uno dei pionieri dell'Internet italiano, uno dei fondatori tra l'altro del celebre sito degli anni 90-2000 webmasterpoint.org, si occupa di organizzare tutta la parte editoriale di Businessonline, ma scrive anche lui stesso sia sulle tematiche legate ai suoi studi che alle sue passioni. In modo particolar...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra