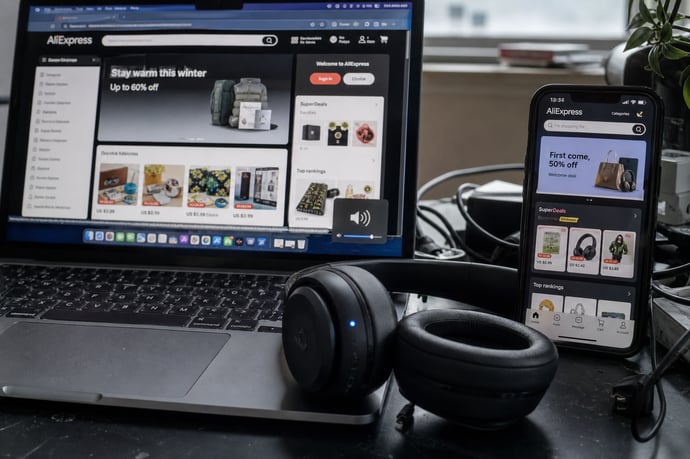
Una nuova indagine sta facendo discutere il mondo della sicurezza informatica e della privacy digitale: un ricercatore indipendente ha scoperto che AliExpress, il colosso dell'e commerce, usa uno script capace di attivare silenziosamente il sistema audio dei dispositivi dei visitatori, senza alcun avviso nè consenso.
Una nuova indagine sta facendo discutere il mondo della sicurezza informatica e della privacy digitale. Un ricercatore indipendente ha scoperto che AliExpress, il colosso dell'e commerce controllato da Alibaba, utilizza uno script capace di attivare silenziosamente il sistema audio dei dispositivi dei visitatori, senza alcun avviso e senza un consenso esplicito. Non si tratta di un microfono che registra le conversazioni, come qualcuno ha ipotizzato sui social, ma di una tecnica di tracciamento nota come audio fingerprinting, che sfrutta le capacità del browser per costruire un identificativo unico del dispositivo utilizzato.
La scoperta, emersa nelle ultime settimane e rilanciata da diverse testate internazionali di sicurezza informatica, solleva interrogativi importanti sulle pratiche di tracciamento adottate da uno dei siti di shopping online più visitati al mondo.
Come è stata scoperta l'anomalia
Tutto è partito da un problema apparentemente banale. Uno sviluppatore ha notato che le sue cuffie Bluetooth multipoint, normalmente collegate sia al computer sia allo smartphone, smettevano improvvisamente di riprodurre l'audio dal telefono ogni volta che apriva una pagina di AliExpress nel browser. Bastava chiudere la scheda per far tornare tutto alla normalità.
Incuriosito da questo comportamento, il ricercatore ha deciso di analizzare cosa accadesse davvero dietro le quinte durante il caricamento del sito. Ha quindi intercettato le chiamate di sistema legate alla gestione dell'audio, scoprendo che la pagina creava due distinte istanze di AudioContext, l'oggetto principale attraverso cui JavaScript accede alle Web Audio API del browser.
Analizzando il codice, seppur fortemente offuscato, l'autore dell'indagine ha individuato due script responsabili del fenomeno, distribuiti attraverso l'infrastruttura AWSC di Alibaba. Questi script generavano segnali sonori impercettibili all'orecchio umano, sufficienti però a occupare la risorsa audio del dispositivo e a interferire con la normale gestione delle periferiche Bluetooth collegate.
Cosa significa davvero audio fingerprinting
È importante chiarire subito un punto centrale della vicenda: AliExpress non ascolta le conversazioni degli utenti e non ha bisogno di attivare alcun microfono per raccogliere queste informazioni. La tecnica individuata dal ricercatore funziona in modo completamente diverso e, per certi versi, ancora più insidioso.
Attraverso le Web Audio API, il sito genera un segnale audio a volume zero, del tutto impercettibile, e lo elabora tramite i componenti hardware e software del dispositivo. Ogni combinazione di scheda audio, driver, sistema operativo e browser produce infatti minuscole variazioni nel modo in cui quel segnale viene processato. Misurando queste variazioni, gli script sono in grado di generare un identificativo digitale unico, una sorta di impronta digitale del dispositivo, che permette di riconoscere lo stesso utente anche quando cancella i cookie, usa la navigazione in incognito o cambia indirizzo IP.
Per rendere ancora più precisa questa identificazione, gli stessi script raccolgono ulteriori parametri tecnici, tra cui la quantità di memoria hardware disponibile, le dimensioni dello schermo e alcune informazioni relative alla connessione di rete del dispositivo. La combinazione di questi dati consente ad AliExpress, secondo quanto emerso dall'analisi, di costruire un profilo estremamente affidabile per riconoscere i visitatori nel tempo, probabilmente anche a fini di sicurezza e prevenzione delle frodi, oltre che di profilazione pubblicitaria.
Il problema tecnico con le cuffie Bluetooth
Al di là delle implicazioni sulla privacy, la vicenda ha messo in luce anche un difetto di implementazione piuttosto vistoso. Il segnale audio silenzioso generato dagli script, infatti, non è del tutto invisibile dal punto di vista del sistema operativo: occupando attivamente la risorsa audio del browser, interferisce con la gestione dei dispositivi Bluetooth multipoint, quelli capaci cioè di collegarsi contemporaneamente a più sorgenti, come un computer e uno smartphone.
Normalmente, quando due dispositivi sono collegati alla stessa cuffia, il sistema decide automaticamente quale debba avere la priorità nella riproduzione, in base a chi sta effettivamente emettendo audio. Se il sito AliExpress tiene impegnato il canale audio del computer con un segnale silenzioso, il dispositivo continua a percepire quella sorgente come attiva, impedendo così al telefono di prendere il controllo della riproduzione. Un effetto collaterale che ha reso visibile, quasi per caso, un meccanismo di tracciamento pensato per restare completamente nascosto.
Le reazioni dei browser e degli esperti di sicurezza
La notizia ha acceso rapidamente il dibattito nella comunità della sicurezza informatica. Diversi produttori di browser orientati alla privacy hanno colto l'occasione per ribadire l'efficacia delle proprie protezioni contro l'audio fingerprinting. Alcuni browser, come Firefox e Brave, integrano da tempo tecnologie di contrasto a questa tecnica, che agiscono introducendo piccole variazioni casuali nei dati restituiti dalle Web Audio API, in modo da rendere l'impronta digitale generata inutilizzabile per il tracciamento.
Va inoltre ricordato che non si tratta della prima volta che AliExpress finisce sotto i riflettori per presunti comportamenti sospetti legati all'audio. Già in passato diversi utenti avevano espresso sui social il sospetto che l'app riuscisse in qualche modo ad ascoltare le conversazioni per proporre pubblicità mirata, senza però riuscire a fornire prove concrete. La scoperta del ricercatore, pur non confermando questo scenario, mostra comunque quanto le piattaforme di e commerce possano spingersi in profondità nell'utilizzo delle tecnologie del browser per finalità di tracciamento.
Al momento, né AliExpress né la casa madre Alibaba hanno rilasciato dichiarazioni ufficiali in merito agli script individuati, né hanno chiarito le finalità precise per cui vengono utilizzati.
Perché questa pratica è controversa
L'audio fingerprinting rientra nella più ampia famiglia delle tecniche di device fingerprinting, strumenti sempre più diffusi per tracciare gli utenti online senza ricorrere ai tradizionali cookie, ormai soggetti a restrizioni sempre più stringenti da parte dei browser e delle normative sulla privacy, come il GDPR in Europa.
A differenza dei cookie, che l'utente può cancellare o rifiutare tramite i banner di consenso, le tecniche di fingerprinting basate su hardware e software risultano molto più difficili da bloccare e, soprattutto, spesso vengono attivate senza un consenso realmente informato. Proprio per questo motivo, alcune grandi piattaforme pubblicitarie hanno in passato vietato esplicitamente l'utilizzo del fingerprinting sui propri circuiti, ritenendolo in contrasto con il principio della libertà di scelta degli utenti in materia di tracciamento.
Il caso AliExpress riaccende quindi i riflettori su un tema più ampio: quanto siano realmente trasparenti le grandi piattaforme di e commerce riguardo alle tecnologie di tracciamento che utilizzano, e quanto gli utenti siano effettivamente consapevoli di ciò che accade quando visitano un sito web apparentemente innocuo come una vetrina di prodotti in vendita.
I rischi concreti per gli utenti: cosa può succedere davvero
Capire cosa fa l'audio fingerprinting è una cosa. Capire cosa rischia concretamente chi naviga su AliExpress è un'altra, e vale la pena distinguere i rischi reali da quelli percepiti.
Il rischio principale è la profilazione permanente. A differenza di un cookie, che si cancella, l'impronta digitale costruita attraverso l'audio fingerprinting è legata all'hardware del dispositivo e non cambia. Significa che AliExpress, o chiunque utilizzi quella tecnologia, può riconoscere lo stesso utente anche dopo mesi, anche se ha cancellato tutti i cookie, anche se usa la navigazione in incognito, anche se cambia account o indirizzo IP. Il profilo costruito su di te non sparisce.
Il secondo rischio riguarda la condivisione dei dati. I dati raccolti tramite fingerprinting non vengono necessariamente usati solo da AliExpress. Possono essere condivisi con reti pubblicitarie, piattaforme di analisi o terze parti non dichiarate nella privacy policy. Il GDPR europeo impone che il trattamento dei dati avvenga con consenso informato, ma il fingerprinting audio viene attivato prima di qualsiasi banner di consenso e spesso non è esplicitamente menzionato nelle informative.
Il terzo rischio è il precedente normativo. Se AliExpress usa questa tecnica senza consenso esplicito, potrebbe violare il GDPR in Europa e il CCPA in California. Ma i procedimenti richiedono tempo: nel frattempo gli utenti vengono tracciati. L'Autorità Garante per la Protezione dei Dati Personali italiana ha già sanzionato altri colossi dell'e-commerce per pratiche simili, ma i procedimenti hanno richiesto anni.
Il quarto rischio, meno discusso, riguarda i dati tecnici aggiuntivi che gli script raccolgono insieme all'impronta audio: quantità di RAM, dimensioni dello schermo, parametri di rete. Combinati con altri dati di navigazione, questi elementi possono rivelare informazioni sensibili come il tipo di dispositivo usato, l'orario abituale di navigazione, i pattern di acquisto e persino la collocazione geografica approssimativa. Un profilo dettagliato che va ben oltre la semplice preferenza per un prodotto.
Cosa non succede: AliExpress non ascolta le conversazioni, non accede al microfono, non registra audio ambientale. Chi ha cuffie Bluetooth che smettono di funzionare aprendo AliExpress non sta subendo una violazione audio nel senso tradizionale del termine. Sta però subendo un tracciamento hardware che è, per molti versi, più difficile da bloccare di una registrazione audio
Come proteggersi dal fingerprinting audio
Per chi desidera ridurre il rischio di essere tracciato attraverso queste tecniche, esistono alcune precauzioni concrete da adottare:
- Utilizzare browser orientati alla privacy, come Firefox o Brave, che includono protezioni native contro il fingerprinting audio e altre forme di tracciamento avanzato.
- Installare estensioni anti tracking specifiche, in grado di bloccare o alterare le chiamate alle Web Audio API sui siti non affidabili.
- Mantenere aggiornato il browser, poiché gli aggiornamenti includono spesso miglioramenti alle protezioni contro le tecniche di identificazione più recenti.
- Verificare le impostazioni sulla privacy del proprio browser, attivando le opzioni di blocco del tracciamento avanzato quando disponibili.
- Prestare attenzione ai comportamenti anomali dei dispositivi, come quello riscontrato dal ricercatore con le cuffie Bluetooth, che possono essere il primo segnale di un'attività di tracciamento in corso.


Dott. Marco Castagna
Il Dott. Marco Castagna è un esperto consulente senior nel settore delle imprese con oltre 15 anni di esperienza. Laureato in Economia Aziendale, la sua competenza si estende alla consulenza strategica, gestione delle risorse e ottimizzazione dei processi aziendali, rendendolo una figura di riferimento per molte aziende in crescita. Residente a Venezia, Marco ha collaborato con diverse start-up...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra