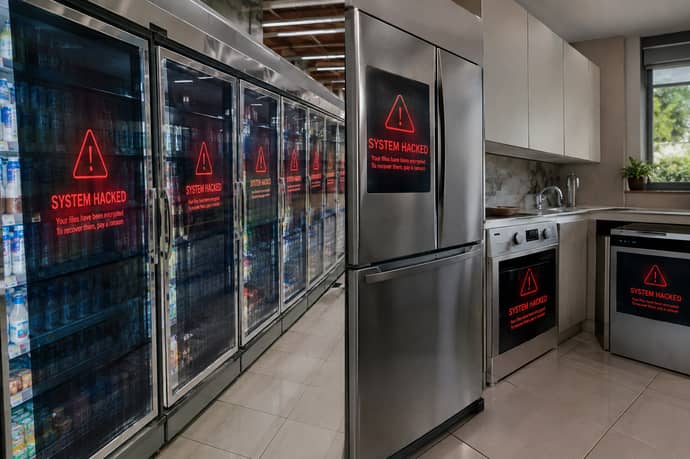
Per la prima volta sono stati attaccati da hacker anche frigoriferi della grande distribuzione italiane ieri, dopo il primo attacco europeo di Ottobre. Ora, rileggendo anche i moniti di Ue e Londra ai cittadini, cresce la preoccupazione di un attacco agli elettrodomestici di casa secondo esperti come Marco Fanuli di TrendAI, Michele Colajanni di Un
I frigoriferi dei supermercati colpiti dagli hacker sono arrivati anche in Italia e da lunedì 2 novembre la domanda che molti si fanno è la stessa: se si può spegnere o surriscaldare la refrigerazione di un punto vendita, si può fare lo stesso con il frigorifero di casa? La risposta è netta: tecnicamente sì, un dispositivo domestico connesso e vulnerabile può essere manipolato.
Ecco i fatti, i rischi reali per le case connesse e perché le indicazioni di Ue e Regno Unito sulle scorte per tre giorni c’entrano con questo clima di allarme.
Cosa è successo ai supermercati, in Italia e in Europa
Il primo caso è del 12 ottobre in Francia, dove gli aggressori hanno preso di mira i controllori della refrigerazione di centinaia di supermercati e hanno avviato lo sbrinamento di notte con il cibo ancora dentro: molte celle hanno raggiunto i 50 °C dopo sei ore. Lunedì 2 novembre una seconda ondata ha colpito dozzine di negozi, tra cui Delhaize, Carrefour, Intermarché e Spar in Belgio (Carrefour Belgio ha indicato circa 15 negozi su 700), e ha coinvolto anche Svezia, Lussemburgo, Estonia, Paesi Bassi e Irlanda e, in Italia, la Sicilia: Giuseppe Spadaro, direttore generale del gruppo Radenza, che gestisce supermercati a insegna Coop, ha confermato attacchi ai sistemi di refrigerazione di almeno quattro negozi, tre a Catania e uno a Palermo, intorno alle quattro del mattino. Le temperature sono state alterate, il cibo si è deteriorato e il gruppo ha avvisato l’Agenzia per la cybersicurezza nazionale (ACN), mentre la polizia postale cerca l’origine degli attacchi.
L’ACN ha ricevuto la segnalazione di un caso analogo in un’azienda di catering in Toscana e ne ha rilevato uno in un produttore di surgelati in Emilia-Romagna.
Il Centro per la cybersicurezza del Belgio parla di una tendenza in accelerazione negli ultimi sei mesi, e il commissario Ue all’Agricoltura Christophe Hansen ha detto che porterà la questione ai colleghi della Commissione. Nessuno ha rivendicato gli attacchi. Gli inquirent, sospettano un’operazione organizzata e seguono tra le piste quella dei gruppi filorussi nel quadro della cosiddetta guerra ibrida, anche perché non ci sono richieste di riscatto.
Che cosa è stato colpito davvero: i controllori, non i frigoriferi
Il punto tecnico è decisivo. Gli aggressori non hanno attaccato i frigoriferi come elettrodomestici, ma le unità di controllo remoto della catena del freddo, cioè i computer che gestiscono i cicli di sbrinamento e le temperature degli impianti commerciali. Nel caso francese, ricostruito da fonti internazionali, i controllori Danfoss, Copeland e Dixell avevano interfacce web raggiungibili da Internet e molti erano accessibili con credenziali banali. Alcuni modelli erano a fine vita e non ricevevano più aggiornamenti: Danfoss aveva consigliato di sostituirli. Le debolezze indicate dalle fonti sono password deboli, assenza di verifica in due passaggi e sistemi esposti in rete senza protezione, e l’ACN ha chiesto ai gestori di verificare che i sistemi di controllo non siano raggiungibili da Internet.
Umberto Rapetto, generale della Guardia di Finanza in riserva, ha sottolineato che in casi come questo non serve essere un hacker esperto. È un dato che pesa, perché dice che la barriera d’ingresso è bassa. Le fonti consultate, però, descrivono sistemi industriali e non frigoriferi domestici: nessun caso di elettrodomestici di casa colpiti è stato riportato in Italia, in Francia o altrove in questa ondata.
Gli elettrodomestici di casa: il rischio c’è, ma ha una forma diversa
Marco Fanuli di TrendAI, la divisione di Trend Micro, lo dice con chiarezza: un dispositivo domestico vulnerabile può essere manipolato, soprattutto perché molti modelli identici condividono la stessa falla e raramente vengono aggiornati. Chi attacca le case, però, cerca di solito grandi numeri più che un singolo bersaglio. Gli usi tipici sono reclutare i dispositivi per attacchi su larga scala, rubare account e password, spiare tramite telecamere o raccogliere dati personali. Lo scenario più realistico, secondo Fanuli, è la sorveglianza o l’uso abusivo dei dispositivi, con serrature e allarmi tra i punti più delicati.
Il frigorifero smart non è l’unico apparecchio esposto, e per un criminale non è nemmeno il più interessante. Al primo posto per rischio ci sono le telecamere e le webcam per sorvegliare la casa, già violate in passato con immagini finite online.
Seguono i router Wi-Fi, che sono la porta d’ingresso dell’intera rete domestica: se cede il router, cedono tutti i dispositivi collegati. Fanuli di TrendAI segnala in particolare serrature e allarmi connessi, mentre le fonti citano anche aspirapolvere robot, smart TV e speaker che registrano la voce, apparecchi dotati di microfono o telecamera. Più delicati sono i forni e le caldaie collegati a Internet, dove un’intrusione può avere conseguenze fisiche e non solo sulla privacy.
La ragione è la stessa per tutti: molti modelli identici condividono la stessa falla, restano con la password di fabbrica, ricevono pochi aggiornamenti o non li ricevono affatto.
Michele Colajanni, docente di sicurezza informatica all’Università di Bologna, osserva che questi dispositivi hanno protezioni fragili e spesso non possono essere aggiornati, e Angelo Consoli della SUPSI indica proprio aggiornamenti mancanti e password deboli come i punti critici dell’attacco francese.
Per chi attacca, inoltre, non conta un singolo apparecchio: conta la rete di dispositivi compromessi, la cosiddetta botnet, che può servire a colpire servizi ben più grandi della cucina di casa.
Ritornando solo alle cucine italiane sul modello dei supermercati resta, su queste basi, un’ipotesi possibile ma richiederebbe condizioni che oggi non si vedono, cioè milioni di frigoriferi smart esposti e vulnerabili nello stesso modo, un controllo remoto sul riscaldamento o sullo sbrinamento e l’assenza di protezioni fisiche come il termostato di sicurezza. Il rischio più concreto per una casa, secondo l’analisi di Fanuli, è la perdita di privacy e di controllo sugli account.
Le difese sono semplici e valgono per ogni elettrodomestico connesso:
- cambiare le password di fabbrica e usarne una diversa per ogni servizio, con la verifica in due passaggi se disponibile;
- tenere aggiornati app e dispositivi;
- disattivare le funzioni remote che non servono;
- scegliere marchi che garantiscono aggiornamenti di sicurezza nel tempo.
Contanti e scorte per tre giorni: cosa dicono davvero Ue e Londra
Le indicazioni sulle scorte hanno un nesso con le preoccupazioni sul cyber, ma bisogna dirle bene. L’Unione europea, con la strategia sulla preparazione presentata il 26 marzo 2025, ha chiesto agli Stati di fare in modo che i cittadini abbiano un kit di emergenza per essere autosufficienti per almeno 72 ore, con acqua, cibo, farmaci e batterie. Il Regno Unito ha lanciato il 22 ottobre 2026 la campagna “Be Ready” del Cabinet Office: acqua, cibo non deperibile, torce con batterie di ricambio, power bank, radio a pile o a manovella e un po’ di contanti, perché pos e bancomat potrebbero non funzionare.Due precisazioni sono necessarie. Primo: nessuna cifra per i contanti è stata indicata dal governo britannico, che parla di importo adatto alle esigenze della famiglia; nel materiale Ue consultato il contante compare solo tra gli esempi delle linee guida della Francia. Secondo: Londra precisa che non è un invito al panico né una preparazione a una guerra imminente, ma resilienza davanti a tempeste, alluvioni, incendi e blackout. Le fonti consultate non collegano queste indicazioni agli attacchi ai frigoriferi, che sono venuti dopo.
Il filo che unisce le due notizie è però concreto: un attacco ai sistemi connessi può interrompere servizi essenziali per ore o giorni, e le scorte per 72 ore servono proprio a quello. Chi ha in casa frigoriferi e altri apparecchi connessi dovrebbe fare due cose subito: mettere in sicurezza gli account e avere in casa, per i primi tre giorni di un’emergenza, acqua, cibo che non richieda frigorifero, una radio e un po’ di contanti.


Chiara Compagnucci
Nata a Roma nel Giugno del 1978, effettua gli studi di ragioniere e si appassiona al tennis. Amante del mondo delle quattro ruote e delel due ruote, è sempre curiosa su tutte le novità delle case automobilistiche e sulle nuove auto in uscita. Scrive da anni per diversi blog ed ora si dedica a tempo pieno su questo sito web trattando in particolar modo tematiche sul mondo delle auto e sugli argomen...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra