Prima gli attacchi silenziosi, poi tutto il resto: è l’ordine che l’Ucraina dice di aver vissuto. Cosa succede oggi in Italia, cosa dicono i ministri e quale ipotesi circola basandoci su dati effettivi
Prima gli hacker, poi i missili: è la sequenza che l’Ucraina ha vissuto, e a ricordarla all’Occidente è il generale Serhii Sobko, 42 anni, nominato ad agosto vicecomandante di tutte le forze armate di Kiev. Oggi l’Italia sta vedendo la prima parte di quella sequenza: attacchi informatici ai frigoriferi, allarmi bomba su scuole e aerei, taglie online su ministri e magistrati. Il generale che ha combattuto sul fronte dal 2022 sostiene che gli attacchi silenziosi servono a preparare il terreno, e le parole dei ministri italiani degli ultimi due giorni vanno nella stessa direzione: “una strategia in atto”.
Il generale che ha visto arrivare prima gli hacker e poi i missili
In un articolo di Gianluca Di Feo del 9 novembre 2026, Sobko ricostruisce l’escalation russa contro il suo Paese nel libro “Scars and Seeds”, 448 pagine appena uscite. La frase che conta è questa: «Molto prima che arrivassero i missili, c’erano già stati attacchi silenziosi nel nostro sistema». Negli anni che hanno portato all’invasione, spiega, c’è stata una costante escalation di attacchi cyber contro le infrastrutture più importanti, con operazioni mirate a «logorare la fiducia, creare il caos e preparare il terreno per un assalto più largo».
Sobko ricorda i casi concreti: gli hacker che nel 2015 e nel 2016 hanno spento le reti elettriche a Kiev e nell’Ucraina occidentale, e il malware NotPetya, che ha paralizzato porti, ospedali, banche e ministeri. «Tutto ciò avveniva mentre il mondo ancora discuteva se la dimensione cyber potesse essere considerata un vero campo di battaglia. Per noi non c’erano dubbi». Poi la lezione per l’Occidente: malware, reti di bot, campagne di influenza «sono già attivi nel loro ecosistema». E la richiesta è alla società intera, non solo ai guardiani: ogni dirigente scolastico, controllore ferroviario e funzionario municipale «ha un ruolo nella sicurezza nazionale».
C’è un dato che il generale non dice e che va messo in chiaro: Sobko non annuncia missili su Italia o Europa. Descrive una sequenza avvenuta in Ucraina, e avverte che le stesse armi digitali sono già nei nostri sistemi.
Cosa è successo in Italia: frigoriferi, allarmi bomba e taglie
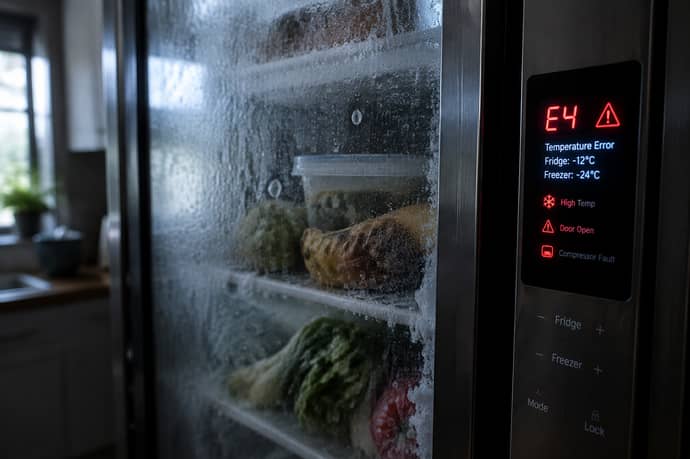
Le ultime settimane hanno prodotto una serie di episodi che le autorità trattano come legati da una cornice comune. Il 12 ottobre, in Francia, gli aggressori hanno preso di mira i controllori della refrigerazione di centinaia di supermercati. Il 2 novembre è arrivata una seconda ondata in diversi Paesi europei e in Italia: un gruppo di supermercati siciliani ha segnalato attacchi ai sistemi del freddo in quattro negozi, e l’Agenzia per la cybersicurezza nazionale ha ricevuto la segnalazione di un caso analogo in un’azienda di catering in Toscana e ne ha rilevato uno in un produttore di surgelati in Emilia-Romagna. Indaga la Polizia postale. In Francia sono stati colpiti anche i sistemi di refrigerazione di tre sedi regionali dell’Etablissement français du sang, dove l’allarme ha retto e, secondo le ricostruzioni, nessun prodotto ematico è andato perso.
Nello stesso periodo sono arrivati gli allarmi bomba: il 2 novembre su 271 scuole italiane, il 5 novembre su tre aerei diretti o partiti da Roma e Milano, con caccia in volo e nessun ordigno trovato. Sul fronte della pressione personale, il gruppo filorusso NoName057(16) ha pubblicato dati privati di 18 persone, tra cui il ministro degli Esteri Antonio Tajani e i suoi familiari, e offre denaro per contatti del ministro, del procuratore di Roma Francesco Lo Voi e del capo della Polizia postale Ivano Gabrielli. Gli inquirenti di Roma indagano. Per gli allarmi non sono provati né il mandante né un legame con i frigoriferi: restano ipotesi.
Che cosa dicono i ministri: “una strategia in atto”
La novità delle ultime ore è il linguaggio delle istituzioni. L’8 novembre, alla Farnesina, Tajani ha detto: «Non possiamo più parlare soltanto di episodi, è evidente che c’è una strategia in atto». Ha aggiunto che «guardiamo a Est, c’è la volontà di creare problemi», e ha precisato di non avere elementi per parlare di governo russo. Ha ricordato che dal 1° gennaio 2026 la Farnesina ha una Direzione generale per il cyber e una Sala operativa cyber attiva 24 ore su 24, e ha chiesto al G7 del 9 novembre un «segnale forte» contro la guerra ibrida. Il ministro dell’Interno Matteo Piantedosi ha convocato per martedì 10 novembre il Comitato nazionale per l’ordine e la sicurezza pubblica al Viminale, con i rischi dei cyberattacchi all’ordine del giorno.
Il ministro della Difesa Guido Crosetto, in un colloquio al Corriere della Sera del 9 novembre, ha parlato di una minaccia grave e della necessità di una «strategia per sopravvivere». Ha detto che «in nessuna parte del mondo si è attrezzati per combattere e vincere la guerra ibrida», che chi fa la guerra cyber sono Russia, Cina e Iran e che l’Italia deve imparare a fermare gli attacchi prima che colpiscano: «se ci limitiamo a difenderci abbiamo perso». Ha detto che la Difesa ha chiesto di costituire un’arma cyber. Come Sobko, anche Crosetto parla di una minaccia che riguarda tutta la società, dal Parlamento al Csm, e di piattaforme digitali che hanno le loro responsabilità.
Sul piano atlantico, il segretario generale della Nato Mark Rutte ha detto il 24 settembre a New York che «la Russia fa sempre di più nel dominio cyber, ma la Nato è pronta» e che «tutte le opzioni di risposta ci sono». Nello stesso periodo l’intelligence danese ha avvertito di un rischio crescente di azioni militari russe contro Paesi Nato, comprese nuove azioni ibride.
L’ipotesi dei missili: cosa si può dire e cosa no
Mettendo insieme queste voci, l’ipotesi è chiara e va scritta con prudenza. In Ucraina la guerra è cominciata con attacchi informatici, è proseguita con l’invasione e con i missili. In Italia, dopo hacker, frigoriferi e allarmi bomba, il passo successivo, in teoria, potrebbe essere di tipo militare. È un’ipotesi, e nessuna autorità italiana, né Tajani né Crosetto, l’ha formulata. I fatti sono due: una strategia di disturbo organizzata, riconosciuta dai ministri, e un’escalation che il generale Sobko ha già visto da vicino.
Ci sono tre limiti. Il primo: Tajani dice di non avere elementi per attribuire gli attacchi al governo russo, e le rivendicazioni di NoName057(16) non sono una prova. Il secondo: l’Italia non è l’Ucraina, e la stessa fonte ricorda che l’Estonia, aggredita nel 2007 con la prima grande offensiva cyber, ha retto con una rete di volontari e oggi è un riferimento per Nato e Ue: un attacco informatico non porta per forza a una guerra. Il terzo: nessuna fonte ufficiale parla di missili contro Paesi Nato. La Nato dice di avere le risposte pronte, e Rutte invita alla calma.
La conclusione pratica è quella che il generale ucraino dà a chi legge: la sicurezza non è più solo affare di eserciti. Dalle scuole ai supermercati, dagli ospedali ai comuni, ogni struttura è parte della difesa, e l’ordine in cui arrivano le minacce, prima gli hacker e poi, forse, il resto, è la ragione per cui Kiev chiede all’Occidente di non aspettare i missili per prendere sul serio gli hacker.


Marcello Tansini
Nato a Milano nel 1979, laureato alla Bocconi dopo il liceo classico ai Salesiani di Milano. Uno dei pionieri dell'Internet italiano, uno dei fondatori tra l'altro del celebre sito degli anni 90-2000 webmasterpoint.org, si occupa di organizzare tutta la parte editoriale di Businessonline, ma scrive anche lui stesso sia sulle tematiche legate ai suoi studi che alle sue passioni. In modo particolar...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra