Anche ad inizio 2026 si stanno ancora una volta moltiplicando le truffe online che si fanno sempre più sofisticate: dal phishing ai deepfake, passando per identità rubate, AI agents e social network. Tecniche innovative e rischi crescenti mettono alla prova sicurezza e attenzione di tutti.
L’anno appena iniziato segna una ulteriore svolta negativa nel panorama delle frodi digitali: mai prima d’ora è stato così difficile distinguere realtà e inganno. L’evoluzione tecnologica, guidata soprattutto dall’intelligenza artificiale, ha rivoluzionato il modo in cui malintenzionati operano, rendendo le truffe più ramificate, personalizzate e sofisticate. Non si parla più solo di furto di denaro: ad essere in pericolo è l’identità stessa degli utenti, compresi i dati biometrici e le informazioni personali utilizzate per costruire truffe su misura.
L’Italia registra una netta crescita di casi: nel 2025 il valore delle perdite connesse a truffe online ha superato i 269 milioni di euro, coinvolgendo privati, imprese e settori tradizionalmente considerati sicuri. Secondo i dati delle principali autorità di vigilanza, aumentano sia le denunce che la varietà delle frodi, segno di una sofisticazione crescente.
Oltre al phishing, oggi i criminali sfruttano l’automazione, i deepfake vocali e video, la multicanalità e l’“ingegneria sociale” amplificata dall’AI. Il rischio di cadere vittima di una truffa non riguarda più solo gli utenti poco esperti:
- Le vittime sono di tutte le età
- Le strategie ingannevoli colpiscono anche i professionisti digitali
- I sistemi di sicurezza “tradizionali” risultano spesso inefficaci
Phishing evoluto, Quishing e Smishing: quando i truffatori entrano nella quotidianità
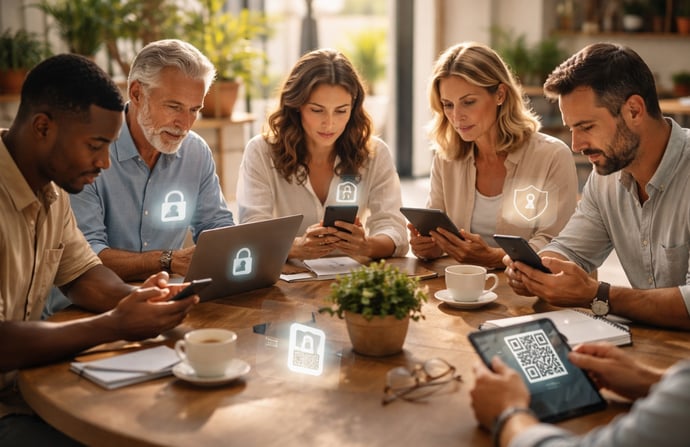
Il phishing ha subito una trasformazione radicale: dalle prime email mal scritte si è passati a operazioni camaleontiche che abbracciano SMS (smishing), QR code (quishing), messaggi sui social e finti avvisi cartacei . Truffatori agiscono ora su canali sempre diversi, sfruttando la familiarità di strumenti come WhatsApp, Telegram e perfino la posta tradizionale.Il quishing si afferma come una delle minacce di punta: una semplice scansione di un QR code – trovato su menu digitali, biglietti da visita o volantini apparentemente ufficiali – può indirizzare la vittima verso siti che replicano perfettamente pagine bancarie, di corrieri o di enti pubblici. Esempio emblematico sono le false notifiche di pagamento per pacchi o tasse di servizio, dove il codice QR sostituisce il classico link sospetto. Il pericolo consiste nel grado di realismo raggiunto dalle pagine fasulle e nel senso di urgenza indotto dalle comunicazioni.
Lo smishing, dal canto suo, sfrutta la rapidità e l’apparente sicurezza degli SMS: richiami a presunti pedaggi non pagati, notifiche di pagamento Amazon, finti avvisi dalle banche o codici di verifica inducono a cliccare e inserire dati sensibili in modo impulsivo. Crescono gli attacchi legati a “pacchi bloccati” o “verifiche di carte di credito”, sempre più difficili da distinguere dai messaggi autentici.
Questi attacchi funzionano perché:
- Creano pressione psicologica attraverso urgenza o paura
- Passano da un canale all’altro per disorientare la vittima
- Imitano con precisione comunicazioni ufficiali
Furto d'identità e dati biometrici: il rischio dei finti colloqui e delle frodi su misura
Nel 2026 il furto di identità evolve oltre la semplice sottrazione di password e documenti. I criminali puntano ai dati biometrici, grazie a tecniche come i finti colloqui di lavoro online, durante i quali viene richiesto alle vittime di mostrare il volto in webcam o registrare la voce.
Il principale obiettivo non è solo selezionare un candidato, ma raccogliere campioni biometrici sufficienti a superare sistemi di autenticazione avanzati usati da banche e piattaforme finanziarie. Queste informazioni vengono elaborate per creare deepfake sempre più realistici, capaci di eludere controlli sulla “liveness” dell’utente.
Tra gli indicatori di questa tendenza:
- Richieste di videocolloquio “urgente” da parte di aziende sconosciute
- Domande insolite (selfie, audio, documenti prima di parlare con un operatore reale)
- Utilizzo di piattaforme di recruiting poco note
'Pig Butchering', romance scam e deepfake: l'intelligenza artificiale al servizio dell'inganno
L’inganno relazionale si trasforma attraverso il “Pig Butchering” e le truffe sentimentali, che sfruttano l’intelligenza artificiale per profilare e colpire le vittime. Questi raggiri non si svolgono in tempi rapidi: bots e agenti AI stabiliscono rapporti duraturi tramite chat, WhatsApp o Telegram, simulando amicizie, relazioni o scenari romantici.
Le modalità includono:
- Analisi dettagliata dei profili social e degli interessi personali
- Conversazioni articolate che creano empatia e fiducia nel tempo
- Progressivo spostamento verso investimenti (crypto, trading, finti gruppi di investitori), prestiti o richieste di denaro motivate da emergenze fittizie
I deepfake audio/video espandono le potenzialità di queste truffe: persone apparentemente note o persino celebrità sono utilizzate per promuovere investimenti falsi o offerte di prodotti miracolosi. Le tecnologie AI rendono sempre più difficile riconoscere l’autenticità, poiché voce e volto possono essere riprodotti con precisione inquietante.
L’autenticità emotiva viene imitata alla perfezione, costringendo le vittime a diffidare addirittura delle videochiamate e dei messaggi vocali. L’affidabilità di questi sistemi criminali rappresenta una delle nuove sfide per la sicurezza digitale di tutti.
Truffe multicanale: dall'spoofing telefonico ai falsi operatori bancari
Nel 2026 le frodi abbandonano i “canali singoli” e ampliano lo spettro d’azione: nessun mezzo di comunicazione è più al sicuro.
Lo spoofing telefonico consente ai criminali di far apparire il proprio numero come quello di istituti bancari, enti pubblici o società note. Le vittime ricevono telefonate da centralini apparentemente affidabili, seguite da SMS di conferma o email che ribadiscono la stessa comunicazione. Questa tecnica, detta “salto di piattaforma”, serve a disorientare e convincere l’utente della legittimità della richiesta.
I più colpiti risultano i correntisti bancari, ma la strategia interessa anche fornitori di gas, luce, pubblica amministrazione e operatori dei servizi digitali. Per spingere all’azione, viene sfruttata:
- L’insistenza o la minaccia di disservizi imminenti (conto bloccato, bolletta scaduta)
- La richiesta di dati personali o codici di sicurezza
- La capacità di passare rapidamente da un canale all’altro in base alle risposte della vittima
Truffe sui servizi digitali, marketplace e investimenti: e-commerce, criptovalute e finti lavori
Negli ultimi mesi e-commerce, piattaforme di trading e marketplace sono stati presi di mira da schemi elaborati:
- Finti negozi online che raccolgono ordini per prodotti mai spediti
- Piattaforme di investimento false, specializzate in criptovalute e forex
- Annunci di lavoro inesistenti che mirano a ottenere dati sensibili o piccoli pagamenti apparentemente “innocui”
I marketplace (come Facebook, Telegram, ma anche siti noti) ospitano offerte a prezzi incredibili, spesso vendute fuori piattaforma o dietro “anticipo spese”: in questi scenari, una volta inviato il denaro, ogni contatto scompare.
Particolare attenzione meritano le truffe dei lavori online: richieste di “recensioni pagate”, “like retribuiti” o “test di ingresso” per ottenere posizioni apparentemente allettanti nascosti dietro la necessità di un pagamento iniziale, spesso sotto la soglia di attenzione. Il boom di questi raggiri nel 2025 (+1000%) è confermato da report di settore.
Come difendersi: la verifica delle recensioni sui siti ufficiali, l’attenzione alla presenza di partita IVA, recapiti chiari e canali di pagamento tracciati sono tra le poche garanzie di affidabilità.
Truffe su WhatsApp e social: sostituzioni di persona, finti supporti e false offerte
Messaggistica istantanea e social network sono nuovi terreni di caccia per i criminali digitali. Le tecniche si sono evolute fino a includere:
- Account falsi che sostituiscono identità di amici, familiari o colleghi per richiedere denaro con scuse plausibili (smarrimento documenti, emergenze improvvise)
- Invio di link di phishing camuffati da messaggi promozionali o avvisi di sicurezza
- Richiesta di codici di verifica OTP per prendere il controllo degli account
- Finti operatori di assistenza che invitano alla condivisione dello schermo o all’installazione di app di controllo remoto
- Offerte troppo convenienti e promesse di premi a fronte di pagamenti anticipati
I consigli delle autorità includono la verifica dell’identità del mittente tramite canali alternativi, il sospetto nei confronti di richieste urgenti o pagamenti via gift card/crypto, la modifica della privacy e l’attivazione dell’autenticazione a due fattori. Non rispondere mai o cliccare su link ricevuti da numeri sconosciuti o internazionali.
Le nuove frontiere: AI agents, attacchi automatizzati e deepfakes vocali
L’automazione delle frodi segna l’inizio di una nuova era: agenti AI complessi sono oggi impiegati per pianificare campagne malevole su larga scala con intervento umano minimo.
Un esempio riscontrato nel settembre 2025 ha visto un attacco gestito pressoché interamente da un agente di intelligenza artificiale, impegnato in operazioni di ricognizione, scrittura di codici di exploit, raccolta di credenziali e creazione di backdoor. Questi sistemi sono capaci di:
- Condurre migliaia di azioni al secondo
- Adattare autonomamente le strategie alle contromisure delle vittime
- Combinare deepfake vocali e chatbot avanzati per superare le barriere psicologiche
L’impatto pratico? Risulta più facile orchestrare pacchetti di attacco “chiavi in mano”, venduti nel dark web, che aumentano la diffusione delle truffe su larga scala. Nessun settore o utente è al riparo se non aggiorna costantemente la propria postura digitale.
Come riconoscere le truffe online nel 2026: segnali, tecniche e criteri di difesa
Gli indicatori classici non bastano più: oggi i truffatori sono capaci di camuffare errori, riprodurre tono e stile e collegarsi a dati reali delle vittime. Tuttavia, rimangono alcuni segnali chiave per riconoscere un tentativo di frode:
- Messaggi con urgenza ingiustificata o pressione a prendere una decisione rapida
- Richiesta di dati personali, codici di autenticazione o pagamenti via canali non tracciabili
- Link, QR code o allegati da fonti non riconosciute
- Offerte troppo vantaggiose o richieste emotive fuori contesto
- Messaggi che propongono un cambio di piattaforma di comunicazione
Strategie e consigli pratici aggiornati
Una difesa efficace passa per l’adozione di buone pratiche e l’aggiornamento costante delle proprie abitudini digitali:
- Non condividere mai password, codici OTP o dati biometrici tramite messaggi o chiamate non richieste
- Verificare sempre l’identità di operatori e interlocutori attraverso canali ufficiali o numeri trovati autonomamente
- Controllare URL e QR code prima di effettuare pagamenti o inserire dati
- Non lasciarsi influenzare dalla pressione emotiva; prendersi il tempo per valutare ogni richiesta
- Modificare le impostazioni di privacy su WhatsApp, social ed email
- Ricorrere a password manager e autenticazione a due fattori su tutti gli account
- Concordare sistemi di verifica tra familiari (come una “parola d’ordine” per richieste di denaro)


Chiara Compagnucci
Nata a Roma nel Giugno del 1978, effettua gli studi di ragioniere e si appassiona al tennis. Amante del mondo delle quattro ruote e delel due ruote, è sempre curiosa su tutte le novità delle case automobilistiche e sulle nuove auto in uscita. Scrive da anni per diversi blog ed ora si dedica a tempo pieno su questo sito web trattando in particolar modo tematiche sul mondo delle auto e sugli argomen...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra