
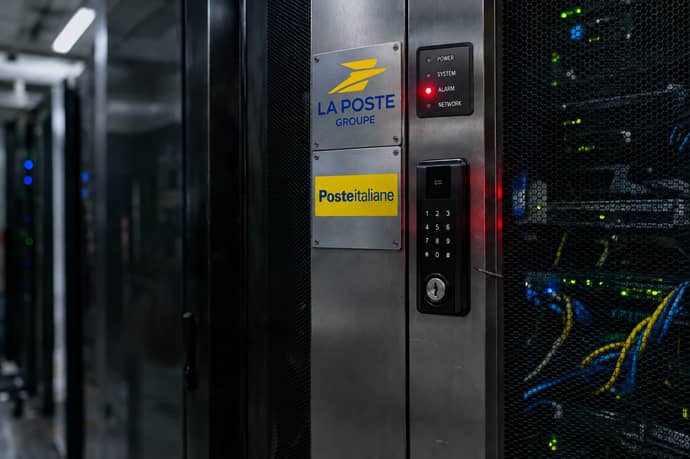
Dopo l’attacco ai dati di 22 milioni di persone del gruppo La Poste: cosa è successo, se Poste Italiane è coinvolta, quali rischi corrono conti e carte e come proteggersi dalle truffe che ne derivano.
La notizia è uscita il 14 novembre 2026: il gruppo postale francese La Poste ha confermato un attacco informatico a una sua piattaforma, con il furto di dati di circa 22 milioni di persone. Prima di chiedersi quanto siano sicure Poste Italiane e i conti o le carte dei loro clienti, serve una precisazione sui fatti, perché in molti titoli l’attacco sembra riguardare le banche: non è così. La società colpita si chiama Maileva, una piattaforma digitale del gruppo (secondo alcune fonti parte di Docaposte) usata da professionisti e aziende per inviare documenti come buste paga, fatture, raccomandate e comunicazioni amministrative. Non è la Banque Postale, la banca del gruppo.
Cosa è successo in Francia, e cosa no
Secondo le ricostruzioni, i dati rubati sono nomi, cognomi e indirizzi postali di circa 22 milioni di persone. La Poste ha confermato l’accaduto, ha definito l’episodio una delle più grandi violazioni di dati in Francia, ha avvisato l’autorità francese per la protezione dei dati, la Cnil, e ha presentato denuncia; è in corso un’indagine giudiziaria. Il dato dei 22 milioni è stato diffuso dal sito specializzato Cyberattaque.org e confermato dal gruppo.
Le fonti non riportano il furto di dati bancari, numeri di carta, password o dati sanitari. Attenzione, però: le fonti non lo escludono in modo esplicito, si limitano a non menzionare quei dati. Si parla poi di migliaia di aziende clienti coinvolte, in particolare nell’edilizia sociale, nella sanità e nei servizi pubblici.
Sulla data le fonti non concordano: una indica metà settembre 2026, un’altra il 23 settembre, durante un’interruzione dei servizi. La notizia è stata resa pubblica solo il 14 novembre, quindi circa due mesi dopo. Non sappiamo quando l’azienda se ne sia accorta.
Più in generale, restano aperte diverse domande: chi sia l’autore, come sia entrato nei sistemi, se oltre a nomi e indirizzi siano stati sottratti altri dati e, soprattutto, se tra i 22 milioni ci siano anche persone residenti in Italia. Né La Poste né le fonti che abbiamo letto lo dicono. Finché queste risposte non arrivano, ogni valutazione sul rischio per i clienti italiani resta provvisoria.
È un episodio diverso da quelli che avevano colpito La Poste a fine anno. Il 22 dicembre 2025 e a Capodanno una serie di attacchi Ddos, rivendicati da un gruppo filo-russo, avevano bloccato il tracciamento delle spedizioni e il sito della Banque Postale: un Ddos sovraccarica un sito di traffico, non è un’intrusione e non dà accesso ai dati. Anche allora La Poste dichiarò di non avere subito fughe di dati.
Poste Italiane è coinvolta? Cosa si può dire
Nessuna delle fonti che abbiamo letto indica che Poste Italiane sia stata colpita, né che clienti italiani siano tra i 22 milioni. Non possiamo però escluderlo del tutto: chi ha avuto rapporti con aziende o enti francesi che usano Maileva potrebbe essere tra i nominativi, e questo dato non è noto.
Quanto a “quanto sono sicure”, non è possibile dare un voto certo: mancano valutazioni indipendenti. Ci sono però alcuni fatti documentati. A settembre 2025 comparve su un forum criminale l’annuncio di oltre un milione di record di clienti Poste in vendita, con credenziali. Poste Italiane, in una nota, affermò che non c’era stata sottrazione di dati dai propri sistemi, e un’analisi indipendente su un campione indicò che 15 indirizzi su 16 comparivano già in violazioni storiche: l’ipotesi è un riuso di credenziali rubate a utenti infettati da malware, non un attacco ai sistemi centrali. Il rischio indicato è quindi la riutilizzazione delle password, che Poste stessa invita a non fare.
Nell’aprile 2026 il Garante per la privacy ha poi sanzionato Poste Italiane e Postepay per 12,5 milioni di euro complessivi (6,624 milioni a Poste e 5,877 a Postepay), contestando tra l’altro che le app richiedessero un accesso troppo invasivo ai dati del telefono per rilevare malware, e citando anche misure di sicurezza e informazioni agli utenti insufficienti. Le società sostengono che il trattamento fosse necessario per la sicurezza delle transazioni e presenteranno ricorso. Il caso riguarda la privacy, non un furto di dati, e va letto così.
I rischi per chi ha conto, Postepay o carte
Per chi ha un conto BancoPosta, una Postepay o altre carte, il rischio concreto non è tanto che qualcuno entri nei sistemi, quanto che usi i dati rubati per truffe credibili. Nome e indirizzo, in mano a un truffatore, rendono più convincente un messaggio: i commentatori temono false fatture, finte raccomandate e messaggi fraudolenti che sembrano legittimi, proprio perché Maileva gestisce questo tipo di documenti. Questo vale in primo luogo per chi ha rapporti con la Francia, ma lo schema è lo stesso in qualunque Paese.
Le truffe a tema Poste in Italia sono ben note. Il Csirt Italia ha segnalato nel gennaio 2025 una campagna di sms falsi che si presentavano come PosteInfo, inseriti nello stesso filo dei messaggi autentici, con l’avviso di un blocco della carta: il link portava a una pagina che chiedeva dati personali, credenziali, dati della carta e codici di autorizzazione, con la promessa di una telefonata di un operatore, probabile prima mossa di una truffa telefonica. Altre frodi comuni descritte dagli esperti sono le telefonate di falsi operatori, che convincono la vittima a eseguire operazioni per “risolvere problemi di sicurezza”, e i malware che alterano l’Iban di un bonifico.
Cosa fare, in concreto
Le indicazioni che ricorrono nelle fonti sono semplici. Non fidarsi di sms o email anche se sembrano di Poste, non cliccare sui link ma digitare l’indirizzo o usare l’app; non comunicare mai credenziali, dati della carta, Pin o codici ricevuti per sms, perché gli enti ufficiali non li chiedono; diffidare delle telefonate di presunti dipendenti che chiedono operazioni; usare password diverse per ogni servizio, cambiarle e attivare l’autenticazione a due fattori; segnalare i messaggi sospetti alla Polizia postale e al Csirt Italia.
Nel caso specifico, vanno guardate con cautela anche raccomandate o fatture inattese, anche se riportano il vostro nome e indirizzo corretti: ora sappiamo che questi dati possono essere in circolazione. Un controllo prudente, che è un nostro suggerimento e non una indicazione ufficiale, è verificare un avviso di raccomandata dal sito o dall’app del vettore, usando il numero della ricevuta e non il link ricevuto nel messaggio, e controllare periodicamente gli estratti conto per notare movimenti non riconosciuti.
La conclusione, prudente, è questa: dall’attacco francese non risulta un rischio diretto per conti e carte dei clienti di Poste Italiane. Resta però alta l’attenzione sulle truffe che sfruttano dati rubati, ed è lì che ognuno può difendersi.
Leggi anche
- Conti correnti, prestiti, mutui: gli aumenti previsti se passa tassa alle banche in manovra finanziaria 2027
- Da 1.260 euro sparite a conto ripristinato in 40 minuti a Morbegno: il caso che riaccende il tema delle truffe sui bonifici
- Il money muling, la trappola tra i 18 e i 35 anni sui social: i soldi arrivano davvero sui conti ma è una trappola

Dott. Giovanni Matano
Il Dott. Giovanni Matano è un esperto di fiscalità pratica e consulente fiscale con oltre 15 anni di esperienza nel settore. Laureato in Economia e Commercio presso l'Università Bocconi di Milano, ha dedicato la sua carriera a supportare piccole e medie imprese nella pianificazione fiscale e nell'ottimizzazione delle agevolazioni fiscali. La sua competenza si estende anche ...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra


