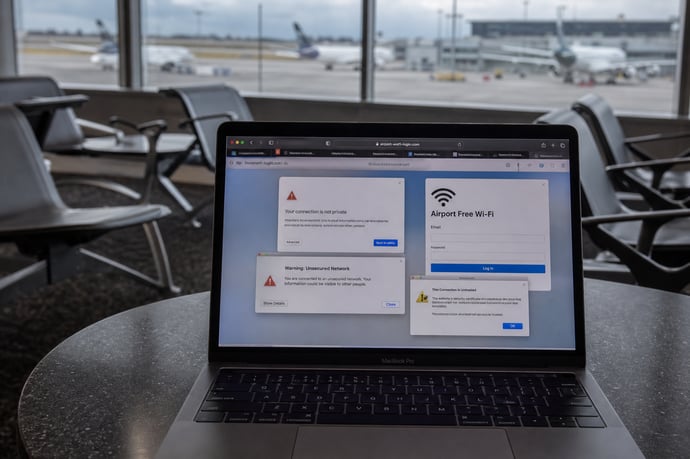
Dopo un attacco informatico che ha colpito 8,7 milioni di persone, cresce la preoccupazione per la sicurezza delle reti Wi-Fi gratuite e pubbliche. L'articolo analizza come funzionano queste reti, i rischi legati al loro utilizzo, i recenti casi di violazione, come quello ai tre aeroporti britannici, e le raccomandazioni dell'ACN per proteggere i p
Milioni di dati personali trafugati, aeroporti nel mirino e un’allerta senza precedenti diffusa dalle autorità: la sicurezza digitale oggi non è più una semplice questione tecnica, ma un tema di interesse pubblico e quotidiano. Esporsi senza consapevolezza sulle reti internet gratuite significa diventare facili bersagli per cybercriminali sempre più organizzati. L’Agenzia per la Cybersicurezza Nazionale italiana rilancia il suo allarme dopo una clamorosa e recente breccia informatica che ha coinvolto 8,7 milioni di utenti: una cifra impressionante che dimostra quanto la percezione di sicurezza online rischi ancora di essere sopravvalutata nei luoghi pubblici.
Nel mese di agosto, tre importanti aeroporti britannici, Manchester, Londra Stansted ed East Midlands, sono stati attaccati da un gruppo criminale. Gli hacker hanno sottratto dati sensibili come indirizzi e-mail, numeri di telefono, riferimenti di targhe e dati di prenotazione, tra i quali risultano anche numerosi cittadini italiani. Queste informazioni, spesso richieste in fasi di registrazione o nell’utilizzo di reti wireless pubbliche, sono state oggetto di un tentativo di ricatto. Nonostante Manchester Airports Group abbia rifiutato ogni pagamento, la perdita di informazioni appare già enorme.
La raccomandazione delle autorità non è limitata ai passeggeri degli scali coinvolti, ma si estende a chiunque utilizzi connessioni senza adeguate protezioni, sottolineando come le reti Wi-Fi negli spazi pubblici restino per loro natura esposte a rischi elevati.
Comprendere perché questi ambienti digitali sono vulnerabili e apprendere le corrette strategie difensive è oggi una difesa imprescindibile, soprattutto in vista della diffusione del fenomeno dei network condivisi e gratuiti in Italia e all’estero. L’allerta si traduce in una concreta urgenza per cittadini, imprese e viaggiatori che ogni giorno affidano ai device mobìli i propri dati personali e lavorativi.
Perché i Wi-Fi gratuiti sono vulnerabili: funzionamento, rischi reali e attacco ai tre aeroporti UK
L’utilizzo delle reti senza fili pubbliche, dai bar agli aeroporti, offre indubbi vantaggi pratici. Tuttavia, dietro questa comodità si celano insidie determinate dal funzionamento tecnico e dalla tipologia di protezione adottata. Analizzare in dettaglio queste dinamiche permette di riconoscere in anticipo quando ci si sta esponendo a rischi elevati.
1. I principi tecnici delle reti pubbliche
Le connessioni Wi-Fi disponibili senza autenticazione sono progettate per la massima accessibilità, spesso senza requisiti di credenziali personali. Nella pratica:
- Reti non protette: si accede liberamente, senza password. Questo implica che chiunque sia nelle vicinanze può collegarsi, incrementando il numero di dispositivi connessi e la possibile presenza di malintenzionati.
- Reti protette da password condivise: anche quando una password è richiesta, nella maggioranza dei casi viene distribuita a molti utenti (scontrino, bancone, scritte a muro). Questo riduce drasticamente il livello di privacy, poiché la chiave di accesso è nota e l’eventuale crittografia è sostanzialmente debole.
2. I rischi concreti per l’utente
Le minacce principali che colpiscono chi si collega a un Wi-Fi gratuito sono diverse. Le più diffuse comprendono:
- Intercettazione del traffico: sulla stessa rete, un aggressore può utilizzare tecniche come lo sniffing per visualizzare i dati non cifrati scambiati tra dispositivo e server. Sebbene molti siti utilizzino ormai il protocollo HTTPS, errori nell’implementazione o pagine legacy ancora esistenti possono esporre dati sensibili.
- Attacchi man-in-the-middle: un hacker, ponendosi tra l’utente e il router, può manipolare il traffico, rubare credenziali di accesso o iniettare malware nei dispositivi.
- Reti civetta (evil twin): vengono creati hotspot apparentemente legittimi (es. “Free Airport WiFi”) per attrarre ulteriori vittime, spesso con nomi quasi identici a quelli autentici.
- Collezione di dati personali: moduli di registrazione per l’accesso alla rete possono raccogliere informazioni poi oggetto di leak o vendita illecita.
Nel caso degli hub britannici, le debolezze di fondo delle reti wireless sono state sfruttate per penetrare i sistemi di raccolta dati usati per servizi come prenotazione parcheggi, accesso ai Wi-Fi e iscrizioni varie. La banda criminale ha sottratto l’archivio contenente dati di 8,7 milioni di clienti e richiesto un riscatto. L’aeroporto ha scelto di non acconsentire alle richieste, ma la fuga di informazioni è ormai avvenuta. Spiccano tra le informazioni sottratte:
- Email personali e aziendali
- Numeri di telefono
- Indirizzi fisici
- Targhe auto legate alle prenotazioni.
| Case Study | Dati Compromessi | Modalità di Attacco |
| Manchester, Stansted, East Midlands | Email, numeri di telefono, targhe, indirizzi | Furto tramite servizi Wi-Fi e parcheggi |
4. Limiti della protezione «di default»
Molti utenti confidano nella presenza del lucchetto HTTPS come garanzia universale, ma numerosi servizi, app meno aggiornate, portali non pienamente protetti, pagine di transizione tra HTTP e HTTPS, conservano vulnerabilità. Inoltre, la condivisione della stessa rete con centinaia di sconosciuti come avviene negli aeroporti o nei grandi hotel rende ogni dispositivo un potenziale bersaglio per attacchi laterali.
Eventuali implementazioni insufficienti di sicurezza nei sistemi pubblici espongono i dati anche a minacce interne, inclusi errori umani o mancanza di aggiornamenti critici.
5. Errori comuni tra gli utenti
- Connettersi a reti con nomi generici o familiari senza verificarne la provenienza (ad esempio, “Guest” o “Free WiFi”).
- Lasciare attive le connessioni automatiche, permettendo ai dispositivi di agganciarsi da soli a hotspot già incontrati.
- Non disattivare Bluetooth e servizi di discoverability, aumentando l’esposizione a tentativi di accesso non autorizzato.
- Effettuare login a servizi bancari e e-commerce senza una rete privata sicura.
Come proteggersi: raccomandazioni dell’ACN e strategie sicure per usare reti pubbliche
Dopo il maxi-attacco agli aeroporti britannici (e non è l'unico caso di tal genere) l’Agenzia per la Cybersicurezza Nazionale italiana ha emanato un avviso rivolto ai cittadini che abbiano frequentato Manchester, Stansted o East Midlands, ma estende l’invito a chiunque si colleghi a reti pubbliche: la sicurezza dei Wi-Fi gratuiti non può mai essere data per scontata.
Le raccomandazioni essenziali rilasciate mettono l’accento su comportamenti preventivi, accompagnati da una serie di strategie operative:
- Limitare l’uso dei network liberi per operazioni delicate: evitare di accedere a servizi bancari, piattaforme di pagamento o account contenenti informazioni private finché non si è su una rete affidabile.
- Utilizzare una VPN (Virtual Private Network) ogni volta che si maneggiano dati sensibili o si intende navigare su reti non controllate. La VPN crea un canale cifrato, riducendo sensibilmente la visibilità del traffico a terzi presenti sulla medesima rete.
- Verificare la presenza di HTTPS quando si naviga su siti internet, in particolare per operazioni di login o inserimento dati.
- Disattivare la connessione automatica e il Bluetooth quando si lascia un ambiente sicuro. Queste impostazioni, spesso trascurate, rappresentano punti di ingresso alternativo per possibili intrusi.
Nel caso specifico degli aeroporti colpiti, l’ACN ha invitato tutti i viaggiatori italiani transitati dai tre hub a prestare massima attenzione a e-mail, SMS e chiamate sospette. È importante non aprire allegati né cliccare su link provenienti da mittenti sconosciuti, poiché gli hacker usano spesso i dati acquisiti per promuovere ulteriori frodi tramite phishing o smishing.
Secondo le ultime comunicazioni ufficiali, non sono stati segnalati aumenti di minacce specifiche né incidenti presso aeroporti italiani collegati direttamente all’episodio, ma la raccomandazione resta: l’assenza di indicatori attuali non annulla i rischi futuri.
Strumenti e accorgimenti efficaci per proteggere dati e dispositivi:
- Abilitare l’autenticazione a due fattori su tutti gli account principali, riducendo il danno potenziale anche in caso di sottrazione credenziali.
- Tenere aggiornati sistemi operativi, antivirus e browser per sfruttare le ultime correzioni di sicurezza rilasciate dai produttori.
- Preferire la connessione dati mobile personale – soprattutto all’interno dell’Unione Europea, dove il roaming è compreso nelle tariffe nazionali – quando si accede a servizi sensibili lontano da casa.
- Verificare sempre la reale identità del network Wi-Fi tramite indicazioni ufficiali della struttura (nome della rete, presenza di autenticazione tramite QR code o credenziali univoche).
- Disconnettere il Wi-Fi non appena non serve più, riducendo l’esposizione non necessaria al traffico pubblico.
| Comportamento sicuro | Motivazione |
| VPN attivata | Tunnel cifrato, traffico protetto su reti inaffidabili |
| Verifica HTTPS | Dati personali meno esposti grazie a crittografia end-to-end |
| Disconnessioni automatiche disattivate | Previene collegamenti a hotspot civetta o compromessi |
| No login a e-banking via Wi-Fi pubblico | Evita l’inserimento di credenziali su reti insicure |
| Segnalazione eventi sospetti a fornitori e autorità | Riduce l’impatto di tentativi di phishing e recovery tempestivo |
- Non condividere mai informazioni sensibili, come numeri di carta, documenti di identità, PIN, su reti aperte; se necessario, verificare di essere su una connessione privata e protetta.
- Disporre di password robuste e differenziate tra i vari servizi. L’uniformità delle chiavi di accesso espone a attacchi «a catena», in cui la scoperta di una password consente l’intrusione su più account diversi.
- Monitorare con attenzione i propri account, attivando notifiche per accessi sospetti e cambi di impostazioni sensibili.
Leggi anche
- Attacco hacker aeroporti UK, ACN avverte gli italiani: rischi Wi-Fi pubblici e furto dati a 8,7 milioni
- Il wi-fi del vicino arriva in casa tua: si può usare o si rischiano conseguenze legali?
- Collegamenti Internet, connettività mobile, social network ed e-commerce in Italia in base nuovo rapporto Agcom


Marianna Quatraro
Laureata in Lingue e Letterature Straniere e Scienze dalla Comunicazione, giornalista pubblicista dal 2008, collaboratrice presso testate locali e nazionali, con ottime competenze linguistiche straniere, specializzata in campo letterario ed economico, collabora con la testata online Businessonline trattando in particolar modo il mondo delle pensioni, argomento di cui si occupa ormai da circa 20 an...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra