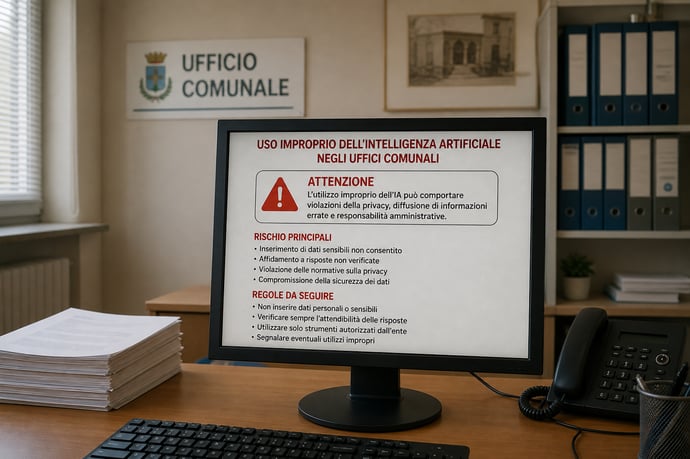
Treviso limita l’uso di ChatGPT negli uffici comunali per proteggere dati e cittadini. Tra GDPR, AI Act, responsabilità e controlli, una regola destinata a fare scuola.
La Giunta comunale di Treviso ha approvato il 1° settembre 2026 un regolamento e un codice etico sull’uso dell’intelligenza artificiale negli uffici dell’ente. Il provvedimento limita in modo rigoroso l’impiego di piattaforme gratuite non autorizzate. A promuoverlo è stato il vicesindaco e assessore alla Digitalizzazione Alessandro Manera, preoccupato dal rischio che chatbot come ChatGPT, usati con account personali e senza controlli amministrativi, diventino un punto d’ingresso per la dispersione di dati dei cittadini, pratiche interne e informazioni riservate.
Treviso rientra così tra i primi Comuni italiani ad aver trasformato la cautela tecnologica in una regola organizzativa. Non è però il primo ente pubblico in assoluto a disciplinare l’intelligenza artificiale. Nel 2026 strumenti analoghi, seppure con impostazioni differenti, sono stati approvati anche dal Comune di Pineto, dal Comune di Mirandola, dal Comune di Perugia, dal Comune di Novate Milanese e da altri enti pubblici. La scelta trevigiana si distingue soprattutto per la separazione tra servizi gratuiti aperti al pubblico e soluzioni aziendali o istituzionali sottoposte a verifica.
La regola stabilita per gli uffici di Treviso
Il provvedimento arriva quando l’intelligenza artificiale generativa è già entrata nelle attività amministrative quotidiane, spesso prima che gli enti abbiano adottato una policy interna. Un dipendente può ricorrere a un chatbot per riassumere una relazione, correggere una comunicazione, preparare una bozza oppure trovare una formulazione più chiara.
La difficoltà comincia quando, per ottenere una risposta più precisa, nella conversazione vengono inseriti documenti o dati dell’amministrazione. Una richiesta apparentemente innocua può contenere informazioni su un cittadino, il testo di una pratica o elementi che permettono di ricostruire una situazione personale.
La linea scelta dalla Giunta non vieta ogni forma di IA. Mira piuttosto a impedire l’uso individuale e non governato di servizi per i quali non siano verificabili le garanzie relative al trattamento, alla conservazione, all’accesso e al riutilizzo delle informazioni immesse. Il punto, quindi, non è soltanto ciò che lo strumento sa fare. Conta anche il modo in cui viene acquisito, configurato e amministrato.
Il divieto riguarda in particolare le chat di intelligenza artificiale gratuite utilizzate negli uffici senza una preventiva autorizzazione dell’ente. La disposizione interessa i dipendenti comunali e, per la sua portata organizzativa, anche gli altri soggetti che operano per l’amministrazione quando impiegano strumenti, account o dati comunali.
La zona grigia prima della delibera
Prima dell’intervento di Treviso non esisteva una regola nazionale per gli statali capace di indicare a ogni dipendente comunale quale chatbot potesse aprire, con quale account e per quali attività. Il quadro normativo non era però vuoto. Erano già applicabili il GDPR, il Codice privacy, le norme sulla sicurezza informatica, il Codice dell’amministrazione digitale, le regole sul pubblico impiego e il Regolamento europeo sull’intelligenza artificiale.
Nessuna di queste disposizioni sostituiva, da sola, una policy interna dell’ente. Restava quindi spazio per interpretazioni individuali.
Un lavoratore poteva ritenere lecito incollare in un servizio online una bozza di risposta a un cittadino, un verbale oppure una tabella con alcuni nominativi, pensando al chatbot come a un semplice correttore o a un motore di ricerca. Dal punto di vista della protezione dei dati, l’inserimento in una piattaforma esterna costituisce invece un trattamento. Deve quindi poggiare su una base giuridica, avere una finalità definita, prevedere misure di sicurezza e consentire di individuare le responsabilità.
Il fenomeno viene spesso chiamato shadow AI. Sono strumenti utilizzati dai lavoratori senza che il dipartimento informatico, il responsabile della protezione dei dati o il dirigente competente sappiano che esistono e che vengono impiegati. Il sistema può anche funzionare bene, ma l’amministrazione non sa quali dati siano stati caricati, dove siano stati trasferiti, per quanto tempo rimangano conservati e chi possa accedervi.
Il contenuto del regolamento comunale
La disciplina approvata dalla Giunta si articola in un regolamento e in un codice etico. L’intelligenza artificiale può assistere le attività amministrative, ma non prende il posto della responsabilità del dipendente, del dirigente, del responsabile del procedimento o dell’organo che adotta l’atto.
La disposizione più concreta riguarda le piattaforme gratuite. Per lavorare devono essere autorizzati sistemi riconducibili a un fornitore identificabile e accompagnati da garanzie sulla sicurezza. L’accesso deve avvenire attraverso strumenti e account messi a disposizione, oppure approvati, dall’amministrazione. Non tramite un profilo personale creato dal singolo dipendente.
Il regolamento richiama anche la supervisione umana. Un testo prodotto da un modello non diventa per questo un atto amministrativo, una valutazione giuridica o una risposta ufficiale. Prima deve essere esaminato da una persona competente. Anche se l’IA prepara una bozza, la responsabilità resta dell’ufficio che la utilizza e del soggetto che la sottoscrive.
Tra le misure operative indicate nella ricostruzione del provvedimento figura l’uso di ambienti di prova con dati fittizi. Una sandbox permette di verificare il comportamento del sistema senza sottoporre al modello anagrafiche reali, fascicoli, indirizzi o informazioni relative a procedimenti in corso.
Le piattaforme escluse dalla disciplina ordinaria
Il divieto non riguarda soltanto ChatGPT. La formulazione sulle piattaforme gratuite comprende, in linea generale, i chatbot pubblici accessibili senza un contratto amministrativo e senza una configurazione verificata. Nella stessa categoria possono rientrare i servizi analoghi di altri operatori quando vengono utilizzati attraverso account personali o versioni rivolte al pubblico.
Gratuito non significa automaticamente insicuro sotto ogni profilo. Il problema è un altro: l’ente non può presumere che le condizioni predisposte per un consumatore siano adatte al trattamento di informazioni pubbliche o personali. Nei piani gratuiti possono variare le impostazioni sull’uso delle conversazioni, i trasferimenti internazionali, la gestione dei log e il livello di assistenza previsto in caso di incidente.
La regola impedisce anche un’elusione frequente, cioè usare lo smartphone personale o un account privato per svolgere un’attività d’ufficio. Il dispositivo può appartenere al dipendente, ma i dati inseriti non diventano privati per questo. Se la conversazione contiene informazioni acquisite durante il lavoro, il rischio continua a riguardare l’amministrazione e le persone coinvolte.
Pratiche, nominativi e dati delicati
Gli esempi di informazioni che non dovrebbero finire in una chat pubblica sono molti. Un dipendente potrebbe inserire il testo di una richiesta di assistenza sociale con la situazione economica di una famiglia. Oppure chiedere di sintetizzare una relazione sui servizi destinati a una persona con disabilità.
Tra gli altri casi rientrano:
- nomi, indirizzi e recapiti di cittadini coinvolti in una pratica;
- codici fiscali, numeri di documento e dati anagrafici;
- informazioni su salute, disabilità, fragilità o condizioni familiari;
- verbali della polizia locale e segnalazioni relative a minori;
- contenuti di gare, contratti e offerte economiche non pubblicate;
- credenziali, configurazioni tecniche e dettagli sui sistemi informatici;
- documenti interni con valutazioni disciplinari o informazioni sul personale.
Chat pubblica e soluzione aziendale non sono equivalenti
La differenza tra una chat gratuita e una soluzione aziendale autorizzata non dipende soltanto dalla presenza di un abbonamento. Pagare può essere una condizione necessaria, ma non offre da solo una garanzia di conformità. L’amministrazione deve valutare il contratto, la localizzazione dei dati, i subfornitori, le misure di sicurezza, la gestione degli accessi e il trattamento delle conversazioni.
| Servizio gratuito pubblico | Soluzione aziendale autorizzata |
| Account personale e condizioni standard | Account istituzionali e gestione centralizzata |
| Garanzie limitate o non adattate alla PA | Clausole contrattuali e requisiti verificati |
| Controlli dell’ente difficili da esercitare | Monitoraggio, registri e gestione degli utenti |
| Impostazioni spesso configurate dal singolo | Impostazioni definite da IT e responsabili |
| Rischio di uso personale delle conversazioni | Regole su conservazione, accesso e cancellazione |
Un ambiente istituzionale dovrebbe permettere almeno di stabilire se i prompt e i documenti caricati vengono usati per addestrare il modello, quali soggetti possono consultarli e per quanto tempo vengono conservati. Nel contratto dovrebbero essere chiariti anche il ruolo del fornitore, le modalità di notifica degli incidenti e le procedure per cancellare o recuperare i dati.
Che cosa accade ai prompt
Il prompt è la richiesta scritta dall’utente, ma non si limita necessariamente a una domanda. Può contenere un documento allegato, la descrizione di un caso, una tabella oppure una sequenza di istruzioni. Quando viene inviato a un servizio esterno, entra in un flusso informatico che può produrre registrazioni tecniche, copie temporanee, dati di telemetria e cronologie visibili all’utente o all’amministratore dell’account.
Conservare una conversazione non significa automaticamente usare il suo contenuto per addestrare il modello. Sono operazioni diverse. Un servizio può conservare una chat per permettere all’utente di ritrovarla e non impiegare quel contenuto nell’addestramento; può anche usare dati tecnici per la sicurezza e la prevenzione degli abusi. La verifica deve perciò riguardare l’intero ciclo di vita dell’informazione.
I rischi da distinguere sono almeno quattro:
- la conservazione della conversazione oltre il tempo necessario;
- l’accesso da parte degli amministratori o di altri soggetti autorizzati dal fornitore;
- il trasferimento dei dati verso Paesi extraeuropei;
- il riuso del contenuto per migliorare servizi o modelli, quando previsto dalle condizioni.
GDPR e AI Act hanno funzioni diverse
Il GDPR protegge le persone fisiche rispetto al trattamento dei dati personali. Stabilisce principi di liceità, correttezza, trasparenza, minimizzazione, limitazione della conservazione, integrità e riservatezza. Se un Comune inserisce dati personali in un chatbot deve quindi verificare la base giuridica, la finalità e le garanzie assicurate dal fornitore.
L’AI Act, cioè il Regolamento europeo 2024/1689, segue una logica diversa. Classifica i sistemi in base al rischio e introduce obblighi per fornitori e utilizzatori. Tra questi rientrano requisiti di trasparenza, gestione del rischio, supervisione umana e competenza del personale. Il regolamento europeo non sostituisce il GDPR e non autorizza automaticamente il caricamento di dati personali in un modello.
La legge italiana 132/2025 ha previsto che la pubblica amministrazione impieghi l’intelligenza artificiale per aumentare efficienza e qualità dei servizi, lasciando però alla persona la titolarità della decisione e della responsabilità. L’IA deve dunque restare uno strumento di supporto all’attività amministrativa. Non può diventare un decisore invisibile.
Un Comune può rispettare l’AI Act e violare comunque la disciplina privacy, se trascura il GDPR. Allo stesso modo, un trattamento formalmente corretto dei dati non risolve i problemi di affidabilità, discriminazione, opacità o supervisione del sistema. La policy interna di Treviso prova a tenere insieme questi piani.
Il precedente del Garante per la privacy
Il Garante per la protezione dei dati personali, autorità indipendente incaricata di vigilare sul rispetto della privacy, aveva già segnalato le difficoltà poste dai chatbot generativi. Nel marzo 2023 aveva disposto una limitazione provvisoria del trattamento dei dati degli utenti italiani da parte di ChatGPT. Aveva chiesto interventi sull’informativa, sulla base giuridica, sull’esercizio dei diritti e sulla gestione dell’età degli utenti.
Quella decisione non costituiva un divieto generale dell’intelligenza artificiale. Mostrava però che un sistema ampiamente utilizzato può trattare dati personali in modi non immediatamente visibili all’utente. Il Garante aveva anche richiamato il rischio che i sistemi di IA producano inferenze ulteriori rispetto alle informazioni fornite, collegando dati e ricavando elementi non dichiarati in modo esplicito.
Per un’amministrazione locale il tema è più delicato. Le informazioni riguardano persone che non hanno scelto liberamente di affidarsi a un servizio commerciale. Un cittadino può essere tenuto a fornire dati al Comune per ottenere una prestazione, pagare un tributo, presentare una denuncia o partecipare a un procedimento. Il consenso al servizio pubblico non può essere confuso con un consenso all’addestramento di un modello.
La struttura chiamata a controllare gli strumenti
La delibera affida alla struttura amministrativa il compito di governare gli strumenti autorizzati. Nella pratica, il controllo dovrebbe coinvolgere almeno il settore informatico, il responsabile della protezione dei dati, i dirigenti delle aree interessate e il responsabile del procedimento quando l’IA viene usata in una specifica attività.
Controllare non significa leggere senza limiti le conversazioni private dei dipendenti. La verifica delle risorse informatiche deve rispettare le regole sul lavoro, la protezione dei dati e l’articolo 4 dello Statuto dei lavoratori. Sono preferibili misure preventive e tecniche: il blocco dei servizi non autorizzati sulla rete comunale, l’uso di account istituzionali, la gestione degli accessi e la formazione.
Un sistema di controllo adeguato dovrebbe consentire di sapere:
- quali strumenti sono autorizzati dal Comune;
- quali uffici possono utilizzarli e per quali finalità;
- quali categorie di dati possono essere trattate;
- chi verifica gli output prodotti dal modello;
- come vengono registrati gli utilizzi rilevanti;
- come vengono segnalati errori, incidenti o caricamenti impropri.
Autorizzazioni e responsabilità del dipendente
Un sistema a pagamento non rende automaticamente lecito ogni trattamento. L’autorizzazione deve riguardare il servizio specifico, l’attività prevista e il tipo di dati coinvolti. Un modello approvato per scrivere testi informativi potrebbe non essere autorizzato ad analizzare fascicoli sociali, valutare candidature o trattare informazioni sanitarie.
La responsabilità del dipendente rimane su due piani. Il primo riguarda la riservatezza: non devono essere caricati dati non necessari o vietati. Il secondo riguarda la correttezza dell’output. Un testo generato può contenere errori, citazioni inesistenti, interpretazioni normative sbagliate o informazioni ormai superate.
Una decisione non può essere giustificata sostenendo che è stata suggerita dall’algoritmo. La firma umana non serve a coprire un automatismo. Deve corrispondere a una verifica concreta del contenuto e alla capacità di spiegare le ragioni dell’atto adottato.
Le conseguenze non sono una multa automatica
Il regolamento sull’intelligenza artificiale non trasforma ogni uso improprio in una sanzione pecuniaria predeterminata. Per i dipendenti comunali, le conseguenze possono dipendere dagli obblighi già previsti dal contratto di lavoro, dal codice di comportamento, dalle regole sulla sicurezza informatica e dalla disciplina della protezione dei dati.
La gravità si valuta considerando la condotta e il danno. Un accesso occasionale a una chat pubblica per correggere una frase priva di dati personali non equivale al caricamento di un archivio con informazioni sanitarie o di un fascicolo relativo a minori. Nel secondo caso possono emergere responsabilità disciplinari, amministrative, civili o, in presenza di specifici presupposti, ulteriori profili giuridici.
La contestazione deve rispettare le garanzie del procedimento disciplinare. Non basta accertare che un dipendente abbia utilizzato un servizio. Occorre capire quale attività abbia svolto, quali dati abbia trattato, quali istruzioni avesse ricevuto e quale pregiudizio si sia prodotto o sia stato rischiato.
La delibera trevigiana ha soprattutto una funzione preventiva. Stabilire prima ciò che è autorizzato e ciò che non lo è riduce l’incertezza e permette all’ente di intervenire prima che un errore si trasformi in una violazione dei dati dei cittadini.
Il confronto con gli altri Comuni
Treviso non può essere definita il primo Comune italiano ad aver regolato l’intelligenza artificiale in senso assoluto. Nel giugno 2026 il Comune di Pineto aveva approvato un regolamento, una policy interna e un registro comunale dei sistemi di IA. Nell’agosto dello stesso anno il Comune di Mirandola aveva adottato linee guida e un piano formativo, prevedendo l’uso di uno strumento protetto e il divieto di account personali.
Nel giugno 2026 anche il Comune di Perugia aveva approvato una policy sulle risorse informatiche, comprendente cloud e soluzioni di intelligenza artificiale. Novate Milanese aveva introdotto un protocollo per l’uso dell’IA negli uffici, mentre Piombino aveva pubblicato linee guida operative. Castrovillari aveva previsto un divieto temporaneo per i sistemi di IA generativa.
La definizione più precisa è dunque questa: Treviso è uno dei primi Comuni italiani a essersi dotato di una disciplina organica e uno dei primi ad aver posto al centro il divieto delle piattaforme gratuite non autorizzate. Al momento non esiste un censimento nazionale completo e aggiornato che consenta di stabilire una graduatoria certa tra tutti i municipi.
| Ente | Impostazione adottata |
| Comune di Treviso | Limiti alle chat gratuite, regolamento e codice etico |
| Comune di Pineto | Regolamento, policy interna e registro dei sistemi |
| Comune di Mirandola | Strumento protetto, linee guida e formazione |
| Comune di Perugia | Policy sulle risorse informatiche e sull’IA |
| Comune di Novate Milanese | Protocollo per l’uso assistito e supervisionato |
| Regione del Veneto | Disciplinare e regole di comportamento per personale e collaboratori |
Dal confronto emergono tre impostazioni. Alcuni enti vietano temporaneamente gli strumenti non governati; altri autorizzano soltanto ambienti aziendali verificati; altri ancora costruiscono una piattaforma interna accompagnata da formazione e registro degli utilizzi. Il principio condiviso è che la responsabilità rimanga umana.
Leggi anche
- Blocco uso ChatGPT per statali nel Comune di Treviso, probabilmente il primo di una lunga serie per tutelare i cittadini
- Le nuove offerte di lavoro per laureati e diplomati di inizio Settembre 2026: i posti ricercati, le aziende che assumono e sedi
- Vecchie lire, euro, gioielli trovati nascosti in casa: questa volta si tratta di 49 lingotti d'oro


Dott.ssa Marianna Bassetti
La Dott.ssa Marianna Bassetti è una consulente esperta in ambito lavoro con oltre 10 anni di esperienza nel settore delle risorse umane. Laureata presso l’Università degli Studi di Milano in Giurisprudenza, attualmente opera a Milano e si è specializzata nell’analisi delle dinamiche lavorative dal punto di vista dei dipendenti, con particolare attenzione ai contratti collettivi e alle indennità...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra