Dopo i frigoriferi dei supermercati francesi, nel mirino degli hacker potrebbero finire reti idriche, ospedali, energia e trasporti. Tre esperti analizzano i rischi e gli effetti a catena, che coinvolgono anche utenti e fornitori.
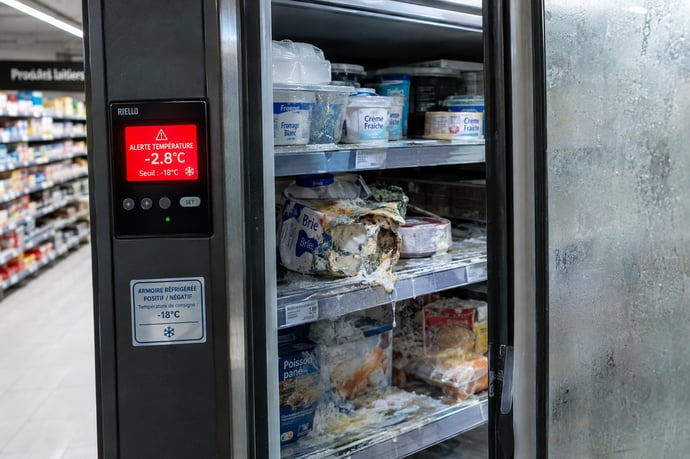
Tra la notte dell’11 e il 12 ottobre 2026, un attacco informatico ha alterato da remoto i comandi di refrigerazione di supermercati francesi. Le temperature sono salite e i negozi hanno dovuto eliminare alimenti freschi e surgelati. La compromissione ha interessato sistemi industriali connessi, mostrando come apparati digitali impiegati nella gestione di servizi quotidiani possano avere conseguenze concrete anche in settori come acqua, ospedali ed energia.
Un sistema che regola una funzione fisica può diventare un punto di accesso remoto. Da lì, un comando digitale può causare sprechi, fermare un’attività o creare rischi per la sicurezza. È il meccanismo emerso dall’attacco ai frigoriferi.
Per comprendere l’episodio servono prospettive diverse. Antoine Hautin, consulente della società francese di cybersecurity Almond, ha osservato che intervenire su molte unità nello stesso momento richiede un certo livello di sofisticazione. Il punto è la scala dell’operazione: un singolo accesso ai controlli può avere conseguenze in più sedi, senza raggiungere fisicamente ogni impianto.
Ken Munro, partner della società britannica Pen Test Partners, ha ricondotto il problema a carenze di igiene informatica. Apparati datati, firmware non aggiornato e interfacce esposte possono lasciare vulnerabili dispositivi di uso ordinario. Pim Takkenberg, specialista di sicurezza citato nell’analisi dell’incidente olandese ad Albert Heijn, ha spiegato che i server impiegati durante un attacco possono essere usati per attività di ricognizione o per tentare di sottrarre dati.
Le tre letture separano capacità tecnica, manutenzione e attribuzione. Un guasto provocato da un accesso illecito può avere effetti seri anche in assenza di una richiesta di riscatto. Per ricostruire un incidente, gli investigatori devono considerare sia il modo in cui è stato ottenuto l’accesso sia lo stato degli apparati coinvolti.
Come i frigoriferi sono diventati un bersaglio
Cooperative U, E. Leclerc e Intermarché hanno confermato di essere state colpite. Tra i punti vendita coinvolti sono stati indicati anche negozi Carrefour e Monoprix. I supermercati interessati erano una parte del totale presente in Francia, ma l’attacco ha causato perdite di prodotti e disservizi. Le stime dei danni hanno raggiunto milioni di euro.
Nel mirino c’erano i controlli degli impianti frigoriferi, gestiti attraverso software e apparecchiature riconducibili a produttori come la danese Danfoss e ai sistemi Copeland e Dixell. Le autorità francesi hanno individuato una vulnerabilità software e hanno avvertito operatori e interlocutori europei. Danfoss ha segnalato che alcune delle unità coinvolte erano fuori dal ciclo di supporto o utilizzavano firmware obsoleto. Copeland ha riconosciuto una vulnerabilità e ha dichiarato di collaborare con i clienti per ridurre il rischio.
L’intervento da remoto ha modificato le temperature e attivato lo sbrinamento. Quando si interrompe la catena del freddo, carne, latticini, verdure e surgelati possono diventare inadatti alla vendita e al consumo. Sono stati segnalati anche incendi e temperature elevate. Il dato centrale resta l’alterazione di un processo fisico da cui dipende la sicurezza degli alimenti: un comando digitale ha cambiato il funzionamento degli impianti.
La procura di Parigi ha aperto un’indagine sull’attacco e sui danni. L’episodio non è stato rivendicato e, nelle ricostruzioni iniziali, non è comparsa una richiesta di riscatto. Nello stesso periodo, un incidente nei sistemi di Ahold Delhaize, proprietaria della catena olandese Albert Heijn, ha provocato disservizi e un riavvio controllato. L’autorità olandese di cybersicurezza ha dichiarato di non vedere un legame con l’attacco francese.
Reti idriche: dalla telemetria ai rubinetti
Negli acquedotti sensori, controllori industriali e sistemi di supervisione misurano portate e pressioni, regolano pompe e serbatoi e seguono il trattamento dell’acqua. Il monitoraggio e la manutenzione da remoto semplificano la gestione degli impianti. Se però gli accessi non sono governati e le reti non sono separate con cura, un apparato di controllo può aprire un varco verso le funzioni operative. Tra le conseguenze plausibili ci sono il fermo di una pompa, la perdita di telemetria e la modifica dei parametri di processo.
Un’interruzione può ridurre la pressione, sospendere temporaneamente la distribuzione o rendere più difficile mantenere regolare il trattamento. Nei casi più gravi, l’operatore può isolare una parte dell’impianto e controllare manualmente i dati prima di ripristinare il servizio. La sicurezza dell’acqua dipende dai controlli di processo, dalle analisi e dalle procedure di emergenza. Per questo i gestori devono seguire sia la continuità del servizio sia la qualità dell’acqua.
Per le valutazioni sugli incidenti sono utili le pubblicazioni dell’ANSSI, l’agenzia francese per la sicurezza informatica, i rapporti dell’ENISA, l’agenzia dell’Unione europea per la cybersicurezza, e gli avvisi dei CERT nazionali, i gruppi che coordinano la risposta agli incidenti informatici. Nel settore idrico vanno considerate anche le comunicazioni delle autorità nazionali di regolazione e vigilanza e le relazioni dei gestori su interruzioni, contaminazioni e continuità operativa. I dati devono distinguere le intrusioni confermate dai tentativi bloccati e dai guasti tecnici: riunire questi eventi in un unico conteggio rischia di confondere minacce diverse.
Ospedali: tecnologia clinica e continuità
Negli ospedali, reti informatiche e dispositivi connessi sostengono cartelle cliniche, diagnostica, prenotazioni, laboratori e apparecchiature mediche. Un attacco può sottrarre dati oppure bloccare sistemi di gestione e comunicazione. In quest’ultimo caso, le attività rallentano, il personale ricorre a procedure manuali e diventa più difficile coordinare reparti e trasferimenti. Il rischio cresce quando sistemi clinici, amministrativi e infrastrutture tecniche condividono reti o credenziali senza un’adeguata segmentazione.
Gli effetti dipendono dall’apparato coinvolto. Il blocco della gestione degli appuntamenti può portare al rinvio delle visite; se laboratori e diagnostica non comunicano, si allungano i tempi per ottenere referti e prendere decisioni cliniche. Quando è coinvolto un dispositivo che sostiene una terapia, il personale deve applicare le procedure di continuità e ricorrere ad apparecchiature alternative. Anche l’indisponibilità di informazioni e strumenti di coordinamento incide sulla cura.
Per seguire questi episodi sono pertinenti gli avvisi di ANSSI ed ENISA, i bollettini dei CERT nazionali e le comunicazioni delle autorità sanitarie e di protezione dei dati. Le statistiche dovrebbero distinguere attacchi ransomware, accessi illeciti, indisponibilità dei servizi e compromissioni di dispositivi medici. Contano anche la durata dei disservizi e i servizi sanitari interessati. L’indicazione di Munro sull’igiene informatica si traduce, in ospedale, nella gestione degli aggiornamenti, degli account e degli apparati che non ricevono più supporto. Resta poi il problema della scala evidenziato da Hautin: un guasto condiviso da più sedi può estendersi rapidamente.
Energia e trasporti: effetti a catena
Reti elettriche, impianti di produzione, sistemi di distribuzione e trasporti si affidano a controllori industriali e piattaforme di supervisione. Nella rete elettrica un problema ai sistemi di controllo può ostacolare il monitoraggio o la gestione di una parte dell’infrastruttura. Nel trasporto, invece, può coinvolgere il segnalamento, le informazioni ai passeggeri, la gestione delle flotte o l’accesso alle prenotazioni. Le reti operative sono spesso separate dai sistemi aziendali; i collegamenti usati per la manutenzione, i fornitori e gli accessi remoti rendono però la sicurezza della filiera parte della protezione degli impianti.
Per i cittadini gli effetti possono farsi sentire subito: interruzioni dell’energia, ritardi ferroviari, cancellazioni, blocchi della biglietteria o difficoltà nella distribuzione dei carburanti. Quando l’operatività si ferma, le procedure alternative e la possibilità di mantenere il servizio diventano decisive. Il caso dei supermercati richiama un punto concreto: il collegamento remoto amplia la superficie esposta e un difetto software può trasformarsi in un costo reale.
Per energia e trasporti, le verifiche possono partire dai rapporti di ANSSI ed ENISA e dagli avvisi dei CERT, insieme alle relazioni degli enti nazionali competenti. Tra questi rientrano le autorità di regolazione dell’energia, i gestori di rete, gli organismi di sicurezza ferroviaria e le autorità dell’aviazione o dei trasporti. Gli indicatori più utili comprendono le interruzioni attribuite a incidenti cyber, la loro durata, gli utenti o le tratte coinvolti e il ricorso a modalità manuali.
Questi sono rischi plausibili per servizi essenziali. Sistemi connessi, software da mantenere, accessi da governare: lo schema emerso nella distribuzione alimentare può ripresentarsi in impianti diversi. La gravità dipende dalla funzione dell’apparato, dalla possibilità di isolare il sistema e dalla presenza di procedure di ripiego.


Chiara Compagnucci
Nata a Roma nel Giugno del 1978, effettua gli studi di ragioniere e si appassiona al tennis. Amante del mondo delle quattro ruote e delel due ruote, è sempre curiosa su tutte le novità delle case automobilistiche e sulle nuove auto in uscita. Scrive da anni per diversi blog ed ora si dedica a tempo pieno su questo sito web trattando in particolar modo tematiche sul mondo delle auto e sugli argomen...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra