Revolut e attacco hacker: il numero degli italiani coinvolti non è chiaro, non c'è conferma della Pec e gli altri punti oscuri
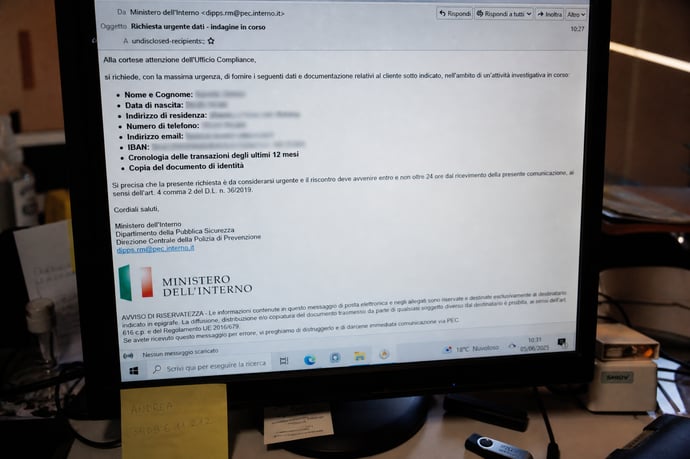
Revolut conferma un attacco hacker con richiesta di riscatto da 3 milioni di dollari, ma restano molti punti oscuri: numero reale delle vittime, origine della presunta PEC italiana e modalità dell'attacco ancora da chiarire.
Una vicenda che si presenta come un attacco hacker di grande portata, con una richiesta di riscatto milionaria e dati sensibili minacciati di pubblicazione quotidiana, ma che a distanza di giorni dalla sua scoperta resta avvolta da numerosi punti non confermati Revolut, la fintech britannica con oltre 80 milioni di clienti nel mondo e più di 5 milioni solo in Italia, ha comunicato il 12 settembre 2026 un incidente di sicurezza che ha coinvolto i dati personali di un gruppo di propri clienti Da allora, tra indiscrezioni, comunicati ufficiali parziali e dichiarazioni provenienti direttamente dagli stessi criminali informatici, la ricostruzione dei fatti si è fatta sempre più complessa e contraddittoria
Come sarebbe partito l'attacco, la versione ancora da verificare
Secondo la ricostruzione più diffusa dai media italiani, un gruppo di hacker che si fa chiamare IAmNotAVillain sarebbe riuscito a impossessarsi di una casella di posta elettronica certificata appartenente a un'istituzione italiana, la prefettura di Reggio Calabria, con dominio @pec.interno.it, riconducibile al Ministero dell'Interno Attraverso questa casella compromessa, i criminali avrebbero inviato a Revolut una richiesta formale di dati, presentata come proveniente da un'indagine della Procura di Milano, riuscendo così a ottenere informazioni riservate su un gruppo di clienti, dalla residenza al passaporto, fino ai conti correnti e ai movimenti bancari
Questa versione, per quanto ripresa da più testate come Corriere della Sera, Sole 24 Ore e Quotidiano Nazionale, presenta però un problema sostanziale che è importante sottolineare con chiarezza Nessuna fonte indipendente ha confermato in modo autonomo l'esistenza e la compromissione di questa specifica PEC L'unica origine di questo dettaglio sono documenti diffusi dagli stessi hacker sul loro canale Telegram, una fonte di parte che, per sua natura, non può essere considerata una prova definitiva Come sottolineato da diversi osservatori specializzati in sicurezza informatica, Revolut stessa non ha mai reso noto quale specifica agenzia governativa sia stata impersonata dai truffatori, limitandosi a confermare che la richiesta fraudolenta proveniva da un dominio email governativo che appariva formalmente legittimo, con le corrette autenticazioni tecniche del dominio stesso
Il numero delle vittime, un dato tutt'altro che stabile
Un secondo elemento di forte incertezza riguarda il numero effettivo delle persone coinvolte nella violazione Le prime notizie diffuse a metà settembre parlavano di 680 clienti i cui dati sarebbero stati sottratti e ceduti ai criminali Questo numero, tuttavia, non sembra rappresentare un dato definitivo o consolidato, ma piuttosto una fotografia parziale della situazione al momento della prima comunicazione
A complicare ulteriormente il quadro, gli stessi hacker hanno dichiarato pubblicamente, tramite il loro canale Telegram, di aver iniziato a pubblicare i dossier rubati a rate, un cliente al giorno, accompagnando questa diffusione progressiva con messaggi minacciosi rivolti direttamente a Revolut, sostenendo che continueranno a rilasciare sempre più dati ogni giorno fino a quando l'azienda non pagherà per la fuga di notizie Tra le persone i cui dati sarebbero già stati diffusi, secondo quanto riportato da fonti giornalistiche internazionali come TechCrunch, figurerebbero anche clienti di alto profilo, inclusi personaggi noti nello sport e nel mondo dell'imprenditoria digitale Questo scenario rende quindi il numero iniziale di 680 persone potenzialmente superato al ribasso, senza che al momento esista una cifra aggiornata e ufficialmente confermata da fonti verificabili
La richiesta di riscatto e il meccanismo sfruttato dai criminali
Un elemento più solido, perché confermato da più fonti indipendenti tra cui Il Sole 24 Ore e Sky TG24, riguarda la richiesta di riscatto avanzata dagli attaccanti Il gruppo IAmNotAVillain avrebbe chiesto a Revolut il pagamento di tre milioni di dollari in criptovalute, con un termine di ventiquattro ore per il pagamento, pena la diffusione progressiva dei dati sottratti, minaccia che secondo quanto riportato sarebbe stata effettivamente messa in pratica a partire da domenica 13 settembre
Sul piano tecnico, gli hacker avrebbero sfruttato un meccanismo noto come richiesta di dati d'emergenza, una procedura che tutte le grandi piattaforme digitali, dai social network ai fornitori di servizi cloud, gestiscono quotidianamente per rispondere a legittime richieste investigative da parte delle autorità Secondo il Regolamento generale sulla protezione dei dati europeo, un'azienda è tenuta a fornire i dati personali dei propri clienti quando la richiesta proveniente da un ente governativo risulta vincolante e formalmente legittima, basata su specifiche norme di legge come ordini di indagine o mandati Proprio questo meccanismo di fiducia istituzionale, pensato per agevolare le indagini legittime, sarebbe stato sfruttato dai criminali per ottenere l'accesso ai dati riservati, presentandosi come un'autorità reale attraverso un canale di comunicazione apparentemente autentico
Le indagini in corso e i dubbi ancora irrisolti in una vicenda al momento tutta da chiarire
Sulla vicenda risultano al momento aperte due distinte indagini: quella della Polizia Postale italiana, che sta approfondendo le ipotesi di reato relative ad accesso abusivo a sistema informatico e frode informatica, e quella dell'Information Commissioner's Office, l'autorità britannica per la protezione dei dati, aperta il 15 settembre dopo che lo stesso gruppo Revolut aveva presentato un esposto formale nei giorni precedenti Anche il Garante della Privacy italiano avrebbe avviato una verifica immediata sulla vicenda
Resta però un interrogativo di fondo che nessuna delle fonti consultate è finora riuscita a chiarire con certezza se effettivamente una casella di posta certificata governativa italiana sia stata compromessa, da quanto tempo questa eventuale violazione fosse in corso, e con quali modalità tecniche precise sia avvenuta Secondo alcune ricostruzioni, gli attaccanti avrebbero contattato Revolut già due mesi prima della scoperta pubblica dell'incidente, lavorando indisturbati per un periodo prolungato all'interno di un sistema che, se davvero si trattasse di un dominio istituzionale governativo, dovrebbe garantire standard di sicurezza particolarmente elevati Un dato di contesto fornito dal CERT AGID aiuta a inquadrare il fenomeno più in generale: da gennaio 2026 sarebbero stati gestiti oltre 650 eventi relativi a caselle di posta elettronica certificata abusate o registrate per finalità illecite in Italia, un trend che conferma come il canale della PEC, storicamente considerato affidabile dagli utenti, sia diventato un bersaglio sempre più frequente per i criminali informatici, indipendentemente dalla conferma o meno del coinvolgimento specifico nel caso Revolut
Al momento, quindi, la vicenda Revolut si presenta come un caso dai contorni ancora largamente incerti, in cui l'unica narrazione dettagliata sulla dinamica dell'attacco proviene dagli stessi responsabili della violazione, mentre l'azienda coinvolta mantiene un riserbo comprensibile mentre le indagini sono in corso, ma che lascia aperti interrogativi concreti su quanti siano davvero i clienti coinvolti, quale sia stata l'effettiva origine tecnica dell'attacco, e se la pista italiana della PEC ministeriale, per quanto ampiamente ripresa dai media, corrisponda davvero alla realtà dei fatti o rappresenti invece un dettaglio diffuso ad arte dagli stessi criminali per aggiungere credibilità e clamore mediatico alla propria estorsione
Leggi anche
- Revolut e attacco hacker: il numero degli italiani coinvolti non è chiaro, non c'è conferma della Pec e gli altri punti oscuri
- Conti correnti e banche: i recenti casi dimostrano significativi rischi nella sicurezza dei depositi
- Trova libretto BNL del 1985 nel corredo di nozze dopo 41 anni che vale 500mila euro: ora la sfida con la banca
Dott. Luca Rossoni
Il dott. Luca Rossi è un esperto analista finanziario con oltre 30 anni di esperienza nel settore delle finanze. Ha conseguito la laurea in Economia e Commercio presso l'Università Bocconi e ha lavorato per prestigiose istituzioni bancarie e società di consulenza. Specializzato in strategie di investimento e gestione del rischio, Luca ha aiutato numerosi clienti a ottimizzare i loro portafogli ...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra