L'hacking di etilometri ed alcolock solleva interrogativi sulla sicurezza dei sistemi digitali nei veicoli: dall'attacco a Intoxalock negli USA alla situazione in Italia, tra vulnerabilità e normative.
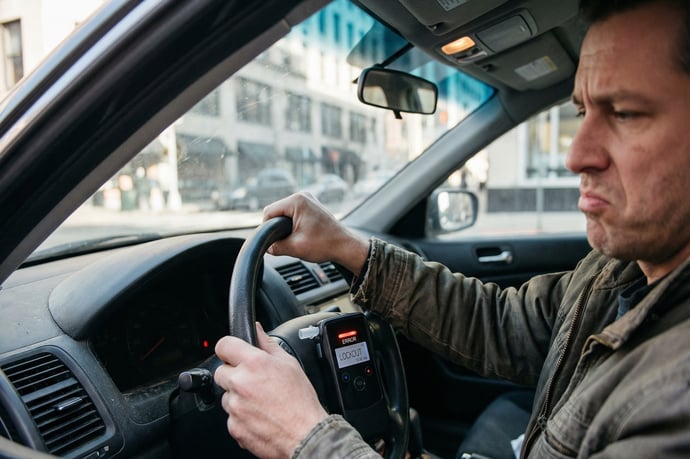
Un cyberattacco ha evidenziato una vulnerabilità imprevista in una tecnologia sempre più diffusa: i dispositivi che gestiscono digitalmente la sicurezza stradale sono diventati bersagli sensibili di interventi illeciti. Negli Stati Uniti, una delle società leader del settore ha subito un attacco informatico che, nell'arco di pochi giorni, ha lasciato migliaia di guidatori senza la possibilità di accendere il proprio veicolo. L'episodio ha avuto un impatto concreto sulla mobilità quotidiana e ha sollevato nuovi interrogativi sulla resilienza dell'infrastruttura digitale che regola gli strumenti di controllo del tasso alcolemico a bordo dei veicoli.
Come funzionano etilometri e alcolock
Dispositivi come gli etilometri integrati nei veicoli e i cosiddetti alcolock sono progettati con l'intento di garantire l'inibizione dell'accensione in caso di rilevamento di alcol nell'alito del conducente. Questi sistemi rappresentano una forma di prevenzione attiva, richiesta soprattutto per automobilisti con precedenti per guida in stato di ebbrezza o in base alla normativa vigente in specifici Paesi. Il cuore di tali strumenti è la connessione costante a infrastrutture server esterne. Il loro funzionamento richiede che:
- Il conducente esegua il test soffiando nel dispositivo
- Il risultato venga immediatamente inviato a una centralina elettronica
- I dati siano trasmessi a server remoti per verifiche, registrazioni e conformità normativa
Un ulteriore elemento è rappresentato dalla necessità di calibrazione periodica: in assenza di questa, imposto il blocco del motore anche se l'alito è privo di tracce di alcol. Tutto ciò aumenta sì il livello di controllo e garanzia, ma amplifica i rischi legati alla dipendenza dall'infrastruttura digitale. Se la rete centrale è irraggiungibile, l'intero sistema considera la situazione come non sicura ed esegue il blocco cautelativo del veicolo, lasciando l'utente senza possibilità di appello nell'immediato.
L'adozione di architetture centralizzate garantisce ai produttori il massimo monitoraggio e consente alle autorità di controllare l'effettivo rispetto delle normative, ma trasferisce allo stesso tempo tutti i rischi sull'utente, che si trova bloccato senza aver infranto direttamente alcuna regola di condotta.
L'attacco informatico a Intoxalock negli Stati Uniti
Gli eventi che hanno coinvolto Intoxalock, azienda statunitense leader nel settore degli ignition interlock devices, hanno dimostrato la fragilità dei modelli digitali centralizzati. Dal 14 marzo, un attacco informatico ha mandato offline i server responsabili della gestione e della calibrazione degli etilometri, impedendo il regolare avvio di decine di migliaia di automobili nei 46 stati in cui l'azienda è presente.
L'origine del blocco non si trova sul veicolo, ma a livello di infrastruttura cloud: una volta che i server risultano inaccessibili, tutte le unità collegate vanno in modalità cautelativa, impedendo ogni tentativo di accensione, anche da parte di conducenti perfettamente sobri. Le testimonianze raccolte indicano che migliaia di automobilisti si sono trovati in trappola, impossibilitati a raggiungere il luogo di lavoro o a gestire urgenze personali, spesso senza alcun messaggio di preavviso né soluzioni immediatamente disponibili.
Il disservizio si è protratto per giorni, con veicoli fermi nei parcheggi aziendali, nei piazzali delle officine o in aree rurali senza alternative di trasporto. In particolare, la mancata possibilità di compiere la calibrazione periodica, richiesta ogni 30-120 giorni, ha comportato l'arresto forzato di tutti i mezzi in scadenza o non sincronizzati. L'impossibilità di rimuovere autonomamente i dispositivi, imposti dal sistema giudiziario, ha lasciato gli utenti del tutto privi di opzioni.
Per limitare i danni, l'azienda ha esteso i termini di scadenza delle tarature, offerto rimborsi per le spese di traino e comunicato regolarmente aggiornamenti attraverso i canali digitali. Tuttavia, il danno alla fiducia degli utenti e al concetto stesso di sicurezza digitale resta significativo: un inconveniente tecnico si è trasformato in una sanzione di fatto, con impatti reali ed economici sulla vita di molti cittadini.
L'attacco, probabilmente di tipo DDoS, non ha comportato la violazione dei dati personali secondo quanto comunicato, ma ha acceso l'attenzione su una debolezza strutturale: la totale assenza di una modalità offline per sincronizzare localmente i dati del test e aggiornarli solo dopo il ripristino della connessione. La scelta progettuale di validazione continua mediante server, senza fallback, si rivela oggi il principale fattore di rischio in caso di disservizio o attacco informatico.
Il dibattito sulla sicurezza informatica dei sistemi automotive
Nell'era delle auto sempre più connesse e gestite tramite software, il tema della sicurezza informatica nell'automotive è ormai centrale anche in Europa. L'episodio statunitense ha acceso i riflettori sulle vulnerabilità degli strumenti digitali che governano non solo i sistemi di ausilio alla guida, ma anche le logiche di controllo e limitazione dell'utilizzo del mezzo stesso.
Gli alcolock, già obbligatori per determinate categorie di guidatori in molti Paesi UE e destinati a una diffusione crescente, sollevano domande precise:
- È adeguata la protezione delle infrastrutture che li gestiscono?
- Sussistono architetture di ridondanza o modalità d'uso emergenziale?
- Qual è il livello di esposizione ad attacchi coordinati?
Nel contesto europeo, la questione assume un valore ancora più delicato: la nuova normativa UE prevede la preparazione all'installazione degli alcolock su tutte le auto di nuova omologazione, ampliando il potenziale impatto di eventuali disservizi digitali su tutto il parco circolante. È da sottolineare che la centralizzazione del controllo su scala continentale porterebbe, in assenza di adeguati livelli di sicurezza, a rischi sistemici diffusi, in grado di paralizzare intere flotte o categorie di utenti.
La discussione riguarda anche la possibilità di integrare modalità di funzionamento offline o soluzioni ibride, in modo che gli utenti non siano penalizzati da eventuali malfunzionamenti dei server o interruzioni della connettività. Secondo le indicazioni europee, si osserverà con attenzione l'impostazione tecnica adottata dai singoli Stati, per armonizzare le best practice e ridurre le fragilità della digitalizzazione forzata.
Cosa succede in Italia: dispositivi, normative, differenze
L'esperienza italiana nell'adozione degli alcolock è iniziata formalmente nel febbraio 2026, con il recepimento delle disposizioni del nuovo Codice della Strada introdotte dalla Legge 177/2024. L'obbligo riguarda per ora i soggetti condannati per guida in stato di ebbrezza, mentre per la platea generale si parla solo di predisposizione strutturale sulle nuove vetture.
In Italia, a differenza di quanto accaduto negli Stati Uniti, non si riscontra la presenza di sistemi gestiti con la stessa logica centralizzata estera. Le autorità hanno omologato alcuni dispositivi (ad esempio, Breatech Alcolock B1000 e Zaldy Alcolock V3), che si distinguono per la gestione decentrata dei controlli. I punti principali della gestione italiana sono:
- Verifica e calibrazione affidate a laboratori indipendenti, non direttamente alle aziende produttrici, riducendo così la dipendenza da un'unica infrastruttura centrale
- Officine autorizzate dall'autorità di settore si occupano dell'installazione e della manutenzione
- Monitoraggio e raccolta dati affidati a strutture certificate, tenute al rispetto di specifici requisiti di sicurezza
In caso di incidenti simili a quello americano, l'utenza italiana dovrebbe quindi risultare meno esposta. La separazione tra produttore, laboratorio e autorità di controllo garantisce livelli più elevati di sicurezza e resilienza delle infrastrutture, senza tuttavia poter escludere a priori rischi emergenti in presenza di attacchi altamente sofisticati.
Alberto Pelletti
Alberto Pelletti è un esperto del settore motori con oltre 18 anni di esperienza nel campo dell’analisi automotive. Opera a Torino come consulente per aziende e privati, collaborando con realtà attive nel settore automobilistico. Le sue competenze spaziano dalla valutazione delle flotte aziendali all’ottimizzazione dei costi di gestione dei veicoli. Grazie alla sua lunga esperienza, ha sviluppa...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra