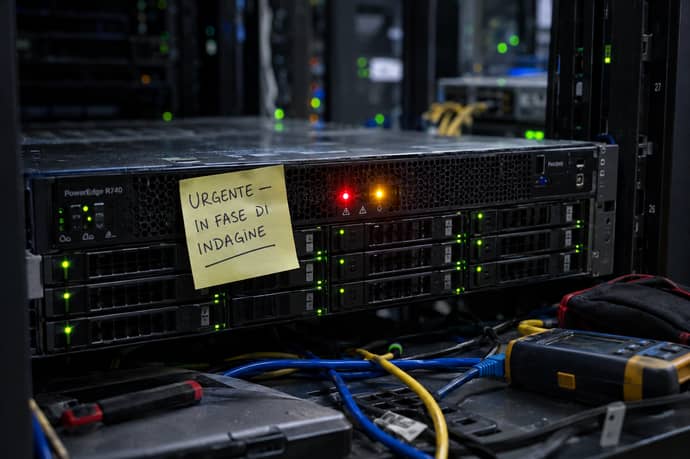
Dopo un attacco informatico, gli annunci di maggiore sicurezza si moltiplicano. Ma i fondi promessi diventano spesa concreta? Incidenti, aggiornamenti, backup, competenze e tempi di risposta rivelano se le parole corrispondono ai fatti.
Nel 2025 il CSIRT Italia, il gruppo nazionale che coordina la risposta agli incidenti informatici, ha trattato 2.729 eventi cibernetici, con una media di circa 227 al mese. Nel 2024 la media era stata di 165. Per cittadini e imprese, la questione è capire che cosa cambia davvero dopo un attacco: quali risorse vengono impiegate, quali misure entrano in funzione e quali risultati si possono misurare.
Eppure quando si parla di aumento della sicurezza informatica dopo gli attacchi, la nostra opinione, simile a quella di numerosi esperti in materia, è che si tratta di parole vuote e prive di fondamento. Per una PMI, infatti, sono necessari dai 6 a 12 in media per innalzare davvero le barriere della sicurezza perché occorrono pianificazione, software e test. E anche per una grande realtà, se non stanno già lavorando sulla sicurezza informatica, i tempi non possono essere brevi.
Persone, responsabilità e tempi di risposta
La tecnologia va affiancata alla formazione. Il personale deve saper riconoscere messaggi sospetti, segnalare accessi anomali e seguire una procedura quando un servizio si interrompe. La preparazione può essere periodica, differenziata in base alle mansioni e accompagnata da esercitazioni. Un messaggio informativo inviato una volta non dà alle persone l’esperienza necessaria per reagire a un incidente.
Le responsabilità interne devono essere definite: chi riceve le segnalazioni, chi può isolare un dispositivo, chi avvisa i clienti e chi decide il ripristino. Nelle piccole imprese queste attività possono essere affidate a un fornitore esterno. Anche in quel caso servono un referente e tempi concordati. Il personale deve sapere a chi rivolgersi e quali passaggi seguire.
La capacità di reazione si può descrivere con due tempi: quello necessario per rilevare un’intrusione e quello per contenerla e ripristinare i servizi. Nel rapporto IBM del 2025, il ciclo medio globale di identificazione e contenimento della violazione, compreso il ripristino dei servizi, è stato di 241 giorni. Rispetto al periodo precedente, la media è diminuita di 17 giorni. Il dato proviene da un campione aziendale internazionale e offre un riferimento per misurare i tempi su basi coerenti.
Un’organizzazione può tenere traccia anche degli incidenti che si ripetono: quante volte riappare la stessa vulnerabilità, quanti account compromessi sono coinvolti e quanti test di ripristino falliscono. Nel tempo possono cambiare i bersagli, le tecniche e la gravità degli attacchi. La ripetizione della stessa causa, senza una correzione documentata, segnala una debolezza ancora aperta.
Più sicurezza: la promessa da verificare
Dopo una violazione, un attacco ransomware o l’interruzione di un servizio, le organizzazioni dichiarano spesso di voler rafforzare la sicurezza. Per chi utilizza quei servizi o affida dati a un’impresa, il punto è concreto: cambiamenti nella protezione dei sistemi, nella gestione degli accessi e nella capacità di ripartire.
Un’amministrazione può annunciare fondi aggiuntivi prima di averli impegnati. Un’impresa può acquistare un prodotto e poi non configurarlo o non controllarne il funzionamento. Per seguire i progressi occorre collegare risorse, attività e risultati: un nuovo investimento, per esempio, dovrebbe tradursi in interventi riconoscibili e in misure osservabili.
I dati sugli attacchi arrivano da rilevazioni con criteri differenti. L’Agenzia per la Cybersicurezza Nazionale (ACN) conta gli eventi trattati dal CSIRT Italia. Il Clusit, l’associazione italiana per la sicurezza informatica, analizza invece gli incidenti gravi noti e riusciti. Entrambi gli indicatori aiutano a descrivere l’attività nel settore.
Fondi annunciati e spesa realizzata
La prima verifica riguarda il denaro: quanto è stato stanziato, quanto è stato speso e quali interventi risultano conclusi. Un budget comunicato come disponibile può trovarsi in una fase iniziale; tra l’annuncio e la conclusione di un’attività ci sono assegnazioni, contratti firmati e fatture pagate. Per i piani pluriennali, il confronto va fatto con le somme effettivamente spese nello stesso periodo.
Nel 2025 il mercato italiano della cybersecurity ha raggiunto un valore stimato di 2,78 miliardi di euro, con una crescita del 12% rispetto al 2024. La cifra descrive la spesa complessiva in soluzioni e servizi. A livello di singola azienda o amministrazione, per ricostruire quanto è stato investito dopo un attacco servono invece dati riferiti all’organizzazione e agli interventi messi in opera.
Un’indagine europea di ENISA, l’Agenzia dell’Unione europea per la cybersicurezza, indica che le organizzazioni considerate destinano alla sicurezza informatica circa il 9% dei budget IT; la mediana è di 1,5 milioni di euro. Il campione comprende enti e imprese con dimensioni, rischi e risorse differenti. Tra le priorità dichiarate figurano l’aggiornamento degli strumenti, il recupero dopo gli incidenti e lo sviluppo di competenze interne.
Una cifra, da sola, racconta poco dell’esecuzione. Il collegamento diventa più chiaro quando l’investimento è associato a un risultato verificabile: l’attivazione di un sistema di autenticazione aggiuntivo, una quota più alta di dispositivi aggiornati oppure una procedura di ripristino provata con esito positivo. Sono esempi di passaggi che un’organizzazione può documentare e confrontare nel tempo.
Gli incidenti prima e dopo gli annunci
Il Clusit ha censito in Italia 357 incidenti gravi noti nel 2024 e 507 nel 2025. Il rapporto prende in esame attacchi riusciti e di particolare gravità. I numeri possono risentire dell’attenzione pubblica, delle modalità di rilevazione e dei cambiamenti nella composizione degli attacchi.
Il confronto tra i primi sei mesi di due anni consecutivi presenta un andamento diverso: nel primo semestre del 2026 il Clusit ha registrato 245 incidenti noti in Italia, contro i 280 del primo semestre del 2025. Gli autori del rapporto hanno indicato tra le possibili spiegazioni un miglioramento delle procedure e delle difese e un ripristino più rapido dei servizi. Hanno anche invitato a leggere il dato con prudenza e a considerarlo insieme ai risultati dell’intero anno. Il calo semestrale è un elemento da seguire nel quadro complessivo.
La serie del CSIRT Italia, nello stesso periodo annuale, segnala un aumento degli eventi trattati: 2.729 nel 2025, a fronte di una media mensile di 165 nel 2024. Il CSIRT registra volumi di attività gestita; il Clusit censisce incidenti gravi noti e riusciti. Le due rilevazioni descrivono fenomeni diversi e hanno modalità di raccolta proprie:
|
Indicatore e periodo |
Che cosa misura |
Come leggerlo |
|
CSIRT Italia: 2024 e 2025 |
Eventi trattati; la media mensile passa da 165 a circa 227. |
Il carico di gestione registrato dal CSIRT Italia. |
|
Clusit: 2024 e 2025 |
Incidenti gravi noti: 357 nel 2024 e 507 nel 2025. |
Gli episodi significativi censiti. |
|
Clusit: primi semestri 2025 e 2026 |
Incidenti noti in Italia: 280 nel primo semestre 2025 e 245 nel primo semestre 2026. |
Il confronto tra due periodi omogenei, da leggere insieme ai dati dell’anno completo. |
Protezione, aggiornamenti e backup
Per un’organizzazione, rafforzare la sicurezza significa intervenire su aspetti che si possono controllare. Tra questi ci sono l’autenticazione a più fattori per gli account più esposti, la gestione dei privilegi amministrativi e il controllo degli accessi dei fornitori. Rientra nel quadro anche la protezione dei dispositivi usati per lavorare. La copertura va misurata sull’intera rete: una soluzione installata solo su una parte delle postazioni lascia una quota di dispositivi fuori dal perimetro protetto.
Gli aggiornamenti correggono vulnerabilità note. Per gestirli servono scadenze definite e un controllo degli apparati che restano indietro. Nel comunicare i progressi, un’impresa può indicare la quota di dispositivi aggiornati entro le scadenze interne, le eccezioni ancora aperte e il responsabile incaricato di seguirle. Una misura registrata con continuità permette di confrontare i risultati tra periodi diversi.
Un backup è utile quando le copie dei dati sono separate dagli ambienti di produzione, protette da accessi non autorizzati e recuperabili. La procedura va provata: occorre verificare l’integrità dei file, documentare il ripristino e stabilire quali servizi riattivare per primi. Nel test si possono annotare tempi e criticità. La documentazione mostra così come si è svolta la prova e quali aspetti richiedono attenzione.
Per famiglie e professionisti, gli stessi criteri diventano verifiche quotidiane. Contano gli aggiornamenti attivi, l’autenticazione aggiuntiva per la posta elettronica e i servizi finanziari, e copie dei documenti conservate separatamente. Anche la possibilità di recuperare gli account fa parte della preparazione. Le misure devono essere mantenute nel tempo.
Quando una promessa non basta
Il caso Microsoft mostra il rapporto tra comunicazione successiva a un attacco e verifica tecnica. Nel 2024 una commissione statunitense di revisione sulla cybersicurezza ha analizzato la violazione degli account di posta elettronica di funzionari federali, attribuita a operatori legati alla Cina. Il rapporto ha descritto una catena di errori e carenze nei controlli. Microsoft ha dichiarato di voler rafforzare sensori e registrazioni di sicurezza.
Le dichiarazioni successive a un attacco possono accompagnare cambiamenti reali. I dati semestrali del Clusit, per esempio, registrano una riduzione degli incidenti in quel periodo. Per collegare un risultato a una misura specifica servono informazioni sull’esecuzione e indicatori confrontabili nel tempo. Una spesa più alta può registrarsi mentre aumentano gli attacchi, se cresce anche la minaccia; un calo può dipendere da fattori diversi da un singolo intervento.
Come valutare gli annunci
Famiglie, professionisti e piccole e medie imprese possono verificare se un annuncio contiene elementi controllabili. Una comunicazione chiara distingue i fondi assegnati dalle spese effettuate, indica gli interventi conclusi e nomina i responsabili. Dovrebbe riportare anche il periodo di riferimento: i confronti tra dodici mesi e sei mesi, oppure tra un campione aziendale e il totale nazionale, vanno letti tenendo conto della differenza tra i dati.
Altri riscontri riguardano la quota di dispositivi aggiornati, l’attivazione dell’autenticazione aggiuntiva, le prove di recupero dei backup, la formazione e i tempi di risposta. Nel monitoraggio si possono seguire le vulnerabilità ancora aperte, l’esito dei test di ripristino e il tempo impiegato per rilevare e contenere le intrusioni. Una risposta pubblica che collega investimenti e indicatori descrive con maggiore precisione il lavoro svolto.
«Aumenteremo la sicurezza informatica» acquista sostanza quando le risorse vengono impiegate, le misure sono applicate e i risultati sono documentati. Per chi usa un servizio o affida i propri dati a un’impresa, la differenza si vede nei cambiamenti che l’organizzazione riesce a rendere verificabili.


Marcello Tansini
Nato a Milano nel 1979, laureato alla Bocconi dopo il liceo classico ai Salesiani di Milano. Uno dei pionieri dell'Internet italiano, uno dei fondatori tra l'altro del celebre sito degli anni 90-2000 webmasterpoint.org, si occupa di organizzare tutta la parte editoriale di Businessonline, ma scrive anche lui stesso sia sulle tematiche legate ai suoi studi che alle sue passioni. In modo particolar...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra