Aziende bloccano ChatGPT e altri sistemi IA, ma dipendenti li usano lo stesso con gravi rischi
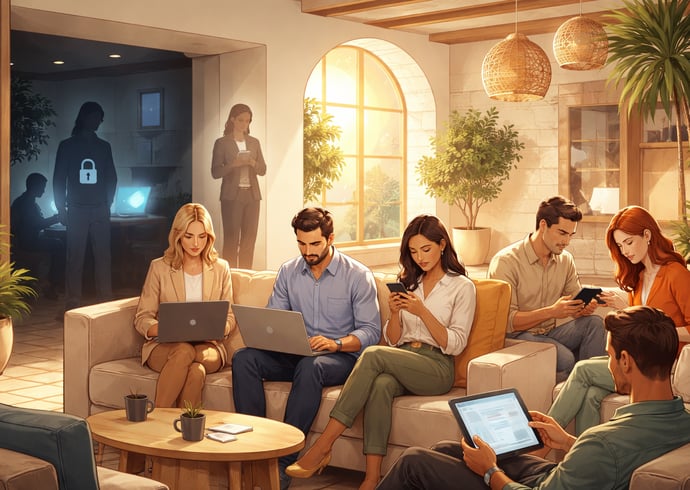
Nonostante il divieto di ChatGPT e altri strumenti IA in molte aziende, i dipendenti continuano a servirsene, esponendo le imprese a rischi di sicurezza, perdita dati e danni reputazionali. Tra cultura aziendale, shadow AI, minacce emergenti e necessità di nuove policy, il fenomeno è più complesso di quanto sembri.
Nell’ecosistema digitale contemporaneo, un fenomeno sotterraneo ma dilagante segna la quotidianità delle organizzazioni: il ricorso massivo da parte dei dipendenti a strumenti di intelligenza artificiale (IA) senza autorizzazione esplicita. Questa pratica viene etichettata come "Shadow AI" e riguarda l'impiego di piattaforme come ChatGPT, Gemini, Claude o Copilot, spesso al di fuori dei controlli imposti dai responsabili IT.
Nel tentativo di tutelare la sicurezza informatica e prevenire esfiltrazioni di dati, molte aziende hanno introdotto blocchi e divieti sull’uso dei tool AI. Tuttavia, la realtà operativa smentisce l’efficacia di queste restrizioni: i lavoratori aggirano facilmente i filtri, utilizzando i propri dispositivi personali o sfruttando network non controllati dall’azienda.
L’effetto paradossale di questa strategia proibitiva è una crescente perdita di controllo sui dati e sulle modalità d’uso delle tecnologie IA. La mancanza di trasparenza porta all’esposizione involontaria di informazioni sensibili, spesso condivise senza la consapevolezza piena dei rischi connessi. Dal punto di vista normativo, la difficoltà nel monitorare questi comportamenti alimenta vulnerabilità rispetto al GDPR e alle normative di settore.
Shadow AI, BYOAI e uso non autorizzato dell'intelligenza artificiale: numeri, comportamenti e cultura aziendale
La diffusione dello "shadow AI" è oggi ampiamente documentata sia da studi globali che da osservazioni empiriche in diversi settori. Se la definizione indica l’impiego non autorizzato di strumenti di IA, l'acronimo BYOAI (Bring Your Own AI) identifica la tendenza dei dipendenti a portare e utilizzare strumenti personali di intelligenza artificiale nei processi lavorativi quotidiani. Questo fenomeno, spesso invisibile alle maglie del controllo aziendale, rischia di diventare la regola e non l’eccezione.
- Secondo UpGuard (novembre 2025), l’80% dei lavoratori fa uso di piattaforme non approvate dall’IT.
- La pratica del BYOAI coinvolge oltre il 78% degli utenti corporate (Microsoft/LinkedIn Work Trend Index 2024).
- Il 47% degli utenti di AI generativa si affida regolarmente ad account personali, rendendo invisibile all’azienda l’attività.
- Quasi il 38% degli utenti inserisce dati confidenziali nei sistemi IA senza permesso esplicito.
- Circa il 52% degli impiegati che sfruttano l'IA afferma di non aver mai ricevuto formazione specifica sulla sicurezza di questi strumenti.
Principali rischi per le imprese: sicurezza, data breach, compliance e reputazione
L’utilizzo incontrollato di intelligenza artificiale all’interno delle organizzazioni espone le imprese a molteplici rischi, che spaziano dalla perdita di dati alla erosione del vantaggio competitivo, fino a impatti reputazionali difficili da sanare.
Le criticità principali si articolano su diversi livelli:
- Sicurezza informatica: la condivisione di dati aziendali su server esterni – specialmente con account personali – aumenta la superficie di attacco e rende inefficaci i sistemi di Data Loss Prevention tradizionali. Informazioni su clienti, strategie, codici sorgente, o documenti interni possono essere trasferiti su piattaforme esterne senza alcun controllo.
- Data Breach: incidenti legati a "input" non controllati o a vulnerabilità delle piattaforme possono portare all’esposizione pubblica di dati altamente sensibili (dati personali, informazioni finanziarie o proprietà intellettuale).
- Compliance regolamentare: l’uso non autorizzato di IA può comportare violazione del GDPR o di altre normative settoriali (HIPAA, CCPA), generando impatti economici severi, azioni legali e sanzioni amministrative.
- Reputazione aziendale: anche una fuga di dati limitata può minare la fiducia di clienti e investitori, determinando effetti duraturi sia sulle relazioni di mercato sia sulla percezione del brand.
Esempi concreti di incidenti: da Samsung ai ban nelle grandi aziende
Gli scenari di rischio collegati all’uso non regolamentato di IA non sono ipotetici: casi reali hanno segnato la cronaca recente, dimostrando la realtà tangibile delle minacce.
- Samsung (2023): alcuni ingegneri hanno incollato codice proprietario e verbali confidenziali in ChatGPT per risolvere problemi tecnici. Nel giro di un solo mese sono avvenuti tre episodi distinti. L’azienda ha reagito bloccando la piattaforma per tutti, ma dopo poco è passata allo sviluppo di un sistema AI interno per contenere gli stessi rischi scaturiti dal divieto.
- Settore finanziario e tecnologico: banche come JPMorgan, Goldman Sachs, Bank of America, colossi come Citigroup, Apple e Amazon hanno vietato in blocco l’uso di ChatGPT e tool simili. Nonostante ciò, i dipendenti hanno continuato a usare le IA tramite dispositivi personali, eludendo i controlli. Il classico effetto boomerang: il divieto favorisce pratiche più nascoste e rischiose.
Perché vietare ChatGPT e gli strumenti AI non risolve il problema (e spesso lo peggiora)
Sebbene molte aziende considerino la restrizione all’uso dell’IA una forma immediata di tutela, questa strategia dimostra nella pratica alcune profonde inefficacie. Alla base vi è l’errore di pensare che un divieto possa bastare a fermare un fenomeno diffuso e, in parte, guidato dalla necessità di efficienza dei lavoratori.
L’adozione spontanea di AI personali tramite BYOAI – anche su dispositivi non gestiti o su reti esterne – aggira facilmente ogni controllo centralizzato. Questa zona grigia incrementa i rischi: nessuna visibilità sui dati che escono dall’azienda, nessuna traccia delle azioni compiute, nessun presidio sulle modalità di trattamento dei dati sensibili.
Non solo: il divieto alimenta un clima di sfiducia tra azienda e personale, favorendo la clandestinità delle pratiche invece di abilitarne il governo. Come dimostrato dai dati di settore, oltre l’80% dei dipendenti utilizza comunque IA non approvate, persino tra chi si occupa di sicurezza informatica. In assenza di alternative adeguate, i lavoratori scelgono la strada meno sicura ma più efficace per la propria operatività, peggiorando esattamente i rischi che il divieto dovrebbe contenere.
Le nuove sfide per la cybersecurity: dalla prompt injection alle minacce emergenti con l’uso “infedele” dell’AI
L’integrazione massiva di strumenti di IA – e la loro gestione “in ombra” – ha generato una nuova generazione di minacce informatiche che superano la tradizionale difesa perimetrale.
- Prompt injection: attacchi che sfruttano input maligni per manipolare il comportamento dei sistemi IA, estraendo dati sensibili o inducendo l’algoritmo a compiere azioni non previste, a volte aggirando anche i filtri di sicurezza algoritmica.
- Estensioni e plugin non controllati: secondo il LayerX Security Report, il 20% dei dipendenti installa estensioni AI autonomamente, spesso con permessi critici in grado di monitorare le attività online, acquisire credenziali e dati sensibili.
- Phishing e social engineering potenziati dall’AI: la disponibilità diffusa di strumenti di generazione automatica incrementa la sofisticazione degli attacchi, mimetizzando richieste dannose o simulando interfacce plausibili (es: ChatGPT Pro Security Sandbox).
- Rischi di data residency: l’inserimento di dati aziendali in sistemi IA esterni – magari ospitati in paesi con differenti livelli di tutela della privacy – rappresenta una concreta minaccia per la sovranità e la protezione delle informazioni, soprattutto nei settori regolamentati.
Strategie efficaci per una governance AI: policy, formazione e strumenti sicuri
Anziché optare per la censura o la repressione delle iniziative individuali, le imprese possono valorizzare l’impulso all’innovazione convogliandolo verso pratiche sicure e governate. Le strategie più efficaci si basano su una combinazione di policy chiare, formazione diffusa e strumenti tecnologici affidabili.
- Definizione e comunicazione di regole precise (vedi sezione dedicata) per la gestione di IA e la classificazione dei dati sensibili.
- Monitoraggio e mappatura degli strumenti AI utilizzati, anche grazie a soluzioni DLP e sistemi di auditing trasparenti.
- Offerta di alternative certificate: l’introduzione di istanze AI interne e versioni controllate, in grado di rispondere alle esigenze operative senza ricorrere a software non validati.
- Educazione e formazione costante sulle minacce emergenti, buone pratiche di usage, gestione consapevole dei dati e delle autorizzazioni.
- Creazione di figure trasversali (champion, ambassador, trainer) con funzione di supporto operativo e promozione della cultura AI.
Definire policy aziendali chiare e personalizzate
Una governance AI efficace parte sempre dalla policy: regole scritte che disciplinano chi può utilizzare quali strumenti, con quali finalità e su quali tipi di dati.
Le migliori policy:
- Sono semplici, comprensibili e accessibili a tutti
- Si adattano alle specificità settoriali (es: restrizioni maggiori per legale, sanità, finanza)
- Definiscono le conseguenze per l’uso non autorizzato
- Prevedono l’aggiornamento continuo secondo l’evoluzione dell’AI
Formazione, consapevolezza e nuovi ruoli: dai champion AI agli ambassador interni
L’educazione continua è il fattore abilitante di ogni processo di trasformazione digitale. Per rendere effettiva una policy AI occorre erogare formazione periodica, non solo per spiegare rischi e regole, ma per alimentare la cultura della sperimentazione sicura. Le aziende più efficaci:
- Individuano e formano "champion" e "ambassador" interni come punti di riferimento per colleghi e manager
- Favoriscono il peer learning con incontri pratici e condivisione di casi reali
- Monitorano le soft skill e la "fluency" AI tramite momenti di esercitazione costante, non solo corsi formali
Leggi anche
- Aziende bloccano ChatGPT e altri sistemi IA, ma dipendenti li usano lo stesso con gravi rischi
- Salvatore Palella, da re dei monopattini a editore e i tanti soldi spariti che non si trovano più
- L'imprenditore italiano ha una capacità che nessun altro possiede


Dott. Marco Castagna
Il Dott. Marco Castagna è un esperto consulente senior nel settore delle imprese con oltre 15 anni di esperienza. Laureato in Economia Aziendale, la sua competenza si estende alla consulenza strategica, gestione delle risorse e ottimizzazione dei processi aziendali, rendendolo una figura di riferimento per molte aziende in crescita. Residente a Venezia, Marco ha collaborato con diverse start-up...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra