Un data breach ha colpito Booking.com, esponendo dati sensibili di molti utenti. La portata dell'attacco, le conseguenze per i clienti, le truffe rilevate e le misure di sicurezza adottate.
Una delle principale piattaforme mondiali per la prenotazione di viaggi si è trovata improvvisamente al centro di un attacco informatico di ampie proporzioni. Le comunicazioni ufficiali e segnalazioni da parte di numerosi utenti hanno rivelato che terze parti non autorizzate hanno avuto accesso ad alcune informazioni riguardanti le prenotazioni. L'incidente coinvolge potenzialmente un numero significativo di utenti, rendendo ancora più urgente riflettere sulle modalità di protezione dei dati personali nei servizi digitali.
Quali dati personali sono stati rubati e a chi sono stati esposti
Nel dettaglio, l'accesso non autorizzato ai sistemi ha consentito ai cybercriminali di ottenere un'ampia gamma di informazioni legate ai viaggi. Secondo le comunicazioni ufficiali, tra i dati potenzialmente esposti figurano:
- Nomi e cognomi degli utenti
- Indirizzi email utilizzati per accedere alla piattaforma
- Numeri di telefono associati ai profili e alle prenotazioni
- Dettagli delle prenotazioni: date, nomi degli hotel, durata del soggiorno
- Eventuali informazioni aggiuntive condivise direttamente con le strutture ospitanti
- Comunicazioni private tra utente e struttura ricettiva tramite la piattaforma
Gli utenti maggiormente coinvolti sono quelli che hanno concluso o hanno in corso prenotazioni. Soprattutto coloro che, nel periodo prossimo all'attacco, hanno ricevuto email ufficiali dalla piattaforma stessa relativa a accessi anomali o variazioni del codice PIN delle loro prenotazioni.
Come è avvenuta la violazione: dinamiche e risposte
L'anomalia è stata individuata a seguito del monitoraggio di attività sospette legate a diverse prenotazioni. Gli specialisti della piattaforma hanno intercettato accessi non autorizzati a dati utilizzati per la gestione dei soggiorni, inclusi dettagli personali e comunicazioni tra utenti e strutture. Le indagini interne hanno rapidamente attivato procedure di risposta all'incidente, portando prima alla verifica dell'estensione dell'accesso illecito e poi all'implementazione di misure di sicurezza correttive.
Una delle iniziative più rilevanti è stata l'aggiornamento dei codici PIN associati alle prenotazioni interessate dall'attacco, al fine di bloccare ulteriori accessi non autorizzati e proteggere le operazioni ancora in corso. Il team tecnico ha inoltre isolato i sistemi compromessi e avviato comunicazioni mirate agli utenti coinvolti, fornendo indicazioni per la conservazione della sicurezza digitale.
Sebbene non siano stati diffusi dettagli tecnici sulle modalità con cui i cybercriminali abbiano bypassato i sistemi di difesa, la tempestività dell'intervento è stata sottolineata dall'azienda, che sottopone il proprio operato al rispetto del Regolamento UE 2016/679 (GDPR) per la notifica e la gestione dei data breach. Tuttavia, la mancata comunicazione del numero esatto delle persone coinvolte lascia spazio a preoccupazioni legate alla trasparenza e alla comprensione della reale portata dell'incidente.
Cosa rischiano oggi gli utenti: phishing, truffe e furti
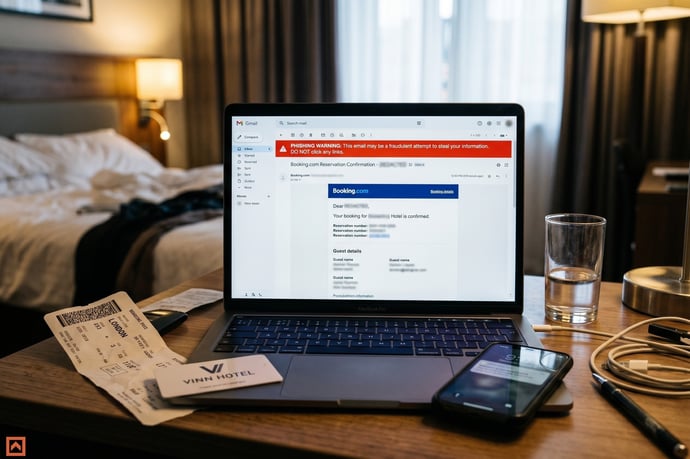
L'esposizione di dettagli specifici sulle prenotazioni, come nome dell'hotel, data del soggiorno e conversazioni con le strutture, rappresenta un rischio acuto per i viaggiatori. Il pericolo non consiste soltanto nella diffusione dei dati in sé, ma soprattutto nella loro possibile utilizzazione per campagne di phishing raffinate, che sfruttano informazioni reali delle vittime per creare messaggi credibili e ingannevoli. I tentativi più comuni a seguito di una simile violazione includono:
- L'invio di email e messaggi WhatsApp apparentemente ufficiali, nei quali si chiede la verifica della prenotazione o l'inserimento di dati di pagamento
- Telefonate da sedicenti agenti della piattaforma che conoscono dettagli reali dei soggiorni per estorcere dati bancari
- Creazione di link fasulli e pagine clone della piattaforma per ingannare le vittime e raccogliere credenziali di accesso o depositi fittizi
- Possibile furto d'identità, in cui i dati sottratti vengono utilizzati per impersonare l'utente presso altri servizi online o per richiedere servizi a nome della vittima
Truffe collegate al data breach: casi e segnalazioni degli utenti
Le settimane seguenti alla scoperta del data breach hanno visto un'impennata nelle segnalazioni di contatti sospetti, spesso riportate sia direttamente alle autorità che nei canali di discussione online. Alcuni utenti hanno riferito di aver ricevuto messaggi su WhatsApp o email che includono dettagli specifici delle loro prenotazioni, dettaglio che rende la truffa molto più difficile da individuare rispetto alle normali campagne generiche di phishing. In particolare:
- Un utente racconta di essere stato contattato da qualcuno che conosceva il suo nome, la data e la destinazione della prenotazione, presentandosi falsamente come membro dello staff della piattaforma al fine di richiedere dati sensibili per una supposta verifica urgente
- Su Reddit e altri forum, diversi viaggiatori hanno confermato di aver ricevuto link a pagine che simulano in tutto e per tutto il sistema di gestione prenotazioni, ma che in realtà sono finalizzate al furto di credenziali d'accesso e dati bancari
- Non sono mancati casi di richieste telefoniche per l'esecuzione di bonifici fraudolenti, giustificati da presunte problematiche nei pagamenti delle strutture
Le misure adottate da Booking.com e il ruolo delle autorità
Per fronteggiare l'emergenza, sono state implementate azioni rapide e mirate: in particolare, il cambio dei codici PIN delle prenotazioni coinvolte e la notifica personalizzata agli utenti tramite comunicazioni ufficiali.
- Raccomandazioni puntuali sugli atteggiamenti da tenere di fronte a richieste sospette
- Assistenza continuativa tramite il servizio clienti, con particolare attenzione all'autenticazione delle comunicazioni
- Coinvolgimento delle autorità di protezione dei dati europee, nel rispetto del GDPR
- Aggiornamento e monitoraggio dei sistemi informatici tramite tecnologie avanzate e team di risposta dedicati h24
Cosa devono fare gli utenti per proteggersi: consigli e pratiche
In caso di coinvolgimento in un data breach di questo tipo, i comportamenti di autodifesa digitale sono determinanti per limitare le conseguenze. Ecco alcuni suggerimenti fondamentali per la protezione dei dati personali e la prevenzione delle truffe:
- Cambiare subito la password del proprio account, scegliendo una combinazione unica e complessa
- Abilitare, se disponibile, l'autenticazione a due fattori (2FA) per un ulteriore livello di sicurezza
- Non cliccare su link ricevuti tramite email, SMS o WhatsApp, nemmeno se apparentemente provenienti dalla piattaforma: verificare sempre la provenienza delle comunicazioni
- Monitorare l'estratto conto bancario e segnalare immediatamente qualsiasi addebito anomalo all'istituto di credito
- Controllare la propria area riservata sulla piattaforma dopo la segnalazione dell'attacco, assicurandosi che il codice PIN sia stato effettivamente aggiornato
- Contattare il servizio clienti della piattaforma per qualsiasi dubbio o anomalia riscontrata
- Segnalare casi sospetti alla Polizia Postale o all'autorità nazionale per la protezione dei dati personali


Chiara Compagnucci
Nata a Roma nel Giugno del 1978, effettua gli studi di ragioniere e si appassiona al tennis. Amante del mondo delle quattro ruote e delel due ruote, è sempre curiosa su tutte le novità delle case automobilistiche e sulle nuove auto in uscita. Scrive da anni per diversi blog ed ora si dedica a tempo pieno su questo sito web trattando in particolar modo tematiche sul mondo delle auto e sugli argomen...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra