Le risposte dell'intelligenza artificiale AI Overview nei motori di ricerca possono contenere errori e rischi di truffa. Le nuove minacce digitali, le tecniche utilizzate dai criminali e le strategie.
Le truffe digitali sono diventate più raffinate, numerose e pervasive, non solo per opera di singoli criminali, ma grazie a una vera e propria industrializzazione del rischio su scala globale.
Secondo i dati raccolti dalla nuova edizione della Global Online Safety di Microsoft nel 2025, gli indici di esposizione alle truffe digitali sono cresciuti in tutto il mondo. In Italia, oltre il 57% degli utenti dichiara di aver avuto a che fare con una frode online nell'ultimo anno, una percentuale che supera la media europea. Il timore di incorrere in raggiri si conferma la preoccupazione principale nel nostro Paese, preceduta solo dall'incitamento all'odio e seguita dalla diffusione di contenuti violenti.
L'intelligenza artificiale, secondo il 93% degli italiani intervistati, è percepita come un pericolo potenziale per la creazione e la moltiplicazione delle frodi, anche se crescono la consapevolezza e i comportamenti virtuosi, soprattutto tra i più giovani.
Come AI Overview genera errori, fake news e rischi
L'integrazione di sistemi di IA di Google con AI Overview ha rivoluzionato l'accesso all'informazione, ma ha anche introdotto rischi inediti: errori ricorrenti, risposte inventate e allucinazioni rappresentano un effetto collaterale non trascurabile.
Numerose analisi (ad esempio quella di NewsGuard, settembre 2025) mettono in evidenza come le risposte generate da chatbot e assistenti AI contengano fake news o informazioni errate nel 35% dei casi. Questo fenomeno, detto allucinazione dell'AI, si rafforza quanto più i motori di ricerca si affidano a dati in tempo reale e a fonti non controllate, ampliando la superficie d'attacco per manipolazioni e inganni. Particolarmente critico è il meccanismo con cui le AI selezionano, sintetizzano e rilanciano contenuti online:
- Pescano spesso informazioni da siti duplicati, forum, reti di disinformazione o pagine fraudolente, senza distinguere sempre tra fonti attendibili e manipolate.
- La tendenza a fornire una risposta per tutto riduce la prudenza delle AI, creando l'illusione di precisione anche su argomenti rischiosi o controversi.
- Il modello probabilistico su cui si basano produce risposte verosimili ma non sempre corrette, soprattutto quando non trovano dati certi nei loro archivi.
Cybercrime e AI: la nuova era delle truffe digitali in Italia
I criminali informatici hanno trovato nell'intelligenza artificiale uno strumento potente e versatile per potenziare le loro attività illecite. I nuovi modelli generativi hanno abbattuto la barriera tecnica dell'accesso al cybercrime: anche chi dispone di competenze informatiche limitate può condurre attacchi sofisticati, grazie a strumenti sempre più user-friendly.
I dati raccolti da Microsoft e dalle autorità italiane confermano una convergenza di fattori: l'Italia registra un aumento significativo di truffe legate a deepfake e phishing avanzato, campagne automatizzate su larga scala e simulazioni credibili di operatori, enti pubblici o privati.
I principali vettori sfruttati sono:
- Phishing in versione IA, che genera email e messaggi personalizzati e grammaticalmente corretti, difficili da distinguere da una comunicazione autentica.
- Truffe via telefono con voce sintetizzata da AI, in grado di imitare operatori reali e convincere le vittime a cedere dati personali o cliccare su link malevoli.
- Frodi su piattaforme di e-commerce o social media, alimentate da bot che interagiscono in modo persuasivo, creando fiducia per poi colpire.
Dark LLM e modelli malevoli: i nuovi strumenti dei criminali
La minaccia dei cosiddetti Dark LLM (Large Language Models privi di barriere etiche) rappresenta la nuova frontiera del rischio informatico. Strumenti come WormGPT e FraudGPT, emersi negli ultimi mesi nei circuiti underground, forniscono a pagamento servizi di generazione testuale senza filtri: dalla scrittura di email di phishing, fino alla produzione di codice malevolo e istruzioni per attacchi informatici avanzati. Questi modelli sono utilizzati per tre principali finalità:
- Automatizzare e rendere scalabili le campagne di phishing, adattando i messaggi a ogni singola vittima con dati pubblici raccolti in rete.
- Generare malware o modificare codice esistente per sfuggire ai controlli degli antivirus.
- Sfornare comunicati e siti di disinformazione a costi irrisori e in tempi rapidissimi, favorendo fake news e tentativi di manipolazione di massa.
Il rischio di un effetto domino cresce, soprattutto dove manca consapevolezza e vigilanza tecnica. La risposta a queste minacce richiede non solo contromisure tecnologiche (watermarking, sistemi di rilevamento AI-based, filtri avanzati sull'accesso ai modelli open source), ma anche una maggiore collaborazione internazionale e un salto di qualità nelle policy di sicurezza IT applicate all'AI.
Chatbot, deepfake e phishing evoluto: esempi pratici
I casi di truffa digitale evoluta si moltiplicano in scenari reali:
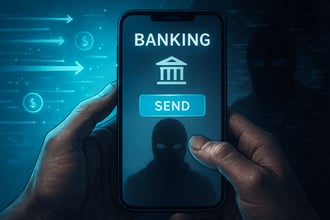
- Nel settore bancario, sono emerse frodi basate su chatbot IA programmati per fingersi operatori del servizio clienti, spingendo le vittime a rivelare password o scaricare app malevole.
- Le frodi deepfake - come le videochiamate con volti e voci manipolate da AI - hanno già causato gravi danni economici in tutto il mondo: dal finto direttore finanziario che ha truffato un'azienda di Hong Kong, alla diffusione di video falsi a scopo di ricatto o truffa sentimentale (catfishing).
- Il phishing potenziato da modelli linguistici di AI produce email e messaggi che replicano perfettamente il tono, il lessico e la firma di colleghi o fornitori reali, rendendo quasi impossibile il riconoscimento a una prima lettura.
Le azioni malevole pongono nuove sfide anche ai sistemi di controllo: un deepfake audio può ingannare perfino operatori bancari addestrati, mentre la disinformazione automatizzata alimentata da bot social artifica dibattiti, recensioni e risultati nei motori di ricerca.
Dati personali, privacy e sicurezza: i rischi
L'esposizione ai rischi di privacy e sicurezza è incrementata dalla tendenza a condividere dati sensibili con i servizi di intelligenza artificiale. Indagini evidenziano che oltre il 77% dei lavoratori ha inserito almeno una volta informazioni riservate nei prompt di strumenti AI, spesso senza consapevolezza delle implicazioni. I settori più fragili sono:
- Scuole ed enti formativi: la gestione di dati di studenti e famiglie, unitamente all'utilizzo di piattaforme generative senza policy chiare, può portare a esposizione di dati personali e violazioni del GDPR.
- Aziende: il fenomeno del data leakage - perdita di dati riservati tramite chatbot e strumenti AI - è una delle cause principali di sanzioni e crisi reputazionali, con rischi ulteriori dati dall'utilizzo di estensioni e plug-in non certificati.
- Cittadini: la pubblicazione inconsapevole di conversazioni, documenti e immagini può significare l'accesso da parte dei provider AI a una quantità crescente di dati sensibili, spesso riutilizzati per addestramento senza consenso esplicito.
- Profilazione automatica, con scelte algoritmiche che incidono su lavoro, credito o accesso a servizi.
- Violazione della privacy e furto di identità a causa di dati inseriti su servizi AI poco trasparenti.
- Possibile utilizzo dei dati di minori per addestramento dei modelli, con tutela giuridica ancora parziale.
Difendersi dalle truffe AI: strategie individuali, consigli tecnici
Trasformare la consapevolezza del rischio in azioni concrete è la strategia primaria per ridurre l'impatto delle truffe IA. La tutela individuale e collettiva passa attraverso più livelli di intervento:
- Verifica delle fonti e spirito critico: mai affidarsi all'output di un chatbot AI senza risalire alla fonte primaria della notizia; dubbi su una comunicazione si possono dissipare confrontando con siti istituzionali o professionisti riconosciuti.
- Non condividere dati sensibili in ambienti non controllati: evitare di caricare documenti riservati su chatbot e disattivare l'utilizzo dei dati per addestramento, dove possibile.
- Tecniche di autodifesa digitale: attivare sempre l'autenticazione a due fattori, utilizzare password manager, disinstallare estensioni o plug-in sospetti e limitare l'utilizzo di account personali per attività sensibili.
- Monitoraggio degli account: verificare periodicamente attività sospette sui profili social, di posta o piattaforme digitali, segnalando accessi anomali e modificando subito le credenziali compromesse.
Le normative UE, tra cui GDPR e AI Act, sostengono il diritto a una gestione trasparente e controllata dei dati ma, in attesa che le regole vengano implementate in modo uniforme, la responsabilità individuale e la formazione continua restano essenziali.
Leggi anche
- Le risposte di Google in alto nel motore di ricerca della IA non solo hanno errori ma possono truffare. Come difendersi
- Gmail, come cambiare indirizzo con nuova funzione: istruzioni, procedura, alias, gestione account e limiti
- Ue, nuova indagine su Google e la sua IA che usa contenuti online editori e creators senza permesso



Marcello Tansini
Nato a Milano nel 1979, laureato alla Bocconi dopo il liceo classico ai Salesiani di Milano. Uno dei pionieri dell'Internet italiano, uno dei fondatori tra l'altro del celebre sito degli anni 90-2000 webmasterpoint.org, si occupa di organizzare tutta la parte editoriale di Businessonline, ma scrive anche lui stesso sia sulle tematiche legate ai suoi studi che alle sue passioni. In modo particolar...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra