Il confine tra privacy dei lavoratori e controlli aziendali sulle email è sempre più sottile. Un caso di licenziamento rimette al centro limiti normativi, ruolo del Garante e opportunità di tutela.
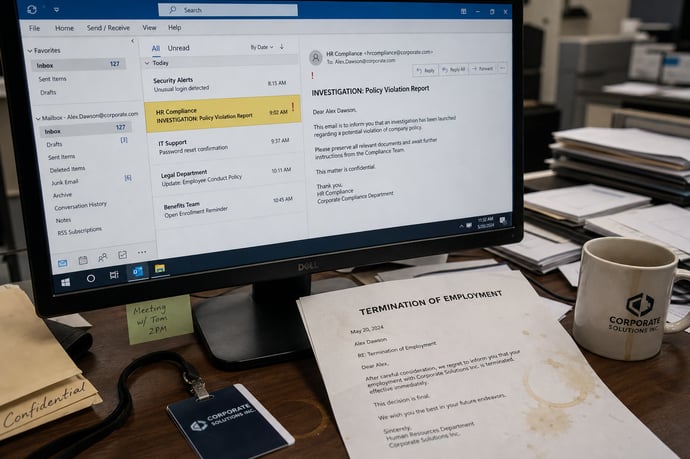
Messaggi di posta elettronica aziendale al centro di una svolta: un tribunale italiano ha stabilito che la tutela della privacy trova limiti precisi in ambito lavorativo, specialmente quando emergono condotte illecite. Una recente sentenza fa scuola: il licenziamento di un lavoratore è stato ritenuto legittimo pur a fronte di controlli sulle sue email aziendali, sollevando nuove incertezze e interrogativi per chi utilizza la posta elettronica sul lavoro.
Molti lavoratori ignorano fino a che punto la loro corrispondenza professionale possa essere monitorata e usata come prova, alimentando un contesto di incertezza e rischi concreti. Le nuove direttive normative e le posizioni divergenti tra Garante della privacy e giurisprudenza italiana stanno tracciando una linea sottile fra diritto alla riservatezza e tutela del patrimonio aziendale. Comprendere le regole, gli errori comuni e gli strumenti di tutela è oggi più urgente che mai.
Il controllo delle email sul lavoro: limiti normativi, pronuncia del Tribunale di Pisa e ruolo del Garante
Il recente caso esaminato presso il Tribunale di Pisa ha riacceso l’attenzione sui limiti e le opportunità di controllo, trattamento e utilizzo delle email aziendali come strumenti di verifica dell’operato del personale. La sentenza del 13 giugno ha sancito che, in presenza di sospetti fondati su comportamenti scorretti, l’azienda può effettuare controlli mirati sulle caselle di posta elettronica assegnate ai dipendenti, anche se il sistema di archiviazione adottato fosse non pienamente conforme ai requisiti previsti dallo Statuto dei lavoratori e dalle disposizioni del Garante per la protezione dei dati personali.
Questa decisione nasce dal ricorso di un lavoratore licenziato per giusta causa, il cui comportamento illecito era stato accertato grazie a un’indagine sui messaggi di posta elettronica aziendale. La scelta del giudice ha rappresentato una vera cesura tra l’orientamento, spesso più restrittivo, del Garante e la necessità, ritenuta prioritaria, di salvaguardare il patrimonio e l’organizzazione aziendale.
Ma quali sono i riferimenti normativi e le posizioni degli attori coinvolti? Per comprendere il quadro, è utile analizzare sia la normativa comunitaria vigente, sia la disciplina italiana. Il trattamento dei dati personali, compresi quelli derivanti dall’utilizzo della posta elettronica aziendale, deve in ogni caso avvenire:
- in modo lecito, corretto e trasparente nei confronti dell’interessato
- per scopi determinati e legittimi
- garantendo adeguata sicurezza contro accessi non autorizzati o perdite accidentali
- per un periodo non superiore a quello strettamente necessario alle finalità del trattamento.
Secondo il Tribunale di Pisa, la verifica delle email è ritenuta ammissibile quando avviene ex post, cioè in risposta a un fondato sospetto di condotte dannose già compiute da parte del lavoratore (controlli difensivi). Di conseguenza, la sentenza riprende una consolidata giurisprudenza della Cassazione, che distingue fra illecito amministrativo (gestione non regolare dei log o dei messaggi) e validità della prova raccolta per difendere l’azienda da condotte fraudolente o lesive del patrimonio.
In particolare, la pronuncia mette in risalto due aspetti:
- La violazione delle procedure di archiviazione massive (ad esempio la mancata autorizzazione sindacale) rappresenta un illecito amministrativo, che non può annullare la validità della prova raccolta attraverso controlli mirati e motivati da specifiche esigenze difensive.
- I controlli sono legittimi se circoscritti ai soli casi in cui si debbano accertare comportamenti illeciti già realizzati e dannosi per l’impresa.
Per chiarezza, può essere d’aiuto sintetizzare il confronto in una tabella:
| Ambito | Garante Privacy | Tribunale di Pisa |
| Controlli su strumenti di lavoro | Richiesta autorizzazione, limiti severi sulla conservazione dei dati | Libertà di controllo se sussiste fondato sospetto di illecito |
| Validità della prova email | Invalidità se raccolta all’interno di un sistema non conforme | Validità se raccolta a fini difensivi e in modo mirato |
| Gestione log e messaggi | Illecito amministrativo in caso di conservazione massiva non autorizzata | Non inficia la possibilità di controllo mirato |
Si profila così un nuovo equilibrio tra privacy e interesse aziendale. Le aziende possono agire, in presenza di indizi gravi, purché informino preventivamente i lavoratori sui possibili controlli e rispettino la normativa per quanto riguarda la minimizzazione, la proporzionalità e la sicurezza del trattamento dati.
Pregi e limiti dell’impostazione giurisprudenziale emergono nell’analisi dei punti chiave:
- Le procedure di controllo NON sono illimitate: devono essere sempre proporzionate, motivate e documentate
- I lavoratori devono essere informati degli strumenti adottati e delle possibilità di controllo
- I dati raccolti NON possono essere usati indiscriminatamente, ma solo ai fini previsti dalla normativa (accertamento di illeciti).
- Le aziende rischiano sanzioni se conservano dati senza motivata esigenza o senza informare i propri collaboratori
- I lavoratori, sottovalutando le policy aziendali, espongono a rischi il proprio rapporto di lavoro utilizzando la posta elettronica per fini non autorizzati o personali.
Strumenti di lavoro, controlli aziendali e tutele pratiche: cosa possono fare aziende e lavoratori?
L’azienda e il dipendente sono oggi chiamati a muoversi con responsabilità, conoscendo diritti, doveri e limiti stabiliti anche dal recente orientamento giurisprudenziale.
Lato azienda: le imprese devono adottare policy chiare per garantire la legalità e la trasparenza dei controlli:
- Informare tutti i dipendenti sulla possibilità e sulle modalità di controllo dei dispositivi aziendali (inclusa la posta elettronica)
- Redigere policy interne dettagliate, aggiornate e accessibili, che disciplinano l’utilizzo dei mezzi informatici
- Limitare la conservazione dei dati a quanto strettamente necessario e secondo le tempistiche previste dal GDPR
- Conservare traccia delle informative rese e delle eventuali autorizzazioni ottenute
- Attivare sistemi di controllo solo quando occorre prevenire o accertare violazioni effettive o sospette.
- Conoscere e consultare le policy aziendali sull’uso degli strumenti digitali
- Limitare l’utilizzo della casella email esclusivamente alle finalità lavorative, salvo diverse indicazioni espressamente autorizzate
- Richiedere chiarimenti per iscritto in caso di dubbio sulle modalità di controllo adottate dall’azienda
- Opporsi, nei limiti consentiti dalla legge, a controlli ritenuti sproporzionati o non previamente comunicati.
Al fine di evidenziare strumenti e tutele, proponiamo una tabella di confronto tra best practice aziendali e diritti dei lavoratori:
| Strumento/tutela | Best practice aziendale | Diritti lavoratore |
| Informativa privacy | Redigere e diffondere ogni aggiornamento | Ricevere informazione completa e comprensibile |
| Controlli difensivi | Effettuare solo se esiste un sospetto concreto | Opporsi a controlli a tappeto o non motivati |
| Conservazione dati | Impostare tempi minimi essenziali | Chiedere cancellazione al termine del rapporto lavorativo |
| Accordo sindacale | Ricercare intese e trasparenza | Rivolgersi alle rappresentanze in caso di contestazioni |
Dal punto di vista giuridico, la possibilità per il datore di lavoro di accedere alle email aziendali senza necessità di autorizzazione preventiva (se strumento necessario e informazione ex ante) è stata ricondotta nei confini di trasparenza e proporzionalità imposti dal diritto UE e italiano. Tuttavia, ogni trattamento dati deve rispettare il principio di minimizzazione e sicurezza.
Errori comuni delle aziende includono:
- Adottare controlli generici e non circoscritti, rischiando violazioni sanzionabili
- Ignorare l’obbligo di informativa, esponendosi a reclami del personale
- Mancanza di formazione interna sugli aggiornamenti normativi.
Leggi anche
- La privacy delle email sul lavoro arriva fino ad un certo punto: licenziato lavoratore grazie ai dati trovati nei messaggi
- Se l'azienda utilizza lo smart working non può usarlo contro il lavoratore nè tantomeno licenziarlo
- Licenziamenti e ristrutturazioni: il lato controverso del metodo Bending Spoons, l'azienda di Milano di 4 amici appena quotata in USA


Dott.ssa Marianna Bassetti
La Dott.ssa Marianna Bassetti è una consulente esperta in ambito lavoro con oltre 10 anni di esperienza nel settore delle risorse umane. Laureata presso l’Università degli Studi di Milano in Giurisprudenza, attualmente opera a Milano e si è specializzata nell’analisi delle dinamiche lavorative dal punto di vista dei dipendenti, con particolare attenzione ai contratti collettivi e alle indennità...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra