Un conto può finire sotto blocco anche senza furti: controlli automatizzati e documenti manipolati sollevano dubbi sull’IA bancaria, al centro delle preoccupazioni della BCE. Tra dati sugli incidenti, tutele PSD2 e accorgimenti pratici, la sicurezza coinvolge banche e clienti.
Nel giugno 2026 la Banca centrale europea ha riunito gli istituti vigilati per discutere i rischi informatici legati ai nuovi modelli di intelligenza artificiale ovvero agli algoritmi collegati e ha annunciato ulteriori indicazioni di vigilanza. Per un cliente, un'anomalia, un attacco o un'interruzione dei sistemi può tradursi in app, carte e bonifici temporaneamente inutilizzabili. Il conto può restare inaccessibile proprio quando serve effettuare un pagamento o un trasferimento.
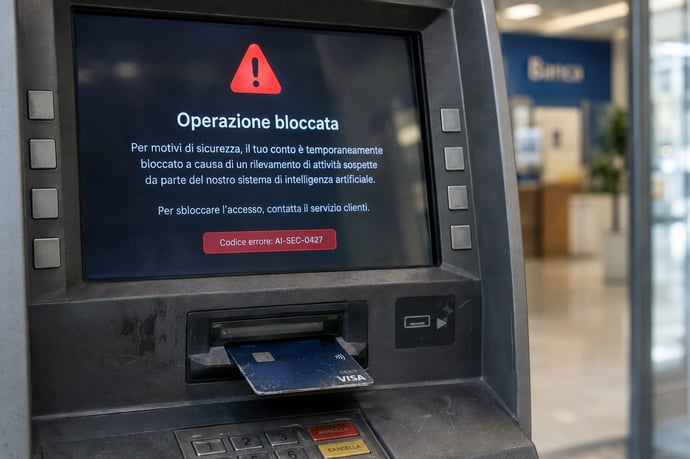
Al supermercato una carta viene rifiutata; un bonifico urgente resta in sospeso. Oppure l'accesso all'home banking viene sospeso mentre la banca verifica un alert. Per capire che cosa sia accaduto e quali servizi siano coinvolti, è necessario rivolgersi alla banca attraverso canali di contatto verificati.
Un conto bloccato e i controlli della banca
Le banche si affidano a sistemi automatizzati per individuare operazioni insolite. Può bastare un pagamento molto diverso dalle abitudini del cliente, un accesso da un dispositivo nuovo o una serie di tentativi di autenticazione per avviare controlli aggiuntivi. L'intelligenza artificiale contribuisce a classificare questi segnali e a stabilire quali alert esaminare per primi. Se il controllo rileva un falso positivo, l'istituto può chiedere ulteriori verifiche o limitare temporaneamente alcuni servizi.
Le misure adottate non sono tutte uguali. Un alert può portare a una richiesta di conferma senza interrompere l'operatività. Il blocco può invece riguardare una carta, l'accesso digitale o alcune disposizioni; una sospensione più ampia può impedire per un periodo l'utilizzo del conto. La risposta dipende dalle procedure dell'istituto, dal tipo di rischio e dalle informazioni disponibili.
Per i sistemi di intelligenza artificiale, le azioni possibili sono definite dalle autorizzazioni e dagli strumenti messi a disposizione dall'organizzazione. Un modello può analizzare un'allerta, mentre l'autorizzazione a intervenire resta separata. Permessi limitati alle funzioni necessarie, registrazione delle operazioni e controlli umani sulle decisioni ad alto impatto aiutano a contenere gli errori e a evitare che producano disservizi estesi.
Quando un documento manipolato può influenzare l'algoritmo
Tra i rischi tecnici discussi nel settore c'è la prompt injection. Il meccanismo consiste nell'inserire istruzioni ingannevoli in un documento o in una comunicazione che un sistema di algoritmi di IA deve esaminare. Un allegato apparentemente ordinario, per esempio, può contenere testo progettato per indurre un assistente automatico a ignorare le istruzioni ricevute o a divulgare informazioni. Il rischio aumenta quando il modello può consultare documenti e, nello stesso tempo, usare strumenti esterni o accedere a dati riservati.
Le conseguenze dipendono dalle autorizzazioni del sistema e dai controlli applicati dalla banca. Se l'agente è incaricato soltanto di riassumere un documento, il suo margine d'azione è diverso da quello di un sistema collegato a procedure operative. La sicurezza richiede quindi più livelli: permessi circoscritti, separazione tra dati e istruzioni, verifiche indipendenti e supervisione delle azioni sensibili. Non può basarsi soltanto sulla capacità del modello di riconoscere un testo malevolo.
Disservizi possono derivare anche da vulnerabilità nei chatbot o nei fornitori tecnologici condivisi. Una piattaforma cloud, una rete di telecomunicazioni o un servizio utilizzato da più istituti può diventare un punto di propagazione: il guasto o l'attacco a un fornitore può creare difficoltà in diverse banche, anche quando l'incidente nasce fuori dai loro sistemi. Le dipendenze tecnologiche, dunque, possono amplificare gli effetti di un singolo problema.
Che cosa preoccupa la BCE
La BCE ha segnalato che l'intelligenza artificiale può rafforzare le difese informatiche e, allo stesso tempo, le capacità degli aggressori. Nel giugno 2026, il presidente del Consiglio di vigilanza ha richiamato la necessità di aggiornare tempestivamente i sistemi, migliorare l'igiene informatica e coinvolgere i vertici delle banche nella gestione del rischio. Ha indicato anche le dipendenze da fornitori esterni e infrastrutture condivise, attraverso cui un problema circoscritto può propagarsi.
Oltre l'85% delle banche sottoposte alla vigilanza europea utilizza sistemi di intelligenza artificiale, secondo un dato riferito dalla stessa BCE. Gli impieghi sono diversi e includono l'individuazione delle frodi e la sicurezza informatica. L'adozione di questi strumenti rende più urgente definire con precisione autorizzazioni, responsabilità e controlli.
Le indicazioni di vigilanza della BCE riguardano la preparazione agli attacchi, la correzione tempestiva delle vulnerabilità e il controllo dei fornitori. Al centro c'è la resilienza: mantenere attivi i servizi essenziali durante una perturbazione, reagire rapidamente e ripristinare l'operatività.
Nel 2024 la BCE ha sottoposto le banche a uno stress test sulla resilienza informatica. Gli istituti disponevano di procedure di risposta e recupero, mentre l'esercizio ha individuato aree da migliorare. La trasformazione digitale coinvolge anche la sicurezza delle infrastrutture: aggiornare i sistemi significa introdurre nuove funzioni, ridurre le vulnerabilità e verificare che i servizi possano essere ripristinati.
Incidenti e interruzioni: che cosa dicono i dati
Le rilevazioni europee indicano che gli incidenti informatici e operativi rappresentano un rischio concreto per il settore. Nel giugno 2026 l'Autorità bancaria europea (EBA), che contribuisce alla vigilanza e alla stabilità del sistema bancario dell'Unione, ha riportato perdite materiali per circa 0,73 miliardi di euro legate a eventi ICT segnalati nel 2025. Nel 2024 erano circa 0,65 miliardi.
La raccolta dei dati è cambiata con l'applicazione del regolamento europeo DORA sulla resilienza operativa digitale, entrato in vigore nel 2025. La BCE ha precisato che per il 2025 sono cambiate le soglie di segnalazione e che la categoria degli eventi comprende anche incidenti ICT non classificati come attacchi informatici. Un malfunzionamento, un attacco e un blocco cautelativo possono quindi rientrare in situazioni diverse, pur causando disagi simili a chi usa il conto.
Il primo rapporto delle autorità europee sui gravi incidenti ICT ha richiamato l'interconnessione dei rischi e la necessità di coordinare le risposte quando un evento supera i confini nazionali. DORA punta a rendere più coerenti la gestione e la segnalazione degli incidenti e a rafforzare la capacità degli operatori finanziari di affrontare le interruzioni. La continuità del servizio è parte della resilienza richiesta al settore.
Il correntista non può intervenire sulle vulnerabilità dell'infrastruttura bancaria. Può però proteggere le proprie credenziali e reagire rapidamente a un'operazione sospetta. Ecco le precauzioni più utili:
- Attivare le notifiche e controllare il saldo: gli avvisi relativi a pagamenti e accessi aiutano a individuare movimenti o tentativi inattesi.
- Proteggere credenziali e codici OTP: password, codici temporanei e approvazioni nell'app non vanno comunicati ad altre persone, neppure a chi si presenta come dipendente della banca.
- Non fornire credenziali a IA esterne: chatbot e assistenti non ufficiali non devono ricevere password, numeri completi delle carte, codici di sicurezza o schermate dell'home banking.
- Diffidare di messaggi e chiamate contraffatti: una comunicazione che annuncia un blocco urgente può essere una truffa. È più sicuro interrompere la conversazione e richiamare la banca usando il numero sulla carta o quello pubblicato nei canali ufficiali.
- Contattare subito la banca e bloccare gli strumenti coinvolti: se si sospetta un accesso non autorizzato o si smarrisce una carta, la banca può spiegare come sospendere la carta o le credenziali interessate e verificare lo stato del conto.

Dott. Luca Rossoni
Il dott. Luca Rossi è un esperto analista finanziario con oltre 30 anni di esperienza nel settore delle finanze. Ha conseguito la laurea in Economia e Commercio presso l'Università Bocconi e ha lavorato per prestigiose istituzioni bancarie e società di consulenza. Specializzato in strategie di investimento e gestione del rischio, Luca ha aiutato numerosi clienti a ottimizzare i loro portafogli ...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra