Le banche, conti correnti e Pec sono ancora sicuri dopo quello l'attacco che ha colpito Revolut: cosa dicono gli esperti
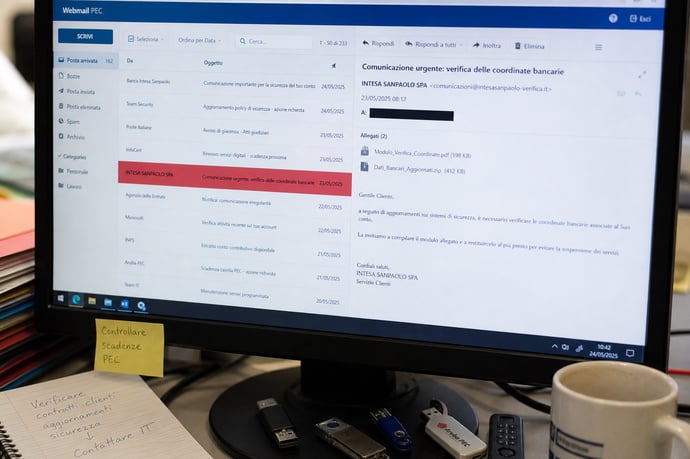
L’attacco a Revolut riapre il dibattito sulla sicurezza di banche, conti correnti e PEC: esperti distinguono tra dati rubati e conti violati, indicando rischi e difese contro phishing e SIM swap.
Il gruppo criminale IAmNotVillain ha sostenuto di avere sottratto dati di circa 680 clienti Revolut dopo avere inviato richieste fraudolente da una casella PEC riconducibile, secondo le prime ricostruzioni, alla Prefettura di Reggio Calabria. La fintech ha dichiarato che i suoi sistemi e i fondi dei clienti non sono stati interessati. Gli aggressori hanno chiesto un riscatto di 3 milioni di dollari e minacciato di pubblicare le informazioni.
Per correntisti, professionisti e imprese il caso pone una questione molto concreta: quanto sono protetti banche, conti correnti e PEC quando l’attacco passa da un’identità istituzionale che, almeno in apparenza, sembra autentica?
Stefano Zanero, professore associato al Politecnico di Milano, Pierluigi Paganini, analista di cybersecurity, e Roberto Baldoni, professore ordinario alla Sapienza Università di Roma ed ex direttore dell’Agenzia per la cybersicurezza nazionale, aiutano a leggere l’episodio da tre prospettive: sicurezza tecnica, ingegneria sociale e resilienza dei sistemi. Le informazioni disponibili sono ancora provvisorie. Gli accertamenti dovranno chiarire se la PEC sia stata violata, clonata oppure utilizzata attraverso una falsificazione dell’identità digitale.
Che cosa è successo a Revolut
Le richieste sarebbero state distribuite nell’arco di circa sei mesi del 2026 e presentate come comunicazioni provenienti da un’autorità italiana. Gli autori avrebbero impersonato funzionari pubblici per ottenere dati riferiti a clienti selezionati.
Tra le informazioni potenzialmente esposte ci sono nome, indirizzo email, numero di telefono e residenza. A queste si aggiungono gli identificativi del conto, i documenti d’identità, i selfie impiegati per la verifica e i dati relativi ai movimenti in valuta tradizionale e in criptovalute.
Il gruppo ha affermato di avere 147 gigabyte di materiale, compresi documenti interni e conversazioni di agenti. La veridicità dell’intero archivio, però, non è stata accertata. Non è quindi possibile considerare già confermati tutti i dati dichiarati dagli aggressori.
Le indagini della Procura di Reggio Calabria coinvolgono la Polizia Postale. La Procura nazionale antimafia e antiterrorismo segue il caso per il profilo legato a un ente pubblico. Agli inquirenti spetta ricostruire l’origine della casella e la catena degli accessi.
Revolut ha definito l’episodio una sofisticata truffa esterna basata sull’impersonificazione. Una volta individuato il problema, la società ha dichiarato di avere bloccato l’indirizzo utilizzato, informato autorità e regolatori e contattato i clienti ritenuti coinvolti. Dopo la segnalazione dell’azienda, l’Information Commissioner’s Office britannico, l’autorità per la protezione dei dati nel Regno Unito, ha aperto un’indagine.
Che cosa evidenziano gli esperti
Stefano Zanero possiede una competenza accademica e professionale specifica nella sicurezza informatica e nella gestione degli incidenti. La lettura tecnica del caso porta a distinguere la compromissione dell’infrastruttura bancaria da quella del canale impiegato per impartire l’ordine.
Il punto è semplice, anche se le conseguenze non lo sono: il perimetro più protetto non basta quando una richiesta esterna viene accettata senza una verifica ulteriore.
Pierluigi Paganini, analista di cybersecurity, richiama spesso i rischi del social engineering, cioè delle tecniche che sfruttano fiducia, pressione e autorità apparente. In uno scenario come questo, la casella PEC è soltanto una parte del problema. Conta anche la capacità di costruire una storia coerente, usando nomi, documenti e urgenze credibili.
La difesa richiede personale formato e procedure che non possano essere aggirate con una semplice email. Il messaggio può avere un aspetto corretto; il controllo deve andare oltre la forma.
Roberto Baldoni, professore ordinario alla Sapienza ed ex direttore dell’Agenzia per la cybersicurezza nazionale, colloca l’episodio nella prospettiva della resilienza nazionale. Banche, pubbliche amministrazioni e fornitori di comunicazioni certificate sono interdipendenti.
La sicurezza va quindi valutata lungo l’intera filiera, dalle identità digitali ai sistemi di posta, passando per il supporto clienti e gli scambi tra enti. Una debolezza in uno di questi punti può diventare il presupposto per un attacco rivolto a un soggetto diverso.
Le posizioni convergono su un punto: l’autenticità formale non basta. Servono controlli legati al contesto, una doppia verifica su un canale separato, la minimizzazione dei dati richiesti e il tracciamento delle decisioni.
Nelle informazioni esaminate non compaiono numeri pubblici completi sulle frodi analoghe nelle banche italiane. Mancano anche dati sui tempi medi di risposta e sul numero complessivo dei clienti coinvolti, oltre alle stime riferite al caso Revolut.
Dati rubati, conto violato e pagamenti: tre casi diversi
Il punto da chiarire è che la sottrazione di dati personali non coincide automaticamente con l’accesso al conto. Un documento, un IBAN, un selfie o la cronologia di un’operazione possono rendere più credibile una frode. Di norma, però, non sostituiscono la password, il dispositivo registrato, i codici di sicurezza o gli altri fattori di autenticazione.
Un accesso abusivo all’app o all’home banking è un evento differente. Per riuscirci, un criminale deve compromettere le credenziali, il telefono, la SIM, la posta elettronica o i meccanismi di recupero dell’account. Anche l’autorizzazione di un pagamento segue una fase distinta.
L’autenticazione forte può bloccare molte operazioni non autorizzate. Il rischio cambia quando la vittima viene persuasa a comunicare un codice, ad approvare una notifica oppure a trasferire denaro verso quello che le viene presentato come un conto sicuro. In quel caso il sistema può essere regolarmente utilizzato, ma sotto la spinta di una manipolazione.
Per questo la dichiarazione di Revolut secondo cui fondi e sistemi non sono stati toccati non cancella i rischi indiretti. Documenti e informazioni finanziarie possono alimentare phishing mirato, ricatti e furti d’identità. Possono servire anche per tentare l’apertura di nuovi rapporti o per costruire contatti telefonici fondati su dati reali.
L’eventuale pubblicazione di transazioni in criptovalute potrebbe collegare una persona a specifiche attività. Anche questo elemento, però, deve essere verificato insieme all’autenticità e alla completezza del materiale rivendicato.
PEC e identità digitale: il punto debole
La PEC certifica l’invio, la consegna e la provenienza tecnica del messaggio secondo le regole del servizio. Non dimostra, da sola, che il contenuto sia stato autorizzato dalla persona o dall’ufficio titolare della casella.
Se l’account viene compromesso, oppure se l’identità viene imitata con tecniche fraudolente, il messaggio può sembrare affidabile senza esserlo. È una distinzione poco visibile per chi riceve la richiesta, ma decisiva per la sicurezza.
La dinamica descritta mostra i limiti dei controlli fondati soltanto sul dominio istituzionale, sull’autenticazione della posta o sulla validità formale dell’indirizzo. Una richiesta di dati bancari va valutata anche in base all’oggetto, alla proporzionalità, ai destinatari e al grado di urgenza.
Una verifica indipendente, effettuata tramite un recapito già noto dell’ente, avrebbe potuto interrompere la catena. Sarebbe stato un controllo su un canale separato, senza affidarsi esclusivamente al mezzo dal quale era arrivata la richiesta.
Il Garante per la protezione dei dati personali ha chiesto ai responsabili della protezione dei dati degli istituti bancari italiani di verificare rapidamente i sistemi e di segnalare eventuali falle. L’Autorità ha avviato interlocuzioni anche con l’omologa lituana, dove si trova la sede legale principale di Revolut, e con il Ministero dell’Interno.
Banca d’Italia, Agenzia per la cybersicurezza nazionale e Polizia Postale risultano impegnate negli accertamenti sull’origine della comunicazione. Il coinvolgimento di soggetti diversi riflette la natura del caso: la casella PEC, l’ente pubblico evocato dai messaggi e il trattamento di dati finanziari appartengono a piani collegati, ma non identici.
Banche tradizionali, fintech e conti correnti
L’episodio non dimostra che tutte le banche siano esposte nello stesso modo. Non consente nemmeno di dire che un servizio tradizionale sia più sicuro, per definizione, di uno digitale. Una banca con filiali può affiancare controlli allo sportello e procedure interne. Una fintech concentra autenticazione, assistenza e gestione del conto nell’app. In entrambi i modelli, però, un dipendente o un processo automatizzato può essere ingannato da una richiesta che appare legittima.
La differenza concreta dipende dall’architettura dei controlli: separazione dei compiti, registrazione degli accessi, analisi delle richieste anomale, limiti operativi e verifica del beneficiario. Contano anche il monitoraggio delle transazioni e i tempi necessari per rispondere a una segnalazione.
Un servizio digitale può bloccare rapidamente un indirizzo o una carta. Deve però rendere pratico e accessibile il recupero dell’account. Un istituto tradizionale, dal canto suo, deve proteggere filiali, call center, sistemi di internet banking e fornitori esterni. Il perimetro da difendere cambia; il problema della verifica resta.
Le garanzie sui depositi riguardano la restituzione del denaro entro i limiti e alle condizioni previste dal sistema di tutela applicabile all’istituto. Non trasformano, però, un furto d’identità in un evento senza conseguenze.
Per i pagamenti non autorizzati pesano la rapidità della contestazione, le regole del servizio, l’eventuale colpa grave del cliente e la ricostruzione delle autorizzazioni effettuate. La valutazione dipende quindi dai fatti e dalla documentazione disponibile, non soltanto dal fatto che il conto appartenga a una banca o a una fintech.
Phishing, SIM swap e recupero dell’account
Chi ha dati esposti può ricevere un messaggio che cita una transazione reale, un documento già inviato o un contatto istituzionale. È proprio la precisione di alcuni dettagli a rendere il tentativo più convincente.
Il truffatore può chiedere di installare un’applicazione, leggere un codice, autorizzare un bonifico oppure spostare il denaro. La presenza di informazioni corrette non rende legittima la richiesta. Banche e fintech non dovrebbero chiedere password, codici completi o trasferimenti urgenti per mettere al sicuro il conto.
Il SIM swap introduce un rischio differente. Il criminale cerca di trasferire il numero telefonico su una nuova SIM, così da intercettare chiamate o messaggi utili al recupero dell’account.
Le misure di protezione comprendono un PIN dell’operatore, notifiche immediate in caso di cambio SIM, autenticazione tramite un dispositivo sicuro e verifica dei recapiti alternativi. Se il telefono perde improvvisamente la rete senza una ragione evidente, anche questa ipotesi va considerata.
Conviene controllare con regolarità:
- i dispositivi collegati e le sessioni attive;
- i beneficiari autorizzati, i limiti e le notifiche delle operazioni;
- il numero telefonico, l’email e le procedure per recuperare l’account;
- le carte disponibili, le modalità di blocco immediato e la sostituzione;
- i movimenti bancari e le transazioni in criptovalute.
Leggi anche
- Le banche, conti correnti e Pec sono ancora sicuri dopo quello l'attacco che ha colpito Revolut: cosa dicono gli esperti
- BdM Banca e Cassa di Orvieto, i 4 potenziali acquirenti porterebbero condizioni diverse a chi ha i conti correnti in queste banche
- Revolut e attacco hacker: il numero degli italiani coinvolti non è chiaro, non c'è conferma della Pec e gli altri punti oscuri

Dott. Luca Rossoni
Il dott. Luca Rossi è un esperto analista finanziario con oltre 30 anni di esperienza nel settore delle finanze. Ha conseguito la laurea in Economia e Commercio presso l'Università Bocconi e ha lavorato per prestigiose istituzioni bancarie e società di consulenza. Specializzato in strategie di investimento e gestione del rischio, Luca ha aiutato numerosi clienti a ottimizzare i loro portafogli ...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra