Sanzione a Poste Italiane e PostePay: motivi, conseguenze per i clienti e cambiamenti su privacy e servizi digitali. Scopri tutti i dettagli.
Una multa di oltre 12,5 milioni di euro è stata recentemente inflitta dal Garante per la Protezione dei Dati Personali a due tra le principali realtà operanti nel panorama bancario e postale italiano. Le società coinvolte sono Poste Italiane e la sua controllata PostePay, accusate di aver gestito in modo illecito le informazioni personali di milioni di utenti tramite l'utilizzo delle app BancoPosta e PostePay.
L'istruttoria si è sviluppata a seguito di numerose segnalazioni e reclami pervenuti nel corso del 2024, prendendo in esame soprattutto le modalità di raccolta e trattamento dei dati dei clienti. L'impatto della decisione riguarda sia la trasparenza nei confronti degli utenti sia la gestione della sicurezza informatica nei servizi digitali. Il provvedimento ha immediatamente generato reazioni sia tra i clienti sia tra gli operatori del settore, alimentando un intenso dibattito sulla tutela della privacy nel contesto della digitalizzazione finanziaria.
Le ragioni della sanzione: trattamento invasivo dei dati
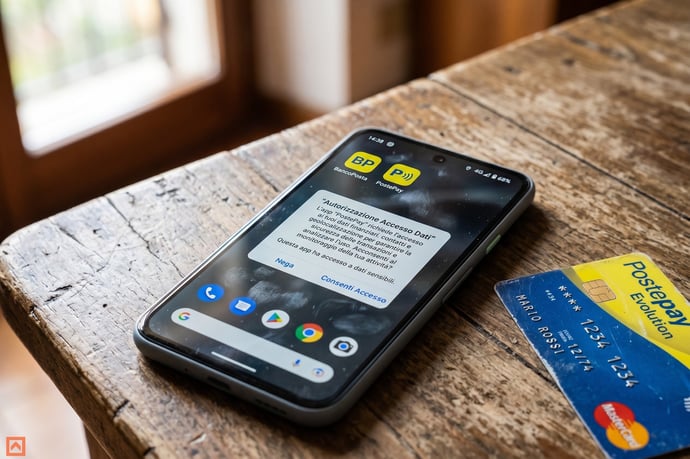
L'indagine condotta dall'Autorità garante si è concentrata sulle modalità operative delle applicazioni BancoPosta e PostePay, con particolare attenzione ai meccanismi di sicurezza antifrode applicati ai dispositivi mobili degli utenti. Entrambe le app hanno richiesto come condizione inscindibile per l'accesso ai servizi digitali un'autorizzazione al monitoraggio esteso delle attività sui dispositivi dei clienti. Tale monitoraggio includeva la raccolta di informazioni su quali applicazioni fossero installate e/o attive e l'identificazione dell'operatore telefonico, con la finalità dichiarata di individuare software potenzialmente pericolosi. Il sistema era basato sull'infrastruttura ThreatMetrix, una piattaforma deputata a valutare in tempo reale il rischio di ogni operazione svolta tramite applicazione.
L'imposizione di questa autorizzazione non costituiva solo un prerequisito per l'erogazione dei servizi, ma escludeva di fatto gli utenti non consenzienti dall'operatività delle app bancarie e di pagamento. Se da una parte le società hanno sostenuto di aver agito per motivi di sicurezza e in ottemperanza alle normative europee sui pagamenti (in particolare la direttiva PSD2), il Garante ha rilevato un'ingerenza eccessiva e sproporzionata nella sfera privata degli utenti. Secondo quanto espresso nei provvedimenti, le strategie adottate eccedevano rispetto alla reale necessità di prevenzione delle frodi informatiche, realizzando così una violazione dei principi di proporzionalità e minimizzazione sanciti dalla normativa europea (Regolamento UE 2016/679, GDPR).
Il provvedimento sottolinea quindi come la sicurezza, pur restando un obiettivo primario, debba essere perseguita scegliendo strumenti e modalità che rispettino i diritti e le libertà individuali degli utenti. La questione riguarda non solo la quantità di dati trattati, ma soprattuto le modalità di raccolta obbligatoria senza un reale consenso informato.
Le violazioni riscontrate dal Garante e gli obblighi imposti
L'esito dell'istruttoria ha permesso di individuare una serie di violazioni della normativa in materia di protezione dei dati personali. I principali rilievi evidenziati riguardano:
- Carenze nell'informativa agli utenti: Le informazioni fornite risultavano incomplete o non sufficientemente chiare circa la natura e l'ampiezza del trattamento dei dati personali richiesto all'atto dell'installazione o aggiornamento delle app.
- Assenza di un'adeguata valutazione d'impatto (DPIA): Gli obblighi previsti dal GDPR impongono valutazioni preventive sui rischi derivanti da trattamenti che possano presentare rischi elevati per i diritti degli interessati. Tali valutazioni, nell'indagine, sono risultate mancanti o insufficientemente dettagliate.
- Mancanza e irregolarità nelle misure di sicurezza: Non sono state adottate o comunicate idonee politiche di conservazione dei dati raccolti; alcune misure tecniche e organizzative sono risultate inadeguate rispetto alle best practice indicate dal legislatore europeo.
- Designazione impropria dei responsabili del trattamento: Sono state riscontrate irregolarità nella nomina e nella gestione degli incaricati con specifiche responsabilità nella tutela delle informazioni personali degli utenti.
L'obbligo imposto richiede non solo di interrompere le pratiche ritenute illecite, ma anche di dimostrare proattivamente la conformità alle prescrizioni in materia di data retention e di aggiornarne le policy in base alle evoluzioni regolatorie. Secondo quanto dichiarato, tali adeguamenti sono ora monitorati dallo stesso Garante, a tutela sia degli utenti direttamente coinvolti sia degli standard di sicurezza generali nel settore dei servizi bancari digitali.
Le motivazioni e la replica di Poste Italiane
In risposta alla decisione dell'Autorità, Poste Italiane ha espresso forte dissenso, sostenendo la piena correttezza e trasparenza del proprio operato. La società ha evidenziato che l'accesso ai dati dei dispositivi degli utenti ed il relativo monitoraggio avvenivano in conformità con la Direttiva Europea PSD2 sui servizi di pagamento e con le disposizioni EBA (European Banking Authority), convalidando come tali pratiche fossero strumentali all'attivazione di sistemi antifrode e antimalware.
Un'importante notazione di Poste Italiana riguarda la sentenza del TAR Lazio datata 2 febbraio 2026, tramite la quale era stata annullata una precedente sanzione resa dall'Antitrust rispetto all'uso del medesimo dispositivo antifrode: il giudice amministrativo aveva stabilito la legittimità della misura e l'assenza di intenti commerciali indebiti. Ecco i punti su cui si è concentrata la replica della società:
- La sicurezza degli utenti è stata identificata come obiettivo primario, con la protezione dalle frodi digitali che, secondo Poste Italiane, giustifica l'adozione di presidi tecnologici avanzati, richiesti dalla normativa vigente.
- È stato sottolineato come tali sistemi fossero implementati soltanto a beneficio della clientela finale e in accordo con gli standard riconosciuti anche da Banca d'Italia.
- Secondo la società, il provvedimento del Garante sarebbe stato adottato oltre i termini legali e risulterebbe perciò viziato anche sotto il profilo procedurale.
Tutela della privacy e futuro dei servizi digitali
Dopo il provvedimento del Garante, gli utenti coinvolti possono attendersi alcuni cambiamenti significativi. I punti chiave emersi riguardano:
- La maggiore trasparenza nella richiesta e nell'uso delle autorizzazioni per il trattamento dei dati personali attraverso le app del gruppo.
- La probabile revisione delle informative privacy e delle policy di conservazione, al fine di fornire chiarimenti puntuali sulle modalità d'uso dei dati e consentire scelte più consapevoli agli utenti.
- L'imposizione di limiti stringenti sul monitoraggio dei dispositivi, circoscrivendolo alle sole attività realmente necessarie per contrastare le frodi, in linea con il principio di minimizzazione del GDPR.
- Un rafforzamento dei controlli su tutte le applicazioni e i servizi digitali offerti da Poste Italiane e PostePay, per assicurare il massimo rispetto delle normative europee.
La decisione del Garante per la Privacy pone in evidenza la delicatezza e l’attualità delle tematiche legate al trattamento dei dati personali in un contesto di profonda trasformazione digitale.
Questa vicenda mostra con evidenza come la sicurezza e l’innovazione debbano sempre tenere conto dell’inviolabilità dei diritti degli utenti – soprattutto per quanto concerne la raccolta e l’utilizzo di dati sensibili. Maggiore trasparenza, valutazioni di impatto più accurate e l’adozione di tecnologie rispettose della privacy rappresentano ormai un vincolo imprescindibile per tutte le realtà che intendono offrire servizi nel settore finanziario.
Non manca però un margine di incertezza rispetto all’efficacia a lungo termine dei provvedimenti: se da una parte la decisione rafforza il ruolo dell’Autorità di controllo, dall’altra il ricorso annunciato dalla società introduce ulteriori interrogativi sulla concreta applicazione delle sanzioni e sugli scenari regolatori futuri.
Leggi anche
- Perché Poste Italiane e PostePay sono state pesantemente sanzionate dal garante della privacy e conseguenze per clienti
- Come prelevare contanti con la PostePay dai tabaccai senza recarsi al bancomat: come funziona nuovo servizio Poste Italiane
- Salvadanaio Poste Digitale nella PostePay Evolution: che cos'è, come funziona, rendimenti e tassazione



Dott. Luca Rossoni
Il dott. Luca Rossi è un esperto analista finanziario con oltre 30 anni di esperienza nel settore delle finanze. Ha conseguito la laurea in Economia e Commercio presso l'Università Bocconi e ha lavorato per prestigiose istituzioni bancarie e società di consulenza. Specializzato in strategie di investimento e gestione del rischio, Luca ha aiutato numerosi clienti a ottimizzare i loro portafogli ...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra