L’aumento dei siti web istituzionali falsi, come dimostrato dal caso Portale dell’Automobilista, espone utenti e dati a nuove minacce: dall’analisi delle tecniche usate dai criminali ai consigli utili per riconoscere e prevenire i rischi online.
L’inaffidabilità dei risultati di ricerca e la somiglianza grafica con enti ufficiali stanno amplificando un pericolo finora sottovalutato: la proliferazione di portali istituzionali imitati, apparentemente identici e capaci di carpire la fiducia dell’utente più attento. Questa minaccia cresce in intensità e sofisticazione ogni mese, alimentata dagli algoritmi di Intelligenza Artificiale, che consentono la realizzazione di cloni virtualmente perfetti di siti come INPS, Agenzia delle Entrate e Portale dell’Automobilista.
Negli ultimi tempi si sono moltiplicate segnalazioni e denunce su portali fraudolenti che raccolgono dati delicati dietro mentite spoglie di servizi reali. Tali minacce non arrivano più solo tramite e-mail sospette o messaggi ingannevoli, ma si camuffano fra i risultati apparentemente legittimi dei motori di ricerca, intercettando utenti ignari nella fase di ricerca di servizi amministrativi. L’utilizzo di tecniche di typosquatting e ingegneria sociale ha già generato danni economici e problemi di identità digitale
Le recenti analisi mostrano come questa strategia di attacco non sia più riservata a sofisticati gruppi internazionali: la facilità di accesso a strumenti automatici, la velocità di indicizzazione su Google e la debole percezione del rischio da parte degli utenti rendono tali minacce concrete per chiunque cerchi assistenza o documentazione online.
Il rischio più grave riguarda il furto delle credenziali digitali personali, dall’identità SPID, al codice fiscale, ai dati di documenti e autorizzazioni: tutti elementi decisivi per accedere a servizi, portafogli elettronici e informazioni sensibili o economiche.
Il caso del Portale dell’Automobilista: tecniche di phishing, dati rubati e strategie dei criminali
L’attacco rilevato su vasta scala contro il Portale dell’Automobilista rappresenta una tipologia di phishing estremamente evoluta. La ricerca opera su due assi fondamentali: imitazione visiva e occupazione anomala dei primi risultati delle ricerche online, aumentando la probabilità che l’utente cada nell’inganno.
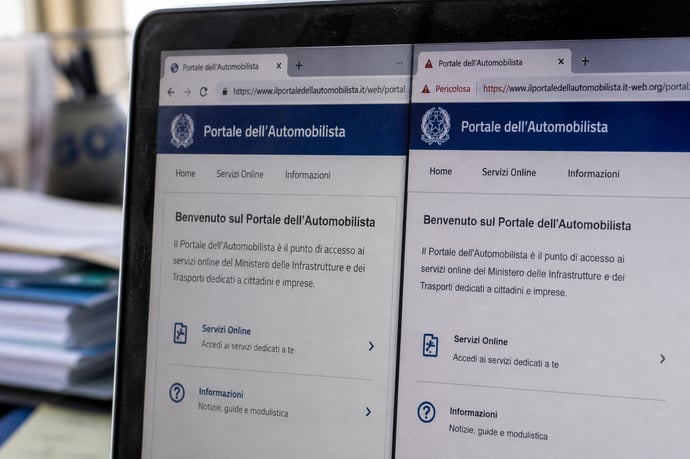
Il dominio fasullo, segnalato da CERT-AGID, si collocava addirittura tra i principali risultati offerti da Google, subito dopo il portale istituzionale vero e proprio, e presentava una struttura praticamente identica. Questa azione prende il nome di clonazione fraudolenta, che mira a sfruttare l’alto grado di fiducia che i cittadini hanno nei confronti di interfacce grafiche familiari e dei risultati dei motori di ricerca.
- La pagina clonata replicava fedelmente i loghi ufficiali dello Stato, i menu e la disposizione dei contenuti, rendendo indistinguibile il sito contraffatto per un utente non esperto.
- Il sito fraudolento proponeva moduli per la “verifica della patente”, chiedendo informazioni estremamente sensibili quali codice fiscale, numero di patente e data di scadenza. In alcuni casi, i cloni si spingono a richiedere anche credenziali SPID o dati di pagamento, potenziando il rischio di furto d’identità e accessi abusivi.
- Mentre gran parte dei collegamenti nella pagina fake rimandavano alle vere pagine del Ministero delle Infrastrutture e dei Trasporti, l’unica area fraudolenta era proprio il modulo di raccolta dati.
Dalla ricostruzione effettuata dalle autorità e dagli esperti di cyber security emerge la seguente dinamica operativa:
| Fase attacco | Descrizione |
| Preparazione clone | Creazione di una copia fedele dell’interfaccia istituzionale; riproduzione dei loghi; scelta di un dominio simile (.org invece di .it) |
| Indicizzazione sospetta | Rapidissima promozione tra i primi risultati Google, sfruttando tecniche SEO black hat e automazione AI |
| Raccolta dati | Acquisizione di informazioni personali tramite moduli fraudolenti perfettamente simulati |
| Reimpiego illecito | Utilizzo delle informazioni raccolte per ulteriori campagne phishing, spear-phishing o tentativi di accesso a servizi digitali |
Le indagini confermano che dopo aver inserito i dati all’interno del modulo malevolo, la vittima riceveva un generico messaggio di errore (“Dati non trovati”) che serviva a non insospettire e, nel frattempo, trasmetteva le informazioni appena inserite ai sistemi controllati dai criminali informatici.
L’azione tempestiva delle autorità si è concretizzata nella richiesta al registrar per la disattivazione del dominio falso e nella segnalazione a Google stessa per la rimozione dai risultati di ricerca. Tuttavia, questo non annulla l’urgenza di comportamenti consapevoli e di una verifica direttamente eseguita dall’utente prima di affidare i propri dati a qualunque modulo online.
Il pericolo maggiore non consiste solamente nel furto immediato di informazioni: la combinazione di dati ottenuti può essere riutilizzata a distanza di settimane in attacchi mirati tramite SMS, e-mail personalizzate o altre forme di contatto “credibile”. Si tratta di tentativi chiamati spear-phishing, particolarmente insidiosi perché progettati su misura della vittima con riferimenti contestuali plausibili.
È necessario riconoscere come, in un mondo sempre più digitalizzato, ogni informazione sottratta rappresenti una potenziale chiave per nuove frodi e furti d’identità. Le recenti campagne di phishing non sono più episodi isolati ma un fenomeno sistemico, pronto a espandersi anche verso altri portali di pubblico interesse come l’INPS o l’Agenzia delle Entrate.
Come riconoscere e difendersi dai siti web istituzionali falsi: consigli pratici, errori comuni e strumenti di verifica
La prevenzione di furti digitali e abusi d’identità passa attraverso la combinazione di competenze tecniche minime, attenzione ai dettagli e uso consapevole della tecnologia. In questo contesto, i punti più delicati riguardano la verifica di autenticità dell’indirizzo web e l’applicazione di comportamenti prudenti prima di fornire qualunque informazione personale online.
Le differenze tra un sito istituzionale vero ed uno falso possono essere minime: è dunque fondamentale distribuire la propria attenzione su diversi indicatori oggettivi. Ecco alcuni strumenti e accorgimenti pratici da adottare nella navigazione e nelle procedure online:
- Controllo dell’URL: i portali della Pubblica Amministrazione italiana autentici presentano sempre l’estensione .gov.it o .it; un dominio diverso (come .org, .com, .info) deve sempre insospettire, soprattutto quando si tratta di richieste di dati personali.
- Presenza di certificati di sicurezza SSL: l’icona del lucchetto nella barra degli indirizzi non garantisce da sola la legittimità, ma la sua assenza è un chiaro segnale di potenziale rischio.
- Grafica e struttura: controllare la presenza di errori grammaticali, immagini sgranate, strani mix di font o colori inusuali è una semplice verifica che può smascherare molti siti malevoli.
- Richieste non previste: la Pubblica Amministrazione non richiede mai dati come password SPID, PIN bancari o coordinate tramite pagine generiche; diffidare sempre di richieste anomale.
- Ricerche dirette: raggiungere i portali istituzionali digitando manualmente l’indirizzo nel browser o salvando tra i preferiti l’url corretto, evitando click su link trovati nei risultati di ricerca, messaggi o SMS.
- Uso di strumenti di verifica: esistono portali ufficiali che permettono di controllare se un sito è stato segnalato come fraudolento, come ad esempio le banche dati di CERT-AGID e Polizia Postale. In caso di dubbio, preferire questi canali ufficiali.
- Mantenimento costante dell’aggiornamento software: browser e antivirus sempre alla loro ultima versione facilitano la neutralizzazione di script e siti insicuri.
- Diffusione di consapevolezza digitale in famiglia e nei contesti lavorativi, per evitare che l’errore di un singolo si trasformi in una falla per tutta la rete.
- Segnalazione tempestiva alle autorità competenti in caso di sospetto sito falso: l’intervento di CERT-AGID o della Polizia Postale può prevenire un danno diffuso.
- Archivio delle comunicazioni: conservare uno storico delle email e delle richieste ricevute permette di smascherare anomalie e riconoscere pattern sospetti.
Un altro errore frequente consiste nell’utilizzare link trasmessi tramite messaggi privi di contestualizzazione o ricevuti da fonti non verificabili; questo rappresenta il canale di accesso preferito per molte campagne fraudolente e aumenta vertiginosamente il rischio di incappare in portali malevoli.
Per meglio visualizzare i principali segnali d’allarme e le soluzioni, ecco una tabella di riferimento:
| Errore comune | Suggerimento pratico |
| Affidarsi al primo risultato Google | Verificare sempre dominio ed estensione; digitare manualmente l’indirizzo web nei casi dubbi |
| Inserire dati dove presenti loghi istituzionali | Controllare presenza di collegamenti incoerenti o moduli “nuovi” rispetto a precedenti esperienze online |
| Compartimentare poca attenzione tra lavoro e uso domestico delle credenziali | Mantenere profili separati; non usare credenziali uniche per servizi differenti |
| Scaricare app o software sconosciuti proposti dai siti visitati | Utilizzare solo canali ufficiali e app provenienti da store certificati |
Leggi anche
- Siti web istituzionali falsi come INPS o Agenzia delle Entrate saranno sempre più diffusi come successo con il Portale Automobilista: come difendersi
- Quanti soldi si avrebbero al momento della pensione se i contributi rimanessero propri e non venissero versati all'Inps
- INPS, ISTAT e INAIL hanno creato la società 3-i Spa insieme spendendo 45 milioni: poltrone subito assegnate ma non si sa cosa faccia


Marianna Quatraro
Laureata in Lingue e Letterature Straniere e Scienze dalla Comunicazione, giornalista pubblicista dal 2008, collaboratrice presso testate locali e nazionali, con ottime competenze linguistiche straniere, specializzata in campo letterario ed economico, collabora con la testata online Businessonline trattando in particolar modo il mondo delle pensioni, argomento di cui si occupa ormai da circa 20 an...
 Seguici su Google News cliccando qui e poi fai click sulla Stellina in alto a destra